Mengapa Kelelahan Akibat Alert Menjadi Masalah Utama SOC dan Masalah Bisnis

Kelelahan akibat alert merupakan risiko perusahaan
Saat pemimpin keamanan membahas kelelahan akibat alert, percakapan biasanya terbatas pada SOC: analis kelelahan, dasbor merah, dan MTTR yang meningkat setiap kuartal. Gambaran itu benar, tetapi cakupannya terlalu kecil.
Pada perusahaan jasa keuangan, farmasi, semikonduktor, dan manufaktur besar, kelelahan akibat alert merupakan risiko bisnis yang terlihat pada neraca, temuan audit, dan diskusi pimpinan tentang ketahanan.
Masalah berkembang lebih cepat daripada jumlah staf
Perusahaan besar sering menjalankan beberapa SIEM: Splunk di satu unit, Microsoft Sentinel di unit lain, QRadar atau Devo di lokasi lain. Kondisi ini kerap berasal dari merger dan akuisisi (M&A), otonomi regional, atau keputusan alat yang dibuat masing-masing divisi selama bertahun-tahun.
Setiap platform menghasilkan alert dan memiliki kebutuhan penyetelan sendiri. Platform tidak saling berkomunikasi. Hasilnya adalah visibilitas terfragmentasi justru ketika perusahaan membutuhkan gambaran risiko terpadu.
Menambah analis tidak menyelesaikannya. Jumlah staf bertambah secara linear, volume alert tidak. Kesenjangan itulah tempat insiden nyata terlewat karena bukti terkubur di antara data lain.
Dampak di luar SOC
Bagi pimpinan perusahaan, dampaknya melampaui waktu rata-rata deteksi:
- Risiko regulasi: Pada jasa keuangan dan farmasi, deteksi terlambat atau terlewat menjadi temuan kepatuhan dan audit.
- Risiko M&A dan integrasi: Setiap akuisisi dengan SIEM berbeda memperbesar fragmentasi, sering tanpa disadari hingga insiden mengungkapnya.
- Biaya mempertahankan analis: Kelelahan SOC memicu pergantian staf. Merekrut dan melatih kembali talenta keamanan di industri khusus tidak cepat atau murah.
- Akuntabilitas pimpinan: Ketika pelaporan risiko siber menjadi agenda rutin, alasan “terlalu banyak alert untuk mengetahui mana yang penting” tidak dapat dipertahankan.
Solusinya bukan SIEM tambahan
Konsolidasi ke satu SIEM dapat dipahami tetapi sering tidak praktis. Mengganti platform di perusahaan multinasional dengan banyak divisi membutuhkan bertahun-tahun. Biaya peralihan jarang sepadan, terutama ketika Sentinel, Splunk, dan Devo sudah menyerap serta menyimpan data berskala besar dengan baik.
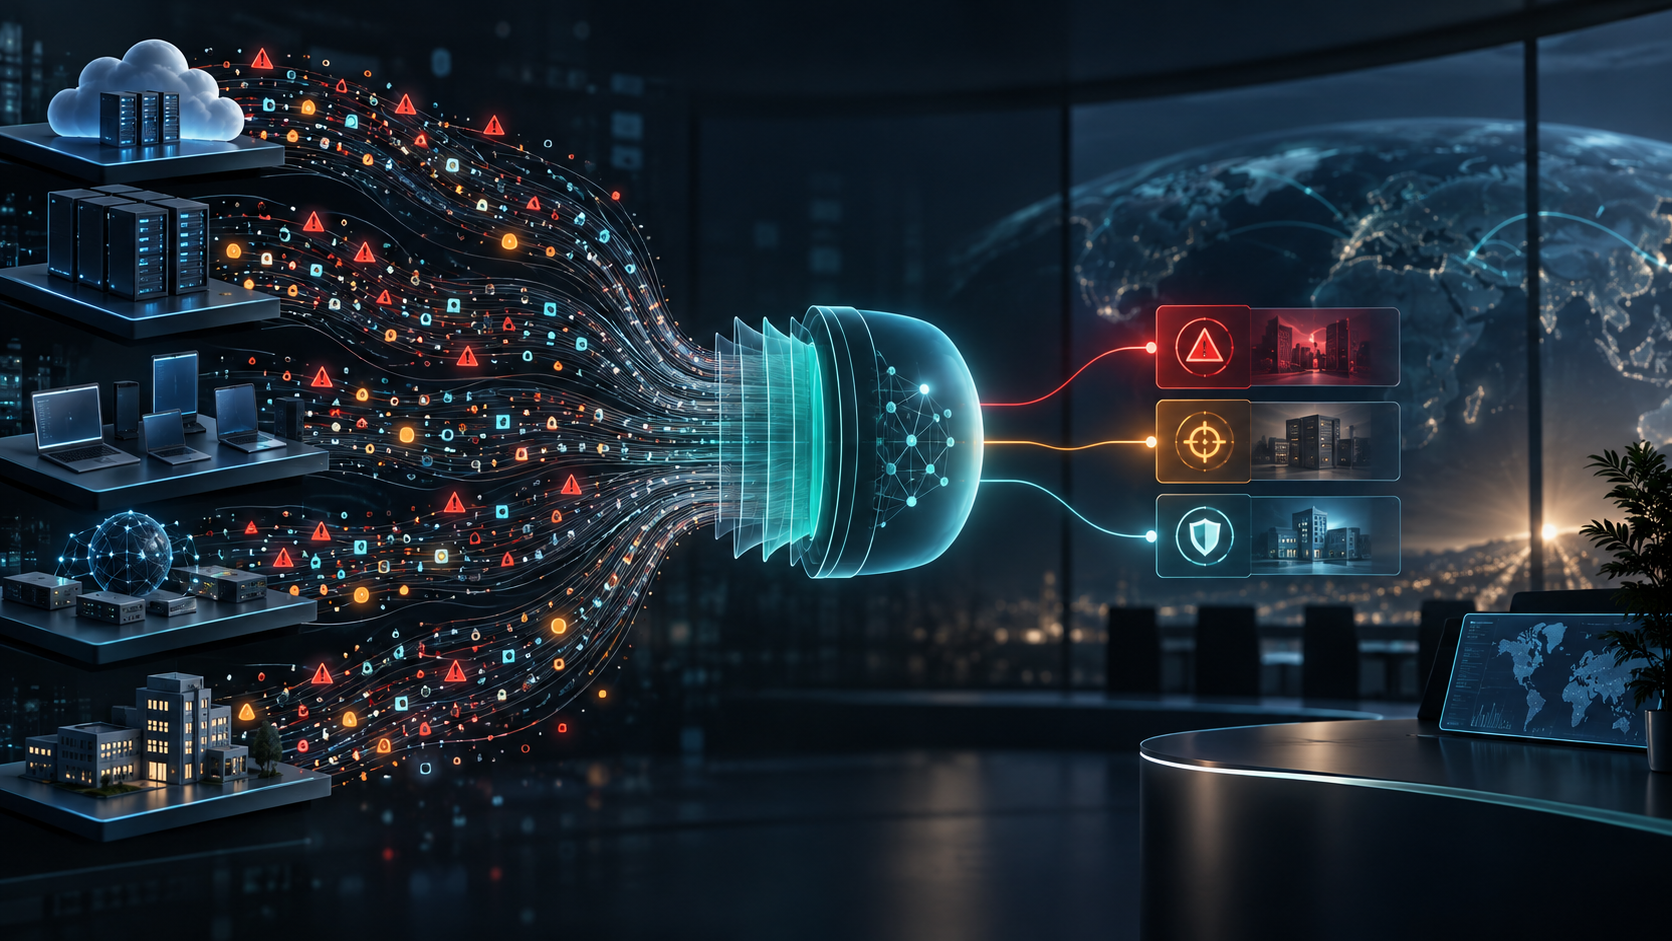
Jalur yang lebih memungkinkan adalah menambahkan lapisan konsolidasi dan triase di atas sistem yang ada. Lapisan menerima alert dari seluruh SIEM, mengorelasikannya, dan menampilkan hal penting dalam satu tampilan. Itulah model SIEM+: membuat investasi Sentinel, Splunk, atau Devo berguna pada skala perusahaan. Bagi pengguna Devo, pendekatan ini melengkapi Strike48, ekstensi AI SOC Devo. SIEM+ menambahkan konsolidasi lintas platform, sedangkan Strike48 berada dalam satu lingkungan Devo.
Mengubah pertanyaan
Pemimpin keamanan perlu mempertanyakan mengapa manusia diminta meninjau volume yang sejak awal tidak dirancang untuk peninjauan manusia, bukan hanya bagaimana mempercepat triase.
Kelelahan akibat alert adalah gejala SOC. Penyebabnya—alat terfragmentasi, volume tidak terkendali, dan visibilitas risiko yang menurun saat organisasi membesar—merupakan masalah perusahaan yang membutuhkan jawaban pada tingkat perusahaan.