Lewati ke konten utama

10 artikel memiliki tag "Operasi Keamanan"

Lihat Semua Tag

AI di Atas SIEM: Kebutuhan SIEM AI untuk Mengurangi Kelelahan Akibat Alert
· 8 menit membaca
James Yip
Direktur Utama

Senin pagi pukul 09.02, firewall yang menghadap publik mulai mencatat pemindaian port.

Pada 09.05, SIEM sudah menghasilkan 5.000 alert. Pimpinan TI membuka dasbor, melihat tampilan penuh warna merah, dan mengajukan pertanyaan yang akhirnya muncul pada setiap tim keamanan kecil:

“Bisakah kita menambahkan AI di atas SIEM agar memberi tahu mana yang penting?”

Pertanyaan itu masuk akal. AI di atas SIEM memang arah yang tepat. SIEM yang ada sudah mengumpulkan peristiwa, menerapkan aturan deteksi, dan menyimpan bukti. Lapisan AI dapat mengubah keluarannya menjadi prioritas, penjelasan, dan tindakan berikutnya.

Inilah gagasan SIEM+, lapisan AI keamanan untuk tim yang ingin triase lebih baik dan postur lebih jelas tanpa mengganti SIEM yang sudah digunakan.

Chatbot umum, skrip LLM sekali pakai, atau copilot AI yang terhubung secara longgar mungkin memberi jawaban mengesankan untuk satu alert. Operasi keamanan membutuhkan sistem yang lebih tahan lama: mengingat konteks, mengelompokkan bukti terkait, menghormati batas data, melacak postur dari waktu ke waktu, dan menghasilkan keluaran yang dapat ditindaklanjuti serta dipertanggungjawabkan.
Lapisan AI operasi keamanan mengubah alert SIEM yang bising menjadi kasus insiden terkorelasi

Mengapa Auditor Tidak Membutuhkan Log Mentah Anda: Membuat Laporan Audit yang Mudah Dibaca

· 4 menit membaca
James Yip
Direktur Utama

Setiap musim audit, pola yang sama berulang. Tim keamanan mengekspor tumpukan log mentah, spreadsheet jumlah alert, dan tangkapan layar dasbor berwarna merah serta kuning. Semua diserahkan kepada auditor dengan harapan hasilnya baik.

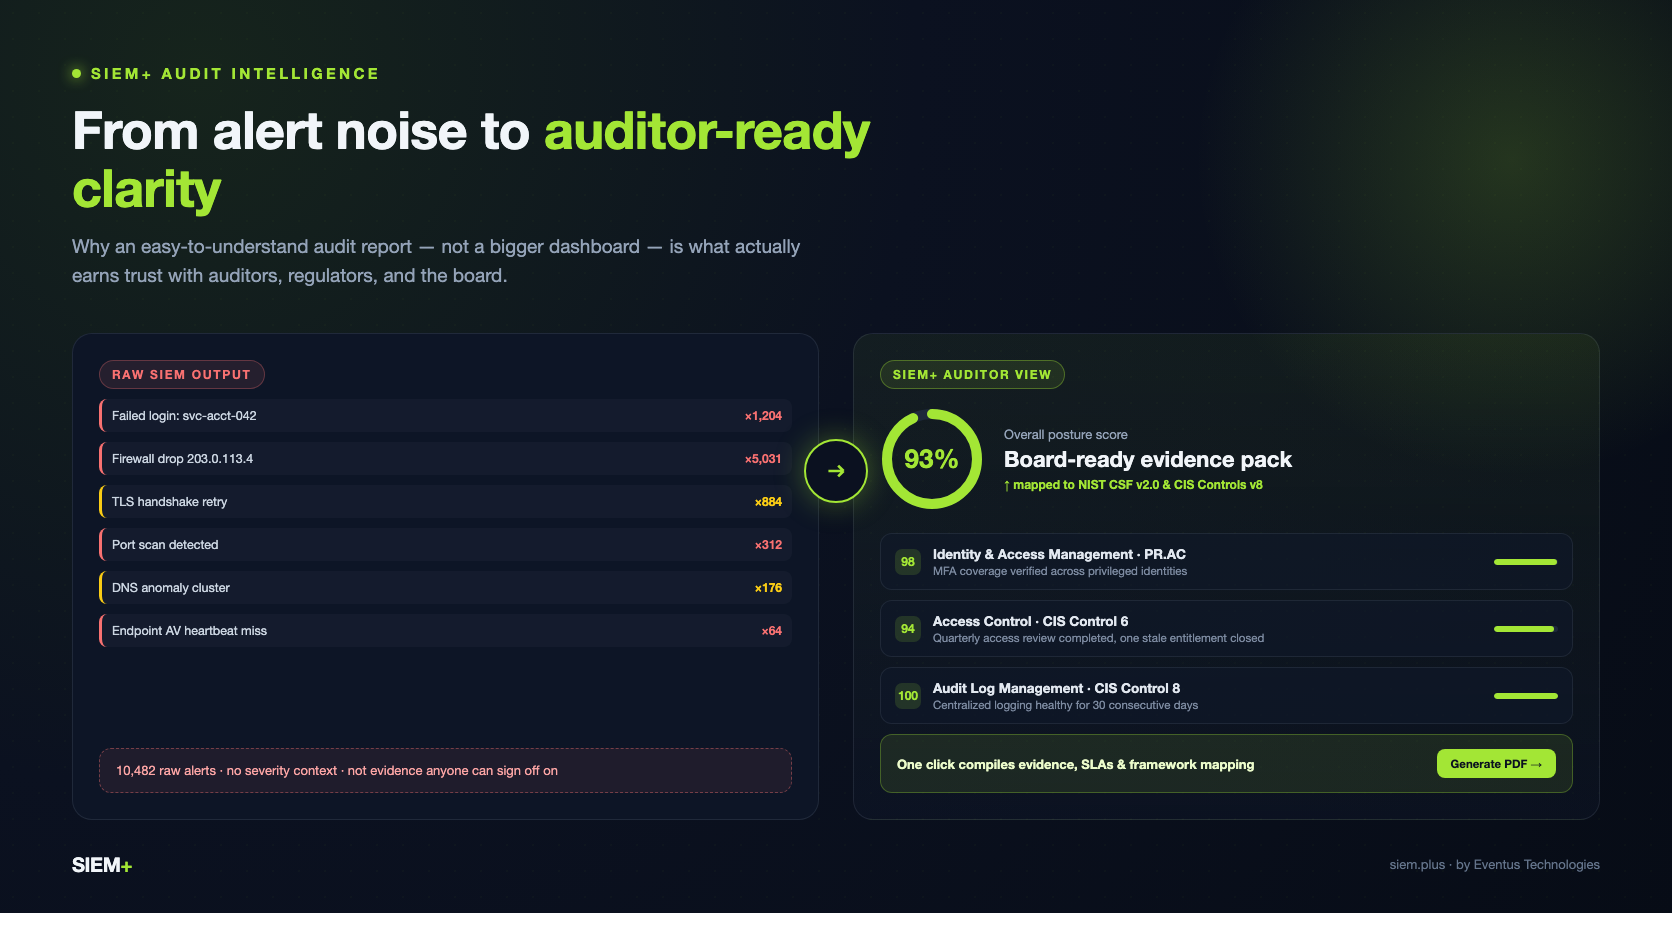
Auditor ingin satu pertanyaan dijawab dengan jelas: “Bisakah Anda membuktikan kontrol ini bekerja dan menunjukkan buktinya?” Jika jawabannya perlu dua puluh menit menelaah dasbor, yang gagal adalah kemampuan mengomunikasikan postur keamanan.

Itulah masalah yang ingin kami selesaikan melalui Auditor View SIEM+ (siem.plus). Kami ingin visibilitas yang mudah dipahami dan siap audit sejak awal, bukan setelah seminggu menyusun laporan manual.

Laporan audit SIEM+ mengubah gangguan alert menjadi paket bukti siap untuk auditor dan pimpinan

Mengapa Dasbor Statis Tidak Lagi Memadai: Merancang Dynamic Posture Score di SIEM+

· 4 menit membaca
James Yip
Direktur Utama

Industri keamanan siber sering menyamakan “volume” dengan “risiko”. Jika dasbor SIEM tradisional menampilkan 10.000 alert, indikator berubah merah, skor postur jatuh ke nol, dan pimpinan panik.

Namun, analis SOC Tier 1 tahu bahwa pemindaian port otomatis pada IP publik dapat menghasilkan 5.000 penolakan firewall mentah dalam tiga menit. Itu bukan 5.000 ancaman kritis terpisah, melainkan satu peristiwa tingkat rendah.

Saat membangun SIEM+ (siem.plus), kami memahami bahwa memasukkan jumlah alert mentah ke antarmuka hanya akan mengulang kelelahan akibat alert yang ingin kami atasi. Kami membutuhkan cara mengubah data lake yang bising menjadi metrik untuk pimpinan yang mencerminkan risiko nyata.

Berikut penjelasan tentang Dynamic Posture Score SIEM+, algoritma peluruhan penalti, dan cara kami memastikan LLM memetakan ancaman ke kerangka kepatuhan tanpa berhalusinasi.

Dynamic Posture Score SIEM+ menampilkan kasus yang dikelompokkan dan risiko yang dapat ditindaklanjuti

SIEM+ Managed SIEM: Pemantauan Keamanan Devo Cloud-Native | Eventus

· 5 menit membaca
James Yip
Direktur Utama

Bagi Direktur TI, CISO, dan Manajer Operasi Keamanan, tantangannya bukan lagi apakah organisasi memiliki cukup alat keamanan. Tantangan sebenarnya adalah apakah tim yang ramping dapat mengubah ribuan sinyal harian menjadi sejumlah kecil keputusan yang benar-benar penting.

Lingkungan modern menghasilkan alert dari firewall, endpoint, platform identitas, Microsoft 365, beban kerja cloud, aplikasi SaaS, dan infrastruktur jaringan. Banyak alert berkualitas rendah, duplikat, atau false positive yang sudah dikenal. Sebagian kecil mungkin menunjukkan risiko bisnis nyata.

Di sinilah SIEM Plus Eventus berperan. SIEM Plus menggabungkan SIEM cloud-native Devo, layanan terkelola Eventus, pengurangan gangguan dengan AI, dan alur kerja ITSM yang dapat ditindaklanjuti agar tim dapat mengatasi kelelahan akibat alert tanpa membangun SOC internal besar dari awal.

Layanan Managed SIEM dan Managed SOC Berbasis Devo | Eventus

· 4 menit membaca
James Yip
Direktur Utama

Dalam dunia bisnis yang saling terhubung, organisasi menggunakan beragam alat keamanan untuk melindungi aset digital. Mulai dari endpoint detection and response (EDR) dan firewall cloud hingga gateway email dan penyedia identitas, setiap sistem terus menghasilkan telemetri.

Namun, banyaknya alat ini menciptakan kerentanan baru: kelelahan akibat alert. Volume alert dari berbagai platform yang terpisah sangat besar. Kenyataannya, banyak organisasi tidak memiliki waktu atau sumber daya untuk memeriksa semuanya. Indikator kompromi penting terkubur dalam gangguan, membuka peluang bagi pelaku kejahatan siber.

Untuk menjawab tantangan tersebut, Eventus meluncurkan Managed SIEM (berbasis Devo) dan Managed SOC. Kami menjembatani kesenjangan sumber daya keamanan, mengubah alert yang kacau menjadi deteksi serta respons ancaman yang jelas, dapat ditindaklanjuti, dan tersedia 24/7.