SIEM+ Managed SIEM: Pemantauan Keamanan Devo Cloud-Native | Eventus

Bagi Direktur TI, CISO, dan Manajer Operasi Keamanan, tantangannya bukan lagi apakah organisasi memiliki cukup alat keamanan. Tantangan sebenarnya adalah apakah tim yang ramping dapat mengubah ribuan sinyal harian menjadi sejumlah kecil keputusan yang benar-benar penting.
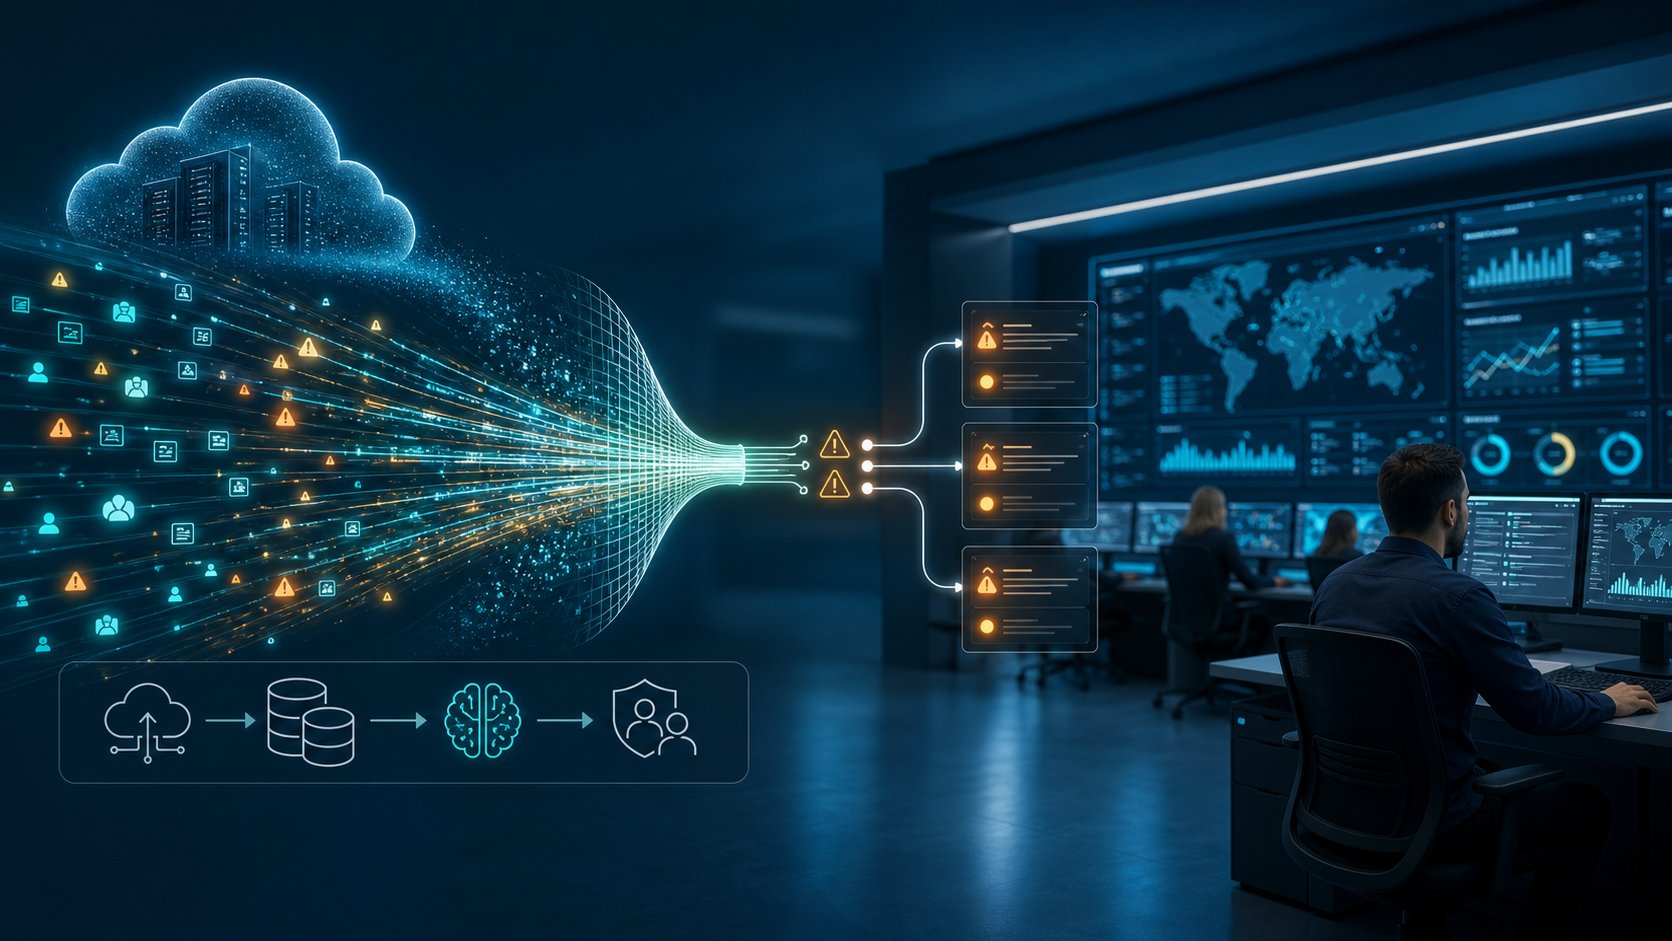
Lingkungan modern menghasilkan alert dari firewall, endpoint, platform identitas, Microsoft 365, beban kerja cloud, aplikasi SaaS, dan infrastruktur jaringan. Banyak alert berkualitas rendah, duplikat, atau false positive yang sudah dikenal. Sebagian kecil mungkin menunjukkan risiko bisnis nyata.
Di sinilah SIEM Plus Eventus berperan. SIEM Plus menggabungkan SIEM cloud-native Devo, layanan terkelola Eventus, pengurangan gangguan dengan AI, dan alur kerja ITSM yang dapat ditindaklanjuti agar tim dapat mengatasi kelelahan akibat alert tanpa membangun SOC internal besar dari awal.
Lihat penerapan SIEM+ di TECH BEAT Shizuoka 2026, saat Eventus menampilkan solusi ini bersama platform data IoT SEKHMET.
Hambatan operasional: kelelahan akibat alert
Tim TI dan keamanan internal dibanjiri alert berkualitas rendah. Setiap alat memiliki dasbor, model keparahan, dan logika pemberitahuan sendiri. Analis diharapkan meninjau semuanya, menentukan prioritas, dan merespons cepat, sambil mengelola infrastruktur, pengguna, tugas kepatuhan, dan proyek bisnis.
Akibatnya mudah diperkirakan: ketika analis mengejar setiap false positive, ancaman berprioritas tinggi dapat terlewat.
Kelelahan akibat alert menciptakan beberapa risiko:
- Respons insiden terlambat: Alert kritis tertahan di belakang gangguan rutin.
- Operasi tidak efisien: Staf terampil terlalu banyak memvalidasi peristiwa yang tidak memerlukan tindakan.
- Kelelahan tim: Tekanan alert terus-menerus menguras fokus dan meningkatkan risiko pergantian staf.
- ROI keamanan menurun: Alat menghasilkan telemetri, tetapi organisasi tidak dapat memanfaatkannya secara konsisten dalam operasi.
Jawabannya bukan sekadar dasbor tambahan. Tim membutuhkan fondasi pengumpulan data yang lebih baik dan model operasi terkelola yang mengubah alert mentah menjadi pekerjaan berprioritas.
Fondasi: menurunkan biaya dengan solusi sepenuhnya berbasis cloud
SIEM lokal tradisional sering memerlukan investasi infrastruktur besar. Organisasi harus merencanakan penyimpanan, memelihara server, meningkatkan kapasitas ingesti, menyetel kinerja, dan menjaga ketersediaan platform. Biaya dan kompleksitas bertambah seiring volume log.
SIEM Plus menggunakan Devo, platform cloud untuk analitik keamanan bervolume tinggi.
Dengan Devo, organisasi dapat mengurangi beban infrastruktur SIEM lama:
- Tanpa beban perangkat keras: Hindari biaya serta pekerjaan mengelola infrastruktur SIEM.
- TCO lebih rendah: Kurangi kebutuhan pemeliharaan, penskalaan, dan administrasi platform.
- Penyimpanan data hot yang skalabel: Pertahankan data yang siap ditelusuri untuk investigasi tanpa hambatan penyimpanan tradisional.
- Kueri cepat: Analis dapat menelusuri dan menghubungkan data dalam jumlah besar dengan cepat.
Bagi tim yang ramping, SIEM cloud-native membantu mengalihkan sumber daya dari pemeliharaan platform ke hasil keamanan.
Bagian yang hilang: membeli alat saja tidak cukup
Membeli SIEM cloud yang kuat baru separuh perjuangan. Tanpa ahli untuk menyetel aturan, memantau dasbor, menyelidiki alert, dan meningkatkan logika deteksi, platform yang baik pun dapat kurang dimanfaatkan.
Inilah jebakan “hanya alat”: organisasi membeli lisensi, menghubungkan sumber data, dan berharap manfaat muncul otomatis. Padahal, nilai berasal dari penerapan operasional.
SIEM Plus menambahkan lapisan operasi tersebut. Dengan Devo dan layanan terkelola Eventus, organisasi memperoleh kemampuan operasi keamanan praktis yang diperkuat AI tanpa merekrut banyak analis internal.
Eventus membantu:
- Menyetel logika alert dan mengurangi false positive berulang
- Memantau sinyal keamanan dari sumber data terhubung
- Menyelidiki aktivitas mencurigakan dengan konteks bisnis
- Memprioritaskan insiden menurut risiko dan urgensi
- Memberikan panduan remediasi yang jelas kepada tim TI internal
Tujuannya sederhana: mengubah visibilitas Devo menjadi tindakan keamanan sehari-hari.
Pengurangan gangguan dengan AI: penyaringan Tier 0
Volume gangguan latar belakang merupakan sumber utama kelelahan akibat alert. SIEM Plus menggunakan layanan terkelola yang diperkuat AI untuk mengurangi beban sebelum mencapai analis manusia.
Pada lapisan Tier 0, machine learning dan AI dapat terus menyaring peristiwa mentah serta aliran alert. Sistem membantu menekan, menghapus duplikasi, dan menyingkirkan gangguan dengan tingkat keyakinan rendah agar analis berfokus pada anomali terverifikasi dan pola bermakna.
Pada lingkungan yang sesuai, pendekatan ini dapat mengurangi banyak alert berulang bernilai rendah, sehingga perhatian manusia diarahkan ke peristiwa yang paling penting.
Penyaringan AI mendukung:
- Pemeriksaan awal otomatis: Peristiwa mentah dinilai sebelum menjadi beban analis.
- Deduplikasi: Alert berulang dikelompokkan agar masalah yang sama tidak diselidiki berulang kali.
- Penekanan gangguan: Peristiwa berkualitas rendah yang sudah dikenal dikurangi bila sesuai.
- Fokus analis: Peninjauan manusia diarahkan ke anomali terverifikasi dan aktivitas berisiko lebih tinggi.
AI tidak menggantikan penilaian keamanan. AI membantu agar penilaian tersebut tidak terbuang untuk gangguan.
Integrasi ITSM yang dapat ditindaklanjuti
Alert kritis berkualitas tinggi seharusnya menjadi pekerjaan terstruktur di sistem yang digunakan tim TI dan keamanan, bukan hilang dalam kotak masuk bersama.
SIEM Plus dapat meneruskan alert berprioritas ke alat ITSM seperti Jira, sehingga perpindahan dari deteksi ke tindakan lebih lancar.
Setiap tiket eskalasi dapat mencakup konteks untuk respons cepat:
- Penilaian cakupan dampak: Pengguna, sistem, aset, atau layanan yang mungkin terdampak.
- Ringkasan alert: Apa yang terjadi, kapan, dan mengapa penting.
- Bukti dan peristiwa terkait: Log utama, sinyal terkorelasi, dan detail pendukung.
- Panduan remediasi langkah demi langkah: Tindakan pembatasan, investigasi, dan pemulihan.
- Prioritas dan penanggung jawab: Informasi perutean untuk membantu tim yang tepat merespons.
Tim internal menerima tiket berprioritas dengan konteks dan rekomendasi, sehingga tidak harus memulai investigasi dari nol.
SIEM Plus: pendekatan terkelola menyeluruh
SIEM Plus dirancang untuk organisasi yang membutuhkan operasi keamanan lebih kuat tanpa biaya dan kompleksitas membangun semuanya sendiri.
Solusi ini menggabungkan:
- SIEM cloud-native Devo untuk log skalabel, penyimpanan data hot, dan pencarian cepat
- Layanan terkelola Eventus untuk pemantauan, triase, dan prioritas
- Penyaringan Tier 0 dengan AI untuk mengurangi gangguan berkualitas rendah
- Integrasi ITSM untuk memasukkan insiden terverifikasi ke alur kerja operasional
- Panduan remediasi yang dapat diterapkan agar tim internal dapat merespons dengan tegas
Bagi tim ramping, kombinasi ini membedakan sekadar memiliki alat dari menjalankan fungsi keamanan yang mampu bertindak.
Melampaui kelelahan akibat alert
Kelelahan akibat alert diselesaikan dengan platform dan model operasi yang tepat, bukan dengan menambah alert.
Melalui SIEM Plus, Eventus membantu memusatkan log dan alert di Devo, mengurangi gangguan dengan AI, memprioritaskan hal penting, serta meneruskan insiden ke alur kerja ITSM yang sudah ada.
Hubungi Eventus untuk mengetahui cara SIEM Plus membantu menurunkan biaya operasi SIEM, mengurangi kelelahan akibat alert, dan mempercepat respons terhadap ancaman nyata.