Mengapa Auditor Tidak Membutuhkan Log Mentah Anda: Membuat Laporan Audit yang Mudah Dibaca

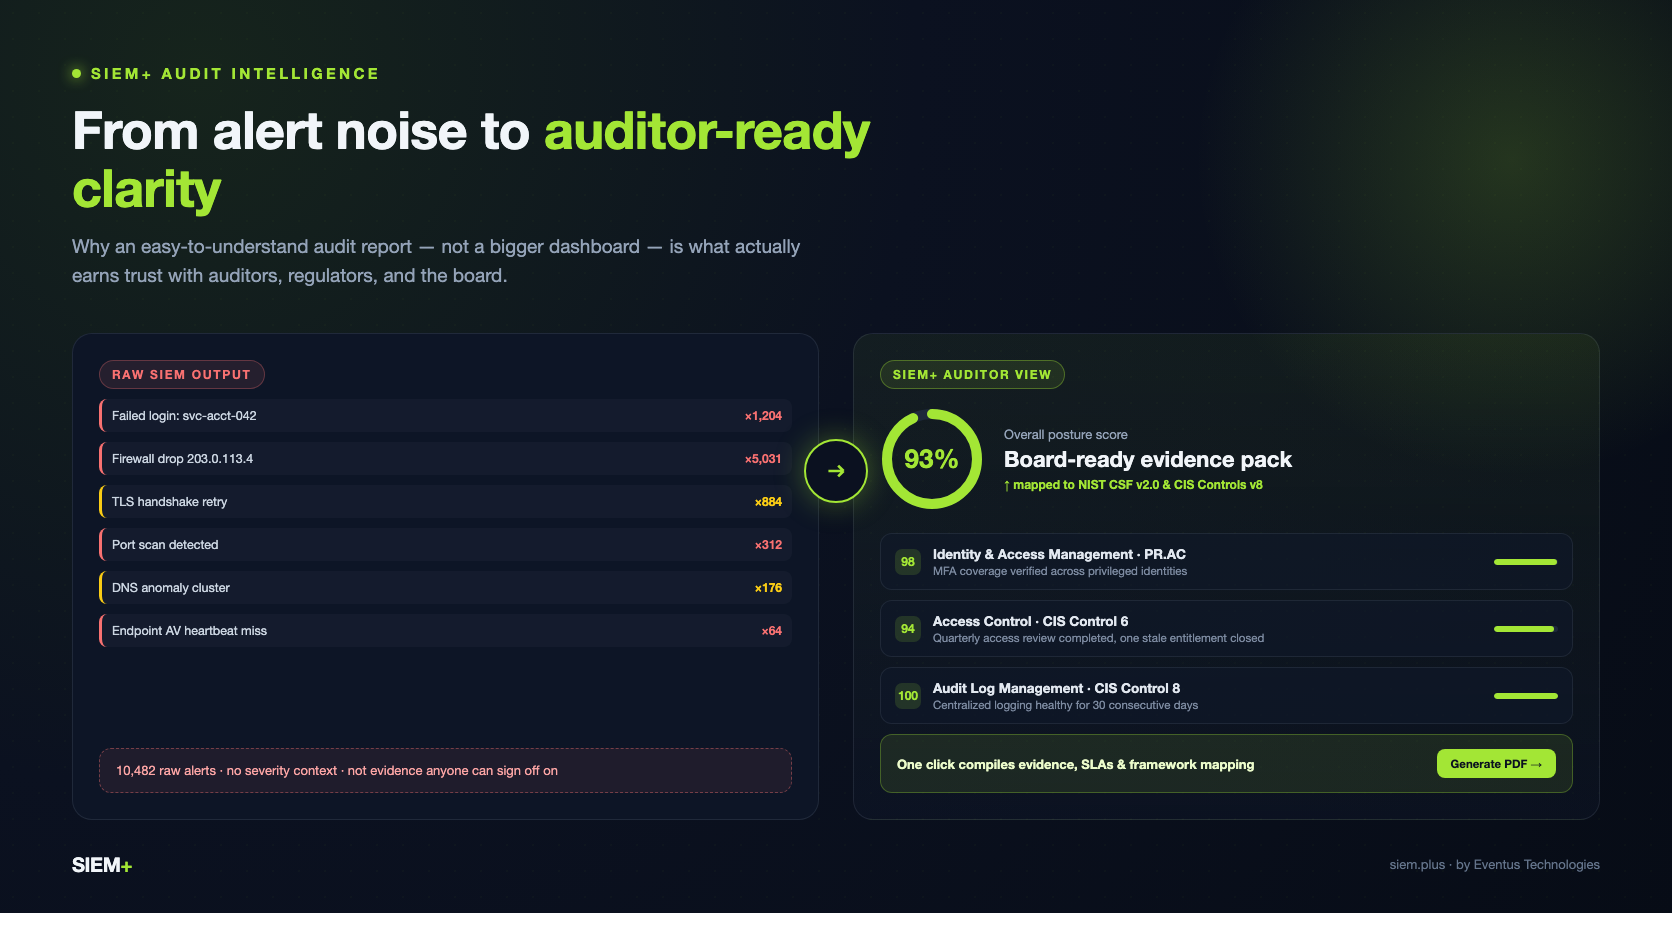
Setiap musim audit, pola yang sama berulang. Tim keamanan mengekspor tumpukan log mentah, spreadsheet jumlah alert, dan tangkapan layar dasbor berwarna merah serta kuning. Semua diserahkan kepada auditor dengan harapan hasilnya baik.
Auditor ingin satu pertanyaan dijawab dengan jelas: “Bisakah Anda membuktikan kontrol ini bekerja dan menunjukkan buktinya?” Jika jawabannya perlu dua puluh menit menelaah dasbor, yang gagal adalah kemampuan mengomunikasikan postur keamanan.
Itulah masalah yang ingin kami selesaikan melalui Auditor View SIEM+ (siem.plus). Kami ingin visibilitas yang mudah dipahami dan siap audit sejak awal, bukan setelah seminggu menyusun laporan manual.
Biaya nyata laporan audit yang sulit dibaca
Sebagian besar alat SIEM dirancang untuk analis, bukan auditor, pimpinan, atau regulator. Itu sesuai untuk triase, tetapi tidak untuk orang yang harus menyetujui status kepatuhan. Laporan yang sulit dibaca menimbulkan tiga biaya:
- Kelelahan auditor menjadi kecurigaan. Bukti yang tersebar dan perlu ditafsirkan membuat auditor curiga ada yang disembunyikan, sehingga pemeriksaan lebih mendalam, lama, dan skeptis.
- Setiap audit menjadi pekerjaan darurat. Jika laporan sebenarnya adalah dasbor langsung ditambah tangkapan layar dan percakapan Slack selama seminggu, engineer terbaik Anda bekerja memformat laporan alih-alih menjaga keamanan.
- Pimpinan melihat gangguan, bukan keputusan risiko. Mereka membutuhkan angka dan tren, bukan 10.000 baris alert. Jika tidak dapat dipahami, laporan mungkin terlalu dipercaya atau diabaikan; keduanya buruk bagi tata kelola.
Bagaimana SIEM+ membuat laporan yang dapat dibaca dalam hitungan menit
Auditor View dirancang dengan prinsip: setiap skor pada setiap halaman harus dapat ditelusuri ke kalimat bukti dalam bahasa Inggris yang mudah dipahami. Berikut penerapannya.
1. Kasus, bukan banjir alert
Sebelum data masuk laporan, mesin AI melakukan pengelompokan kasus: alert terkait, seperti login gagal berulang diikuti bypass MFA, digabungkan menjadi satu kasus dengan akar masalah, linimasa, dan keparahan. Auditor tidak melihat “1.204 login gagal”, tetapi satu baris: “Bypass MFA terdeteksi dan diremediasi pada satu akun berhak istimewa.” Petugas kepatuhan dapat segera menindaklanjutinya.
2. Skor postur yang bermakna
Setiap kategori—Manajemen Identitas dan Akses, Batas Jaringan, Pemantauan Berkelanjutan, dan Pengelolaan Log Audit—memiliki skor berdasarkan algoritma peluruhan penalti, bukan penghitungan alert secara linear. Setiap skor disertai bukti pembentuknya. Buka “Kontrol Akses · 94%” dan Anda mendapat kalimat: “Peninjauan akses triwulanan selesai untuk seluruh unit bisnis; satu hak akses kontraktor yang sudah tidak relevan telah diperbaiki.” Tidak ada skor SIEM+ tanpa alasan yang dapat dibaca manusia.
3. Pemetaan kerangka otomatis
Tim kepatuhan biasanya menghabiskan waktu memetakan kontrol internal ke NIST CSF v2.0 dan CIS Controls v8 secara manual dalam spreadsheet setiap kuartal. SIEM+ melakukannya terus-menerus: setiap kategori diberi penanda kontrol terkait (PR.AC, DE.CM, Control 6, Control 8, dan lainnya). Auditor dapat langsung menelusuri temuan ke ketentuan kerangka yang diperiksa.
4. Kesenjangan cakupan ditampilkan
Laporan yang hanya memuat kabar baik tidak kredibel atau berguna. Jika suatu kategori tidak memiliki cakupan log, SIEM+ menandainya sebagai tidak dipantau dalam warna merah, bukan menghilangkannya atau memberi skor seolah semuanya baik. Auditor lebih percaya laporan yang menunjukkan area yang belum tercakup. Menyembunyikan kesenjangan hanya membuat auditor menemukannya sebagai masalah yang lebih besar.
5. Bukti operasional, bukan hanya postur
Selain pemetaan kerangka, laporan menampilkan metrik yang benar-benar ditanyakan auditor: rata-rata waktu respons pertama, volume kasus, tingkat triase otomatis oleh AI, dan persentase kasus kritis/tinggi yang ditutup dalam SLA. Data diambil langsung dari kasus selama 30 hari terakhir, bukan direkonstruksi dari ingatan saat audit.
6. Continuous Heartbeat: membuktikan log tidak pernah berhenti
Kontrol yang ada di atas kertas tetapi memiliki jeda ingesti tanpa peringatan menciptakan rasa aman palsu. Auditor View mencakup linimasa Continuous Heartbeat untuk sumber Cloud/Identitas, Jaringan, dan Endpoint. Warna hijau/kuning/merah menunjukkan ingesti sehat, menurun, atau terputus hingga tingkat jam untuk 24 jam terakhir, hari tertentu, atau 30 hari terakhir. Pertanyaan “Bagaimana saya tahu Anda benar-benar memantau?” dijawab dengan gambar, bukan janji.
7. Satu klik untuk PDF bertanda tangan yang siap bagi pimpinan
Semua ini tidak berguna jika tetap perlu seminggu untuk menghasilkan laporan yang dapat dibagikan. SIEM+ menyusun skor postur, pemetaan kerangka, kalimat bukti, dan metrik SLA menjadi satu PDF sesuai permintaan dalam hitungan detik. Setiap laporan historis memiliki versi dan dapat diambil kembali, sehingga auditor dapat melihat postur saat ini sekaligus tren tanpa penyusunan ulang manual.
Manfaat bisnis, bukan hanya teknis
Laporan audit yang dapat dibaca dan dipercaya mempercepat pekerjaan kepatuhan. Tim SIEM+ menghadapi perpanjangan SOC 2, audit surveilans ISO 27001, dan peninjauan pimpinan dengan dokumen yang sudah tersusun, dipetakan, serta dapat dipertanggungjawabkan. Musim audit berubah dari pekerjaan darurat berminggu-minggu menjadi ekspor lima menit.
Jika tim Anda masih menggabungkan tangkapan layar, spreadsheet, dan percakapan Slack setiap kali auditor meminta bukti, lihat seperti apa laporan yang siap audit sejak awal.
Lihat pada lingkungan Anda: siem.plus, atau hubungi tim Eventus untuk membahas siklus audit berikutnya.