跳至主要内容

4 篇文章 含有標籤「資安維運」

檢視所有標籤

供應商風險已是董事會的問題:日本十月資安事件潮,對台灣企業跨境供應鏈的啟示

· 閱讀時間約 8 分鐘
James Yip
Managing Director

日本十月資安事件潮帶來的訊號,以及台灣企業管理層本週應能回答的五個問題。

2026 年 10 月上旬,日本接連發生因未經授權存取而導致的個資外洩事件,日本政府的回應也異常直接。10 月 8 日,日本政府召開相關部會會議,數位轉型大臣(亦負責網路安全政策)的古川俊治表示,政府將要求企業修補系統漏洞、強化身分驗證、防止外洩資料遭到濫用,且對策範圍應涵蓋業務委託對象。

隔天,日本內閣官房國家網路統括室(National Cybersecurity Office,NCO)發布正式文件「不正アクセスによる漏えい等の事案を踏まえた対応について」(暫譯:因應未經授權存取所致外洩等事件之對策),確認已有多起處理大量個資的業者遭入侵、資料被竊取。文件點名三種途徑:網站系統漏洞遭利用、經由供應鏈的入侵,以及資料管理不夠嚴謹。10 月 9 日,自民黨國家網路安全戰略本部召開會議,本部長平將明表示,網路安全已進入新階段,目前是「非常事態、有事」的狀況。這是政治層面的警示,並非法律上的緊急狀態宣告。而就在一週前,日本《主動網路防禦法》的主要條文才於 10 月 1 日施行。
為什麼告警疲勞才是真正的 SOC 問題——而且其實是企業問題

· 閱讀時間約 4 分鐘
James Yip
Managing Director

告警疲勞不是 SOC 的不便,而是企業風險​

當資安領導者談到告警疲勞時,討論通常只停留在 SOC 內部:分析師精疲力竭、儀表板被紅色填滿,以及 MTTR 一季又一季地上升。這樣的描述並沒有錯,只是看得太小了。

在企業層級——包括金融服務業、製藥、半導體與大型製造業——告警疲勞不是單純的營運不便,而是會出現在資產負債表、稽核發現,以及董事會討論韌性的議題中的企業風險。

從每天 40,000 個告警到不到 10 個案例:告警疲勞真正讓資安團隊付出什麼代價

· 閱讀時間約 6 分鐘
James Yip
Managing Director

資安團隊並不缺告警。他們缺的是時間、脈絡與注意力。

一項針對 2,058 位資安領導者的 2025 年調查發現,59% 的受訪者表示收到太多告警,52% 則形容自己的 SOC 團隊工作過量。Security Magazine 的研究摘要 也指出,許多團隊因為資安資料難以管理、分散在不同工具中,而在調查過程中損失大量時間。

人員承受的代價同樣明顯。在 2025 ISC2 Cybersecurity Workforce Study 中,48% 的受訪者表示,為了跟上最新威脅與技術而感到疲憊;47% 表示經常被工作量壓得喘不過氣。ISC2 的研究 共調查超過 16,000 位資安專業人員與決策者。

這就是告警疲勞:每一則通知開始看起來都一樣,每一項調查都像是緊急事件,而分析師花在決定「哪些可以忽略」的精力,甚至比判斷「哪些真正重要」還多。

這不是某一家公司的特殊問題,而是影響各地資安團隊的運作問題。

稽核人員要的不是原始日誌:打造真正看得懂的稽核報告

· 閱讀時間約 6 分鐘
James Yip
Managing Director

每到稽核季節,總是上演同一齣戲碼:資安團隊匯出一大堆原始日誌、一份告警數量的試算表、再加上一張塞滿紅色與黃色方塊的儀表板截圖,交給稽核人員後就只能祈禱結果順利。

但稽核人員根本不想要這些東西。他們只想要一個問題被清楚回答:「你能證明這項控制措施確實有效嗎?證據在哪裡?」 如果要花二十分鐘盯著儀表板才能擠出答案,那你早就沒通過真正的考驗了——不是資安態勢本身的考驗,而是你能不能把它清楚說明白的考驗。

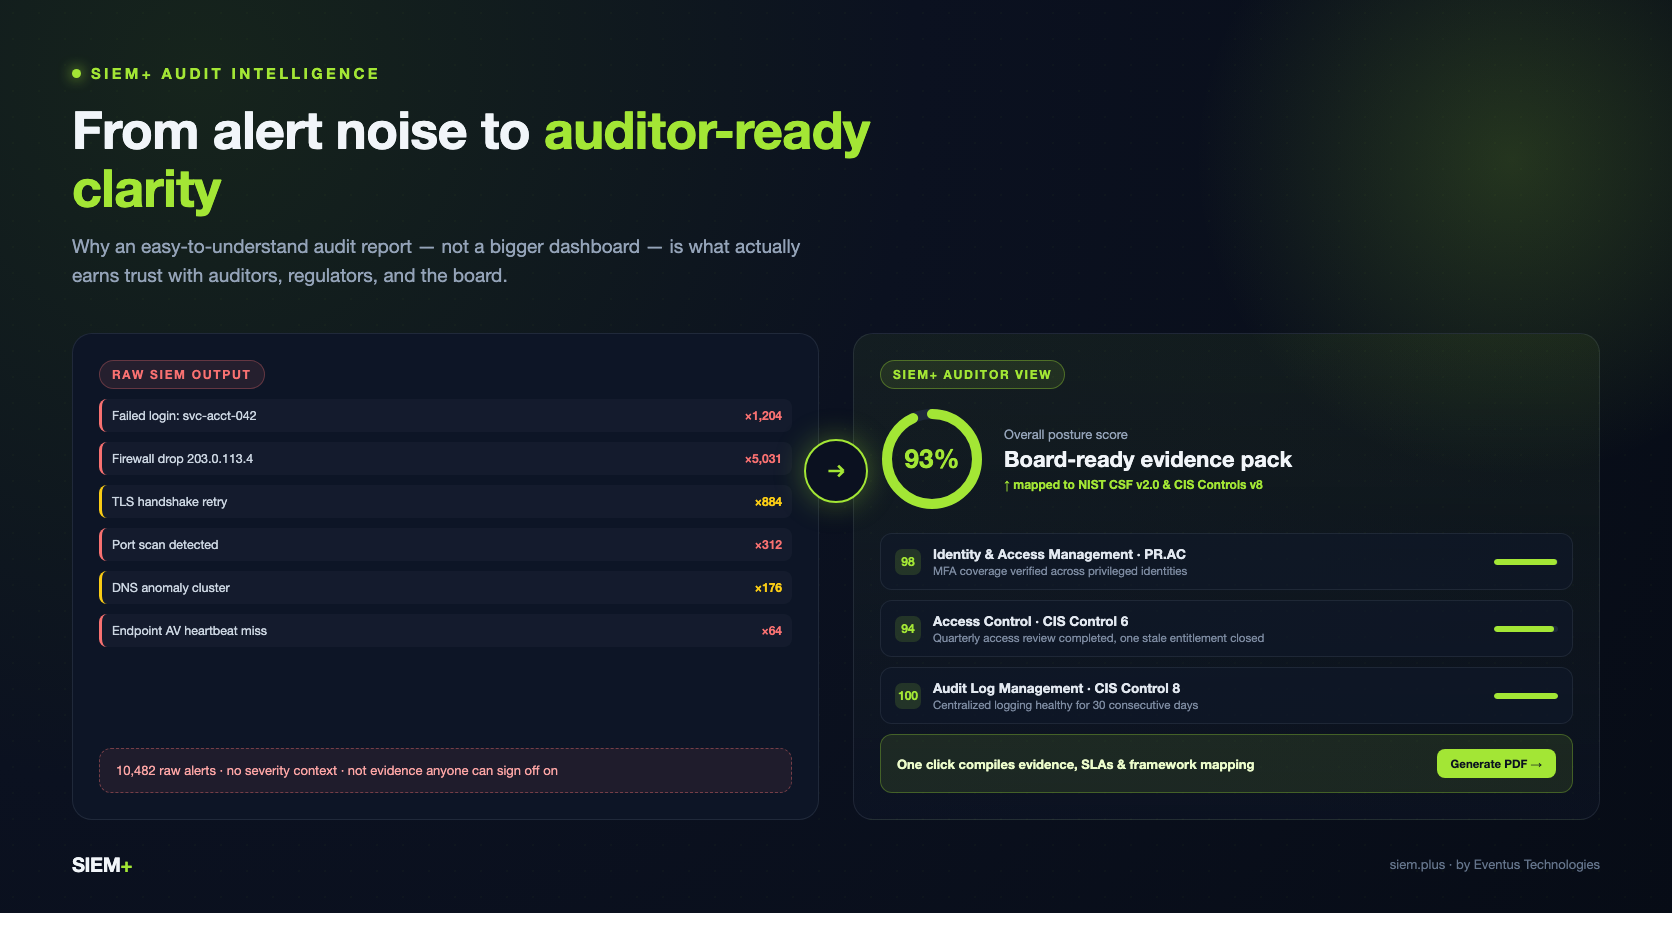
這正是我們打造 SIEM+(siem.plus)Auditor View 想要解決的問題。我們追求的不是「更多可視性」,而是**「看得懂」的可視性**——報告從一開始就準備好接受稽核,而不是花一整週手動整理才勉強稽核就緒。

SIEM+ 稽核報告將原始告警雜訊轉化為董事會與稽核人員都能理解的證據包