跳至主要内容

SIEM+ Now Officially Supports Microsoft Sentinel

· 閱讀時間約 3 分鐘
James Yip
Managing Director

We're announcing that SIEM+ now has full, native support for Microsoft Sentinel, joining our existing integrations with Devo, Splunk, and QRadar. If your organization runs Sentinel as its SIEM, you can now add SIEM+'s alert consolidation and AI-powered triage on top of it without changing anything about your existing Sentinel deployment.
為什麼告警疲勞才是真正的 SOC 問題——而且其實是企業問題

· 閱讀時間約 4 分鐘
James Yip
Managing Director

告警疲勞不是 SOC 的不便,而是企業風險

當資安領導者談到告警疲勞時,討論通常只停留在 SOC 內部:分析師精疲力竭、儀表板被紅色填滿,以及 MTTR 一季又一季地上升。這樣的描述並沒有錯,只是看得太小了。

在企業層級——包括金融服務業、製藥、半導體與大型製造業——告警疲勞不是單純的營運不便,而是會出現在資產負債表、稽核發現,以及董事會討論韌性的議題中的企業風險。

JETRO 報導 Eventus:將 AIoMT 創新從香港拓展至日本

· 閱讀時間約 3 分鐘
James Yip
Managing Director

我們很榮幸宣布,Eventus 獲得日本貿易振興機構(JETRO)「Investing in Japan」新聞室報導。文章標題為:Eventus Hong Kong Limited Establishes Japanese Subsidiary in Tokyo to Provide AIoMT Platform

這篇於 2026 年 8 月 24 日發布的報導,介紹 Eventus 從香港拓展至日本的歷程,以及我們在 AIoMT(Artificial Intelligence of Medical Things,醫療物聯網人工智慧)領域的工作。報導也說明我們的日本子公司 Eventus K.K.,如何協助把實用的醫療照護與資安解決方案帶進日本市場。

從每天 40,000 個告警到不到 10 個案例:告警疲勞真正讓資安團隊付出什麼代價

· 閱讀時間約 6 分鐘
James Yip
Managing Director

資安團隊並不缺告警。他們缺的是時間、脈絡與注意力。

一項針對 2,058 位資安領導者的 2025 年調查發現,59% 的受訪者表示收到太多告警,52% 則形容自己的 SOC 團隊工作過量。Security Magazine 的研究摘要 也指出,許多團隊因為資安資料難以管理、分散在不同工具中,而在調查過程中損失大量時間。

人員承受的代價同樣明顯。在 2025 ISC2 Cybersecurity Workforce Study 中,48% 的受訪者表示,為了跟上最新威脅與技術而感到疲憊;47% 表示經常被工作量壓得喘不過氣。ISC2 的研究 共調查超過 16,000 位資安專業人員與決策者。

這就是告警疲勞:每一則通知開始看起來都一樣,每一項調查都像是緊急事件,而分析師花在決定「哪些可以忽略」的精力,甚至比判斷「哪些真正重要」還多。

這不是某一家公司的特殊問題,而是影響各地資安團隊的運作問題。

SIEM 之上的 AI:為什麼通用 AI 不足以應付資安運作

· 閱讀時間約 10 分鐘
James Yip
Managing Director

星期一早上 9:02,對外公開的防火牆開始記錄連接埠掃描。

到了 9:05,SIEM 已經產生 5,000 個告警。IT 負責人打開儀表板,看見一整面紅色,於是問了每個小型資安團隊最後都會問的問題:

「我們不能直接在 SIEM 上面加一層 AI,讓它告訴我們哪些事情重要嗎?」

這是個合理的問題。事實上,在 SIEM 之上加入 AI 確實是正確方向。現有的 SIEM 已經收集事件、套用偵測規則並保存證據;AI 層可以把這些輸出轉化為優先順序、解釋與下一步行動。

這正是 SIEM+ 的定位:為已經使用 SIEM、希望改善告警分流與安全態勢可視性的團隊,提供不需要替換既有 SIEM 的 AI 資安覆蓋層。

真正重要的是,你加入的是什麼樣的 AI 層。

通用聊天機器人、一次性的 LLM 腳本,或鬆散連接的 AI copilot,可能可以對單一告警產生令人印象深刻的回答。但資安運作需要更持久的系統:它必須記住脈絡、分組相關證據、遵守資料邊界、追蹤長期態勢,並產生人員能採取行動、日後也能提出佐證的輸出。

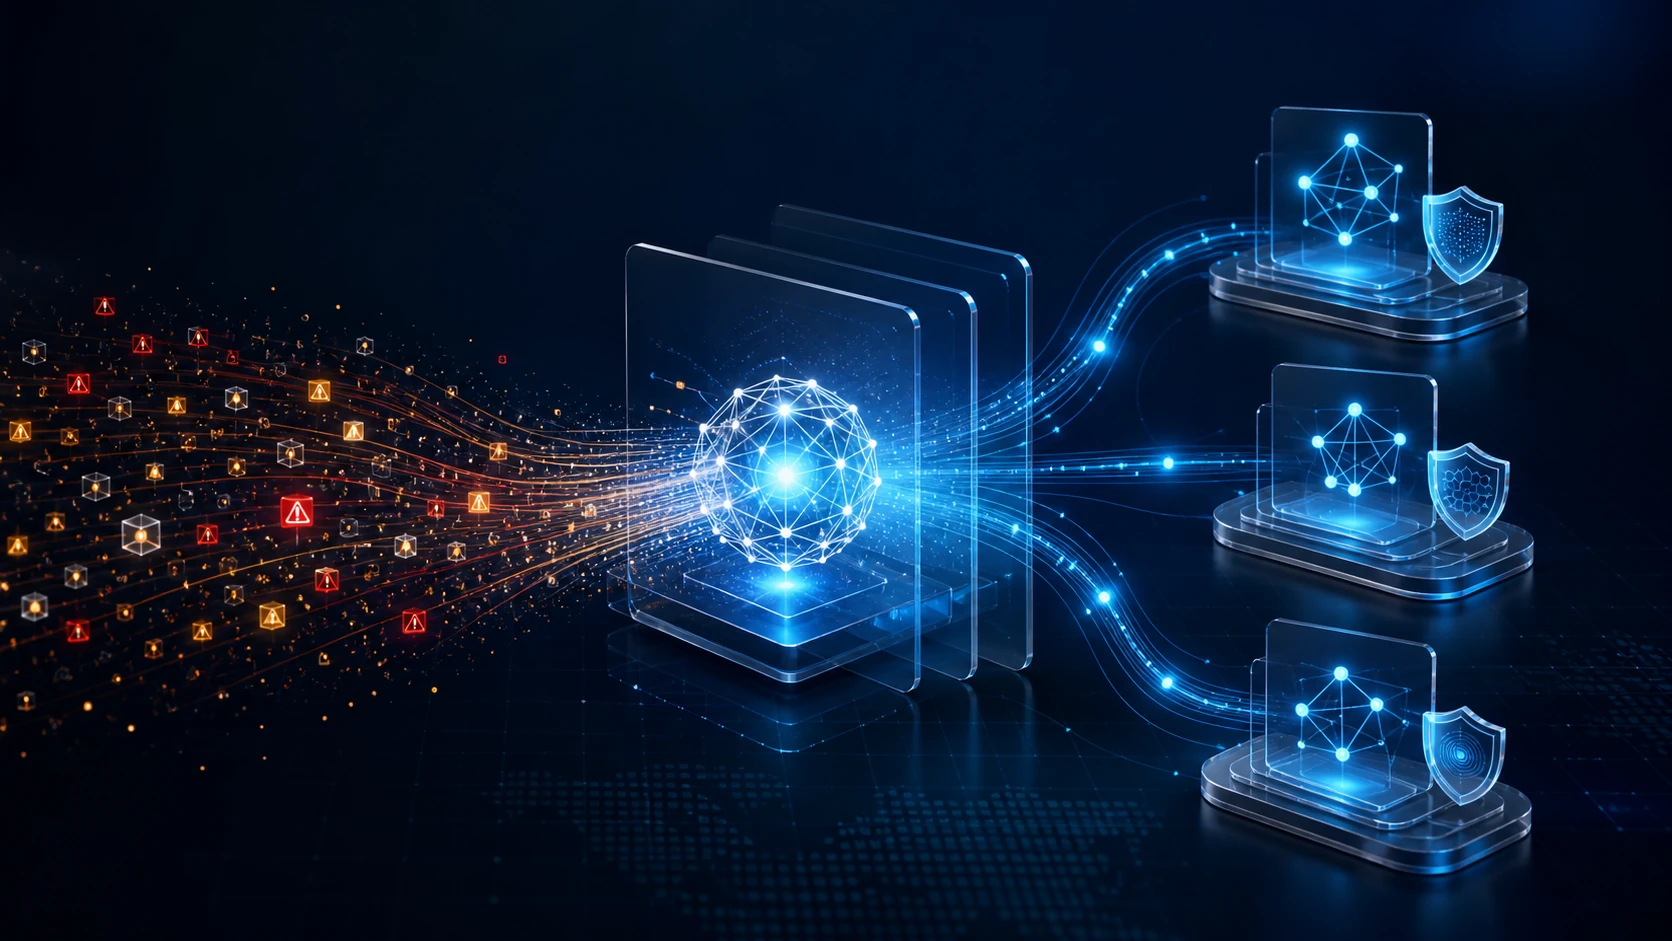
AI 資安運作層將嘈雜的 SIEM 告警轉化為關聯事件案例