跳至主要内容

稽核人員要的不是原始日誌:打造真正看得懂的稽核報告

· 閱讀時間約 6 分鐘
James Yip
Managing Director

每到稽核季節,總是上演同一齣戲碼:資安團隊匯出一大堆原始日誌、一份告警數量的試算表、再加上一張塞滿紅色與黃色方塊的儀表板截圖,交給稽核人員後就只能祈禱結果順利。

但稽核人員根本不想要這些東西。他們只想要一個問題被清楚回答:「你能證明這項控制措施確實有效嗎?證據在哪裡?」 如果要花二十分鐘盯著儀表板才能擠出答案,那你早就沒通過真正的考驗了——不是資安態勢本身的考驗,而是你能不能把它清楚說明白的考驗。

這正是我們打造 SIEM+(siem.plus)Auditor View 想要解決的問題。我們追求的不是「更多可視性」,而是**「看得懂」的可視性**——報告從一開始就準備好接受稽核,而不是花一整週手動整理才勉強稽核就緒。

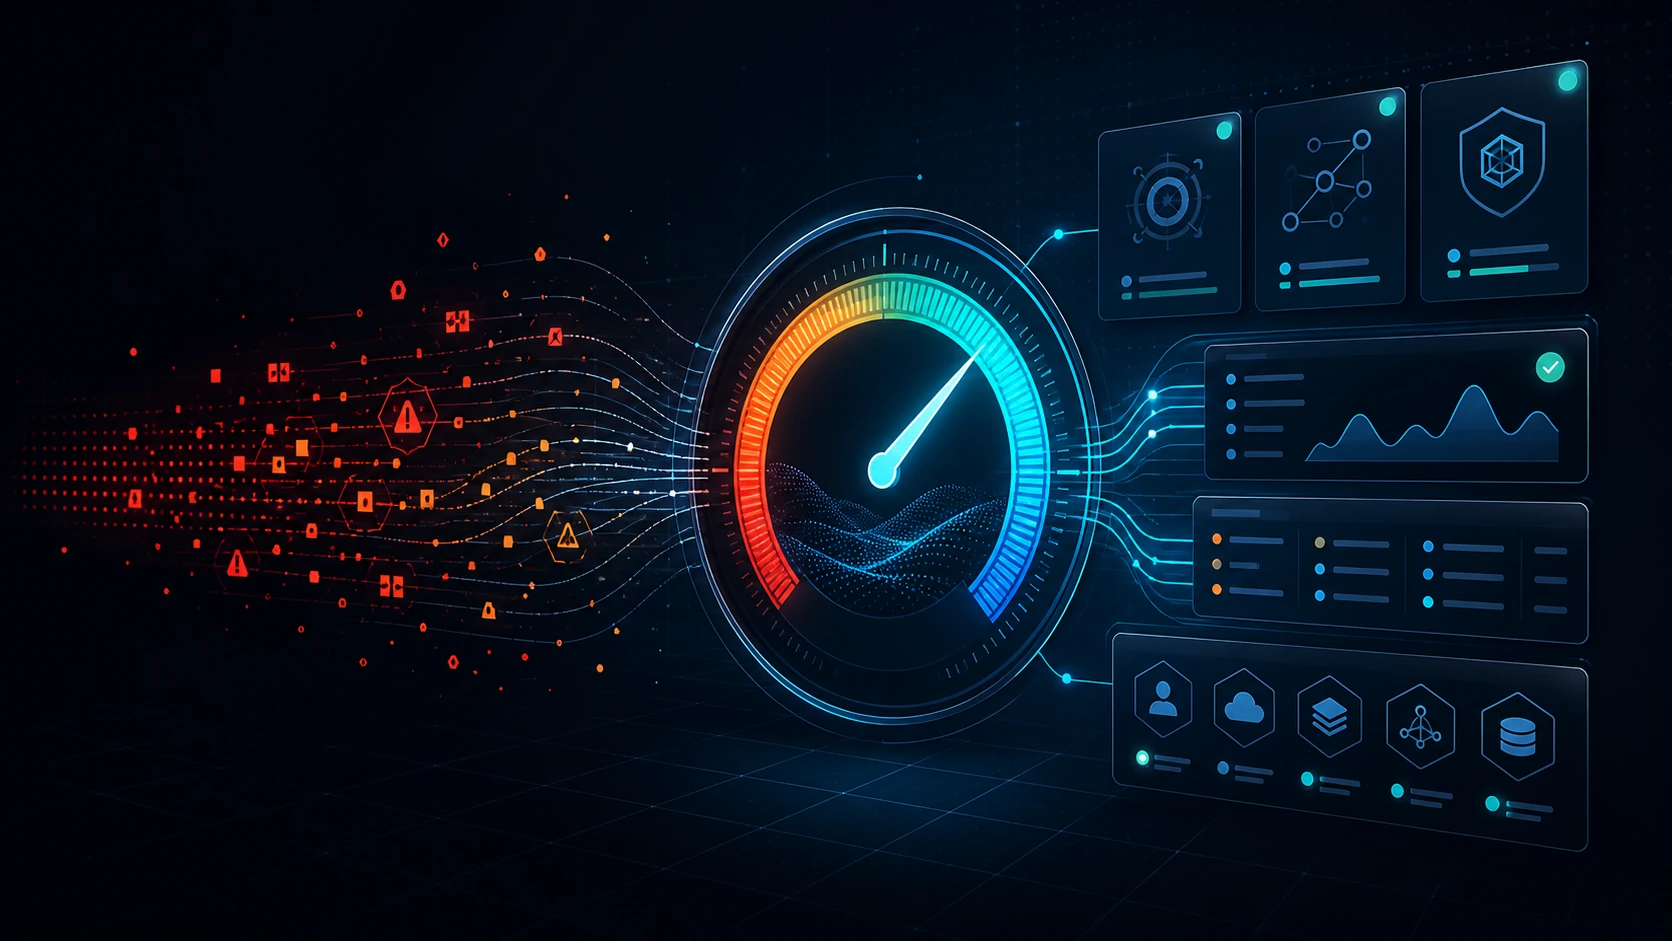
SIEM+ 稽核報告將原始告警雜訊轉化為董事會與稽核人員都能理解的證據包

Eventus 在 Qiita 發布 SEKHMET 新文章

· 閱讀時間約 1 分鐘
James Yip
Managing Director

Eventus 在 Qiita 發布了一篇新的技術文章。

文章介紹 SEKHMET 的軟體定義閘道器理念:不必為每個 IoT 專案部署專用閘道器,而是運用現有的智慧型手機或平板電腦,連接感測器、在邊緣處理資料,並串接雲端與企業系統,讓 IoT 專案更容易開始與擴展。

靜態儀表板已死:SIEM+ 動態安全態勢分數的工程實踐

· 閱讀時間約 4 分鐘
James Yip
Managing Director

在資安產業,我們有一個很糟糕的習慣:把「數量」等同於「風險」。當傳統 SIEM 儀表板顯示 10,000 個告警時,狀態指示燈轉紅、態勢分數跌到零,主管也跟著恐慌。

但任何 Tier-1 SOC 分析師都知道,針對一個對外公開 IP 的簡單自動化連接埠掃描,就能在三分鐘內產生 5,000 筆原始防火牆拒絕記錄。那不是 5,000 個獨立的重大威脅,而是一個低層級事件。

當我們打造 SIEM+siem.plus)時,我們知道如果只是把原始告警數量餵進 UI,就會重現我們原本想消除的「告警疲勞」。我們需要一種方法,把資料湖中的雜訊轉化為能在董事會議桌上使用、並真正反映風險的指標。

以下深入介紹 SIEM+ 動態安全態勢分數、懲罰衰減演算法,以及我們如何迫使 LLM 將威脅映射到合規框架,同時避免幻覺。

SIEM+ 動態安全態勢分數呈現分組事件與可執行風險

Eventus Joins Qiita: Sharing Practical Security and Technology Insights

· 閱讀時間約 2 分鐘
James Yip
Managing Director

Eventus is pleased to announce that we have joined Qiita, Japan's technology knowledge-sharing platform, to make our practical experience more accessible to engineers, IT teams, and technology leaders.

Qiita gives us a place to share what we learn while helping organizations improve security operations, use cloud technologies effectively, and turn operational data into better decisions.

Eventus 參加 TECH BEAT Shizuoka 2026:連結資安與 IoT 創新

· 閱讀時間約 2 分鐘
James Yip
Managing Director

台灣意德勤股份有限公司(イベントス株式会社、Eventus Taiwan Limited) 很高興參加 TECH BEAT Shizuoka 2026。這個平台連結靜岡縣內企業與新創公司,透過合作與開放式創新,共同創造新的價值。

本次活動中,我們展示兩項協助企業活用營運資料的方案:提供資安可視性與回應能力的 SIEM+,以及支援 IoT 資料收集與應用程式開發的 SEKHMET