メインコンテンツまでスキップ

SIEM+ Now Officially Supports Microsoft Sentinel

· 約3分
James Yip
Managing Director

We're announcing that SIEM+ now has full, native support for Microsoft Sentinel, joining our existing integrations with Devo, Splunk, and QRadar. If your organization runs Sentinel as its SIEM, you can now add SIEM+'s alert consolidation and AI-powered triage on top of it without changing anything about your existing Sentinel deployment.
アラート疲れこそが本当のSOC問題である理由——そして、実はビジネスの問題である理由

· 約5分
James Yip
Managing Director

アラート疲れはSOCの不便ではない。エンタープライズリスクである​

セキュリティリーダーがアラート疲れについて話すとき、会話はたいていSOCの中にとどまります。燃え尽きるアナリスト、赤で埋め尽くされたダッシュボード、四半期を追うごとに悪化するMTTR。こうした捉え方は間違いではありません。ただ、範囲が狭すぎます。

エンタープライズレベル、つまり金融サービス、製薬、半導体、大規模製造などの組織では、アラート疲れは運用上の小さな不便ではありません。貸借対照表や監査指摘、レジリエンスをめぐる取締役会レベルの議論に現れる、ビジネスリスクです。

JETROがEventusを紹介:香港から日本へAIoMTイノベーションを拡大

· 約4分
James Yip
Managing Director

このたび、Eventusが、**独立行政法人日本貿易振興機構(JETRO)**の「Investing in Japan」ニュースルームで紹介されました。記事のタイトルは、Eventus Hong Kong Limited Establishes Japanese Subsidiary in Tokyo to Provide AIoMT Platformです。

2026年8月24日に公開されたこの記事では、Eventusが香港から日本へ事業を拡大した経緯と、AIoMT(Artificial Intelligence of Medical Things:医療のための人工知能とIoT)分野での取り組みが紹介されています。また、日本法人であるEventus K.K.が、日本市場に実用的なヘルスケアおよびサイバーセキュリティソリューションを届ける役割も取り上げられています。

1日40,000件のアラートを10件未満のケースへ:アラート疲れがセキュリティチームに与える本当のコスト

· 約9分
James Yip
Managing Director

セキュリティチームにアラートが足りないわけではありません。足りないのは、時間とコンテキスト、そして注意力です。

2,058人のセキュリティリーダーを対象にした2025年の調査では、59%がアラートを受け取りすぎていると回答し、52%が自分たちのSOCは過重労働だと答えました。Security Magazineによる調査概要では、セキュリティデータの管理が難しく、複数のツールに分断されているため、調査に使える時間を失っているチームも多いことが示されています。

人へのコストも明らかです。2025 ISC2 Cybersecurity Workforce Studyでは、48%が最新の脅威やテクノロジーに追いつこうとして疲れを感じ、47%が求められる仕事量に圧倒されていると回答しました。ISC2の調査は、16,000人を超えるサイバーセキュリティの専門家と意思決定者を対象にしています。

これがアラート疲れです。すべての通知が同じように見え、すべての調査が緊急に感じられ、アナリストは何が重要かを判断するよりも、何を無視できるかを決めることに多くのエネルギーを使います。

これは特定の企業だけの問題ではありません。世界中のセキュリティチームに影響する、運用上の問題です。

SIEM の上に AI を載せる:汎用 AI だけではセキュリティ運用を支えられない理由

· 約14分
James Yip
Managing Director

月曜日の朝 9 時 2 分、インターネットに公開されたファイアウォールがポートスキャンを記録し始めました。

9 時 5 分には、SIEM が 5,000 件のアラートを生成しています。IT 責任者がダッシュボードを開くと赤い表示で埋め尽くされ、ほとんどの小規模なセキュリティチームがいずれ尋ねる質問を口にします。

「SIEM の上に AI を載せて、重要なものだけ教えてもらえないのですか?」

これはもっともな疑問です。実際、SIEM の上に AI を置くことは正しい方向性です。既存の SIEM はすでにイベントを収集し、検知ルールを適用し、証拠を保存しています。AI レイヤーは、その出力を優先順位、説明、次のアクションへ変換できます。

それが SIEM+ の考え方です。現在使っている SIEM を置き換えることなく、トリアージとセキュリティポスチャを改善するための AI セキュリティオーバーレイです。

重要なのは、どのような AI レイヤーを追加するかです。

汎用チャットボット、一度きりの LLM スクリプト、あるいは疎結合の AI コパイロットは、1 件のアラートに対して印象的な回答を返せるかもしれません。しかしセキュリティ運用には、より持続的な仕組みが必要です。コンテキストを保持し、関連する証拠をまとめ、データ境界を守り、ポスチャを継続的に追跡し、後から説明できる出力を作らなければなりません。

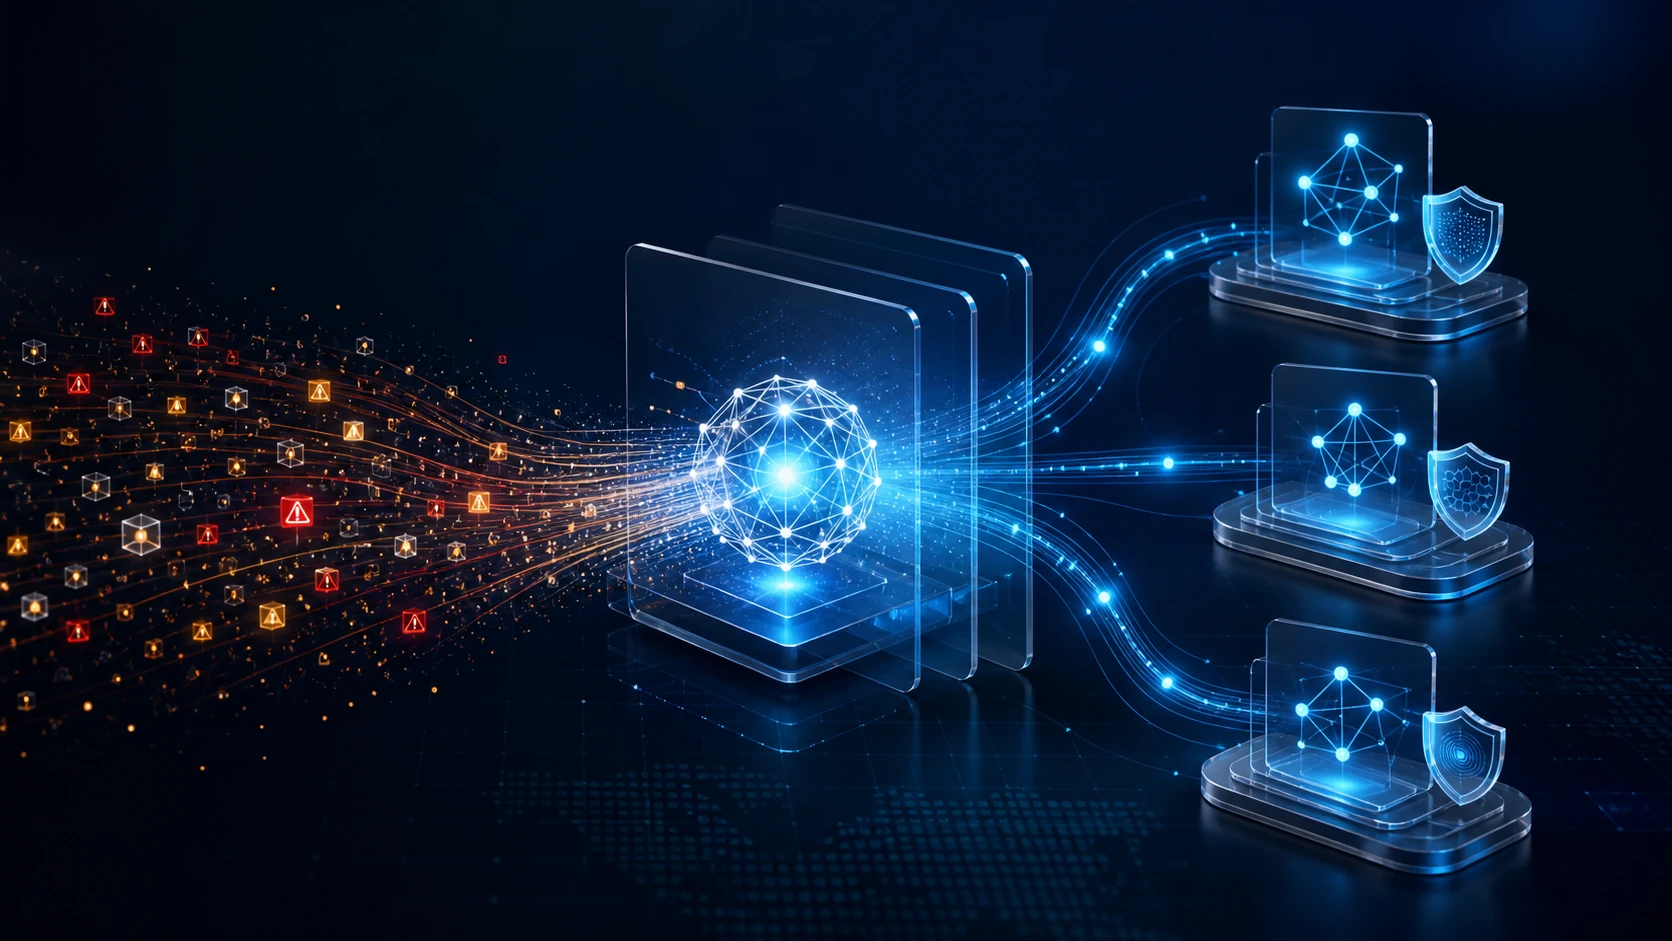
SIEM の大量アラートを相関したインシデントケースへ変換する AI セキュリティ運用レイヤー