メインコンテンツまでスキップ

「AIセキュリティ」タグの記事が3件件あります

全てのタグを見る

アラート疲れこそが本当のSOC問題である理由——そして、実はビジネスの問題である理由

· 約5分
James Yip
Managing Director

アラート疲れはSOCの不便ではない。エンタープライズリスクである

セキュリティリーダーがアラート疲れについて話すとき、会話はたいていSOCの中にとどまります。燃え尽きるアナリスト、赤で埋め尽くされたダッシュボード、四半期を追うごとに悪化するMTTR。こうした捉え方は間違いではありません。ただ、範囲が狭すぎます。

エンタープライズレベル、つまり金融サービス、製薬、半導体、大規模製造などの組織では、アラート疲れは運用上の小さな不便ではありません。貸借対照表や監査指摘、レジリエンスをめぐる取締役会レベルの議論に現れる、ビジネスリスクです。

監査担当者が求めているのは生ログではない:誰でも読める監査レポートの作り方

· 約8分
James Yip
Managing Director

監査シーズンになると、毎回同じ光景が繰り返されます。セキュリティチームは大量の生ログ、アラート件数のスプレッドシート、赤や黄色のブロックで埋め尽くされたダッシュボードのスクリーンショットをかき集め、監査担当者に手渡して結果を待ちます。

しかし監査担当者はそのどれも求めていません。彼らが知りたいのはただ一つ、**「このコントロールが機能していることを証明できますか、そのエビデンスを見せてください」**という問いへの明確な答えです。その答えを引き出すのにダッシュボードを20分にらみ続ける必要があるなら、それはセキュリティ体制そのものではなく、それを説明する能力という本当のテストに、すでに失敗しています。

これこそが、私たちがSIEM+(siem.plus)のAuditor Viewを構築して解決しようとした課題です。目指したのは「もっと多くの可視性」ではなく、「理解できる」可視性——監査対応のために1週間かけて手作業でレポートを作るのではなく、最初から監査対応が完了している状態です。

生のアラートノイズを役員・監査担当者向けのエビデンスパックへ変換するSIEM+の監査レポート

静的ダッシュボードは終わった:SIEM+の動的ポスチャスコアを設計する

· 約5分
James Yip
Managing Director

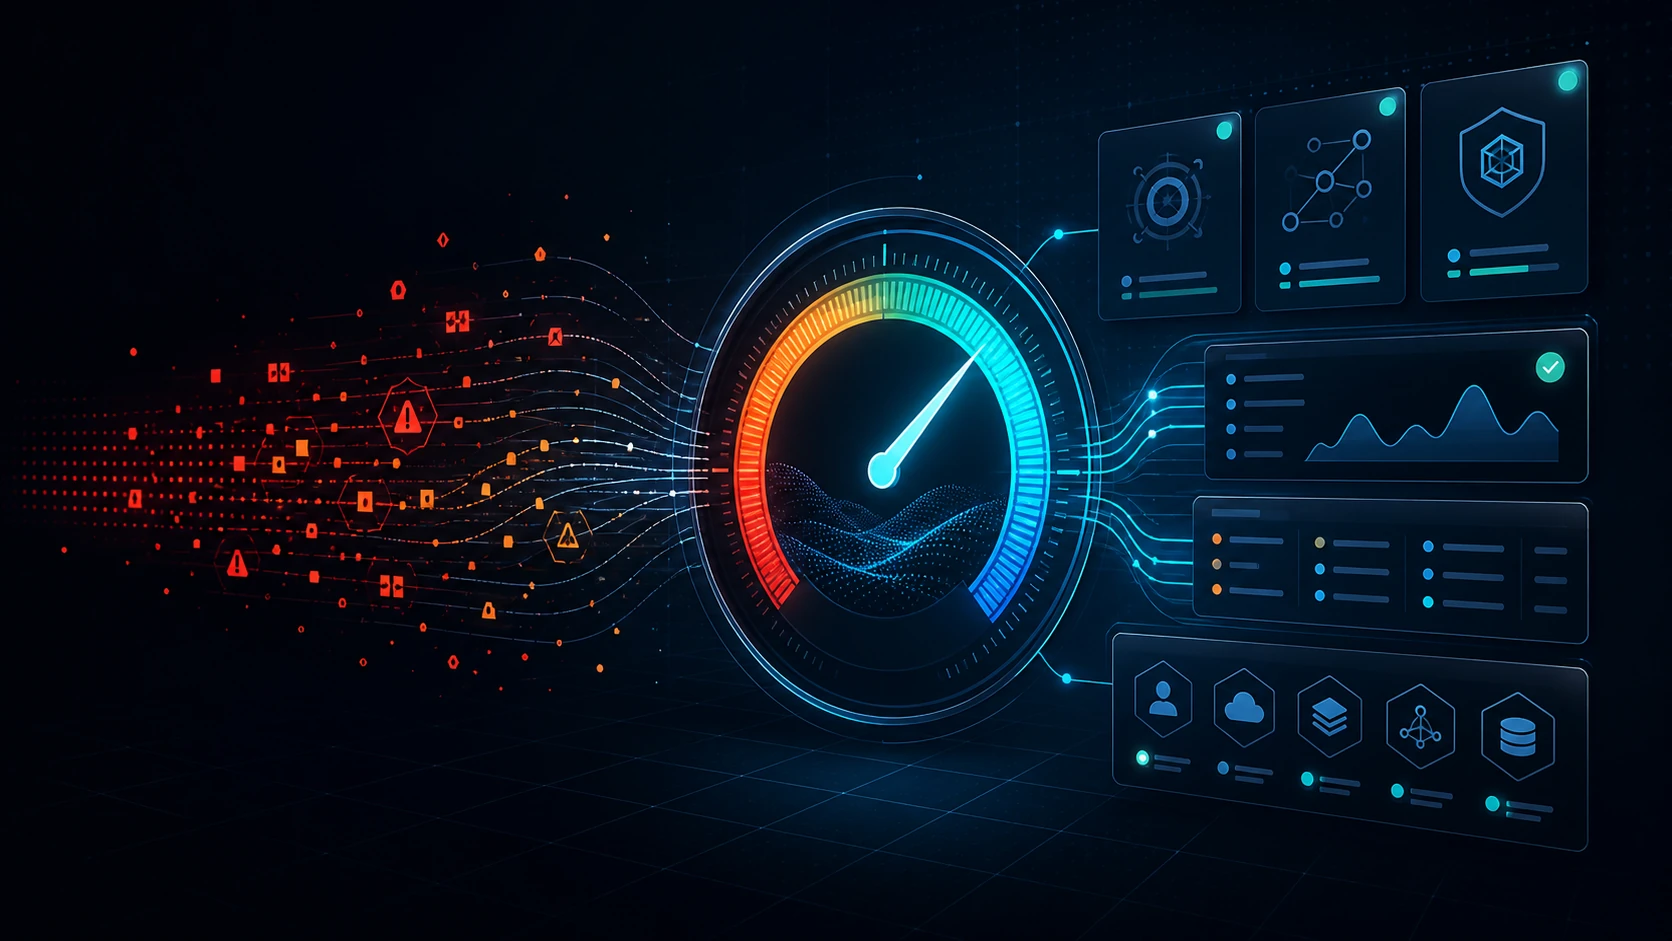
サイバーセキュリティ業界には、「量」を「リスク」と同一視する悪い習慣があります。従来型SIEMのダッシュボードに10,000件のアラートが表示されると、ステータスは赤になり、ポスチャスコアはゼロまで下がり、経営層は不安になります。

しかし、Tier-1 SOCアナリストなら誰でも知っているように、外部公開IPへの単純な自動ポートスキャンだけで、3分間に5,000件のファイアウォールドロップが発生することがあります。これは5,000件の重大な脅威ではなく、1つの低レベルイベントです。

SIEM+siem.plus)を構築したとき、未加工のアラート数をそのままUIへ渡せば、解消したかった「アラート疲れ」を再現してしまうと分かっていました。そこで、データレイクのノイズを実際のリスクを反映する、経営会議でも使える指標へ変換する方法が必要でした。

ここでは、SIEM+動的ポスチャスコア、ペナルティ減衰アルゴリズム、そしてLLMに脅威をコンプライアンスフレームワークへ幻覚なくマッピングさせる方法を詳しく説明します。

SIEM+動的ポスチャスコアがグループ化されたケースと実行可能なリスクを可視化