Dari 40.000 Alert ke Cerita Serangan Lengkap: Cara Kampanye SIEM+ Menghubungkan Alert, Kasus, dan Penyerang
Kelelahan akibat alert bukan hanya masalah antrean. Itu juga masalah cerita.
Ketika SOC dibanjiri notifikasi, analis sering membuka satu kasus pada satu waktu. Setiap kasus bisa benar sendiri. Yang hilang adalah gambaran lebih luas: kasus mana yang termasuk aktivitas penyerang yang sama, akun yang sama, atau jalur teknik yang sama. Itulah sebabnya tim bisa mengurangi kebisingan tetapi masih merasa mengejar pecahan informasi.
Sebelumnya kami menulis bagaimana 40.000 alert dapat menjadi kurang dari 10 kasus per hari, dan mengapa kelelahan akibat alert adalah masalah bisnis, bukan hanya ketidaknyamanan SOC. SIEM+ 1.1.0 menambahkan lapisan berikutnya: kampanye yang menghubungkan kasus terkait agar Anda bisa bergerak dari satu alert ke cerita serangan utuh.
Masalah: kasus tanpa kampanye
Hari tipikal untuk tim keamanan skala kecil hingga menengah di Hong Kong, Singapura, Taiwan, Jepang, atau Indonesia tampak familiar. SIEM menjalankan perannya. Alert masuk. Kasus dibuka. Analis mengerjakan antrean.
Yang sering tidak terlihat cepat adalah apakah tiga kasus pada akun yang sama adalah tiga isu terpisah—atau satu kampanye yang harus diselidiki bersama. Tanpa pengelompokan itu, orang menghabiskan waktu membangun ulang konteks, melewatkan infrastruktur bersama, dan menaikkan potongan cerita yang salah terlebih dahulu.
Korelasi kampanye SIEM dimaksudkan untuk menutup celah operasional itu. Fitur ini tidak mengganti SIEM Anda. Fitur ini menata apa yang sudah dihasilkan SIEM agar manusia memutuskan lebih cepat.
Apa itu kampanye di SIEM+
Di SIEM+, kampanye adalah kelompok kasus terkait berbasis aturan untuk satu akun.
Pengelompokan mengikuti aturan eksplisit, termasuk:
- teknik MITRE ATT&CK
- sumber data
- hari
- infrastruktur bersama
Itulah pengelompokan alert MITRE ATT&CK yang transparan dan dapat diaudit—bukan klaster kotak hitam yang tak bisa dijelaskan kemudian.
Sebagian aktivitas sengaja tetap di kampanye terpisah. Target berhak istimewa, teknik langka, dan entitas yang baru pertama kali terlihat dipisahkan agar sinyal penting tidak terkubur dalam kelompok besar yang bising. Kasus yang sudah diselesaikan atau ditutup tidak pernah digabungkan ke kampanye yang masih terbuka. Pekerjaan yang selesai tetap selesai.
Kampanye → kasus → alert: graf yang dipakai analis
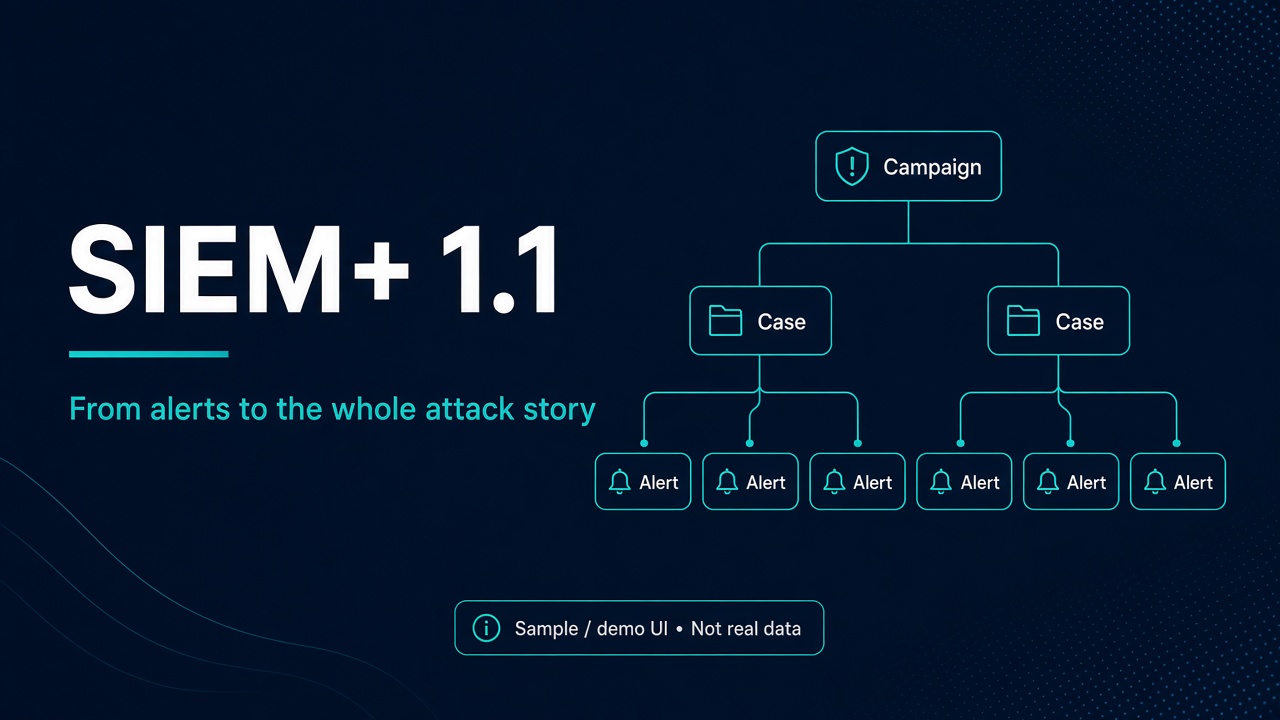
Setiap kampanye terbuka menjadi pohon yang dapat diperluas:
- Kampanye di puncak
- Kasus yang termasuk kampanye itu
- Alert di balik setiap kasus (dimuat sesuai kebutuhan agar pohon tetap nyaman dipakai)
Dari tampilan yang sama, analis juga mendapat tautan ke kampanye terkait yang berbagi entitas. Itulah cara Anda bergerak dari satu alert yang bising ke cerita yang koheren: buka kasus, lihat kasus saudara dalam kampanye, perluas alert yang menjadi bukti, lalu loncat ke kampanye terkait ketika pengguna, host, atau entitas lain yang sama muncul di tempat lain.
Contoh ilustratif (illustrative example): seorang analis membuka alert masuk yang mencurigakan, menemukan alert itu di dalam kasus di bawah kampanye yang dikelompokkan menurut teknik dan hari, memperluas daftar alert on-demand untuk bukti, lalu mengikuti tautan entitas bersama ke kampanye lain yang memakai infrastruktur sama. Jalur investigasi adalah pohon itu—bukan tumpukan tiket yang tidak saling terkait.
Gaya pohon mengikuti ilustrasi kampanye → kasus → alert di siem.plus/features (hanya data sampel).
AI mengusulkan, analis memutuskan
Inilah pembeda utama dibanding add-on AI SIEM yang kotak hitam.
Pengelompokan adalah kode, bukan model. Keanggotaan kampanye ditentukan aturan. AI tidak diam-diam menentukan kasus mana yang digabung.
Yang AI lakukan:
- menulis judul dan ringkasan
- menyarankan tautan antar kampanye
- mengusulkan pemetaan teknik
Setiap saran AI tetap tertunda sampai analis menerima atau menolak. Usulan pemetaan teknik juga memerlukan penerimaan analis sebelum dipakai. Triase alert AI di sini berarti bantuan bahasa dan saran—bukan kendali tanpa pengawasan atas graf investigasi.
Bagi pimpinan SOC, pemisahan itu penting. Anda mendapat kecepatan dari otomatisasi dan akuntabilitas dari keputusan manusia.
Kasus dibuka untuk Anda: agen kasus
Sebelum kampanye bisa bercerita, alert terkait masih harus menjadi kasus.
Agen kasus SIEM+ mengelompokkan alert terkait menjadi kasus kandidat dan melampirkan tabel bukti. Aturan memutuskan kelayakan dan melakukan setiap penulisan. AI hanya menilai klaster yang ambigu dan menulis deskripsi kasus. Ada batas harian kasus baru per akun, agar otomatisasi tidak membanjiri antrean yang seharusnya dirapikan.
Dalam praktik, analis mulai dari kasus kandidat dengan bukti yang sudah disusun, lalu memakai kampanye untuk melihat bagaimana kasus tersebut membentuk narasi serangan yang lebih luas.
Juga baru di SIEM+ 1.1.0
Kampanye adalah sorotan utama, tetapi 1.1.0 juga menambah:
- Pemburu pengguna on-demand ketika Anda perlu menyelidiki pengguna tertentu tanpa menunggu siklus batch berikutnya
- Temuan posture hunt beserta penjelasan, agar temuan dapat dibaca, bukan sekadar dinilai
- Pengejaran otomatis laporan harian, mingguan, dan bulanan yang terlewat, termasuk bagian kampanye ketika laporan terlambat
- Dasbor dan ringkasan MITRE yang lebih cepat, agar tinjauan berorientasi ATT&CK tetap praktis di shift sibuk
Berjalan di atas SIEM Anda
SIEM+ berada di atas SIEM yang sudah Anda jalankan. Resmi didukung hari ini:
- Devo
- Microsoft Sentinel
- LogEase
Dukungan Fortinet FortiManager segera hadir. Kami tidak mengklaim integrasi lain di sini.
Lihat detail di Integrations, fitur di Features, dan paket di Pricing. Platform Only mulai dari USD 300/bulan.
Langkah berikutnya
Jika tim Anda masih meninjau alert dan kasus sebagai tiket terpisah, cobalah melihat antrean yang sama sebagai cerita kampanye: satu akun, kasus terkait, alert yang dapat diperluas, tautan entitas terkait, dan saran AI yang menunggu ya atau tidak dari manusia.
Itulah SIEM+ 1.1.0 secara praktis—lebih sedikit pecahan, lebih banyak cerita serangan, tanpa mengganti SIEM yang sudah Anda percaya.
FAQ
Apa itu korelasi kampanye SIEM di SIEM+?
Pengelompokan berbasis aturan atas kasus terkait untuk satu akun—menggunakan faktor seperti teknik MITRE ATT&CK, sumber data, hari, dan infrastruktur bersama—agar analis menyelidiki kampanye yang koheren, bukan kasus yang terputus.
Apakah AI secara otomatis menggabungkan kampanye dan kasus?
Tidak. Pengelompokan diimplementasikan dalam kode. AI hanya menulis judul dan ringkasan serta menyarankan tautan atau pemetaan teknik. Saran tetap tertunda sampai analis menerima atau menolak.
SIEM mana yang didukung SIEM+ 1.1.0?
Devo, Microsoft Sentinel, dan LogEase didukung secara resmi. Fortinet FortiManager segera hadir.
Berapa biaya Platform Only?
Platform Only mulai dari USD 300 per bulan. Lihat siem.plus/pricing untuk detail paket.