4万件のアラートから攻撃の全体像へ:SIEM+キャンペーンがアラート・ケース・攻撃者をつなぐ方法
アラート疲れは、単なるキューの問題ではありません。ストーリーの問題でもあります。
SOCに通知が大量に届くと、アナリストはケースを1件ずつ開きがちです。個々のケースは正しくても、足りないのは広い絵です。同じ攻撃活動、同じアカウント、同じ手法の流れに、どのケースが属するのか。ノイズを減らしても断片を追っている感覚が残るのは、そのためです。
以前、1日4万件のアラートを10件未満のケースへどう整理できるか、そしてアラート疲れがSOCだけでなくビジネスの問題になる理由を書きました。SIEM+ 1.1.0はその次の層を追加します。関連するケースをつなぎ、1件のアラートから攻撃の全体像へ進めるためのキャンペーンです。
課題:キャンペーンのないケース
香港、シンガポール、台湾、日本、インドネシアの中堅・中小規模のセキュリティチームの一日は似ています。SIEMは役割を果たし、アラートが入り、ケースが開き、アナリストがキューを処理します。
すばやく見えないことが多いのは、同一アカウント上の3件のケースが無関係なのか、まとめて調べるべき1つのキャンペーンなのかです。そのまとまりがないと、毎回コンテキストを作り直し、共有インフラを見逃し、物語の誤った切り口からエスカレーションしてしまいます。
SIEMキャンペーン相関は、その運用ギャップを埋めるためのものです。SIEMを置き換えるのではなく、すでに出ている情報を人が判断しやすい形に整理します。
SIEM+におけるキャンペーンとは
SIEM+では、キャンペーンは1アカウント内の関連ケースをルールでまとめたものです。
グルーピングは明示的なルールに従います。例:
- MITRE ATT&CKのテクニック
- データソース
- 日
- 共有インフラ
これは監査可能な、説明可能なMITRE ATT&CKアラート集約です。後から誰も説明できないブラックボックスのクラスタではありません。
一部の活動は意図的に別キャンペーンのまま残します。特権ターゲット、稀なテクニック、初見のエンティティは、大きなノイズの中に埋もれないよう分離します。解決済み・クローズ済みのケースは、開いているキャンペーンにマージしません。終わった作業は終わったままです。
キャンペーン → ケース → アラート:アナリストが使うグラフ
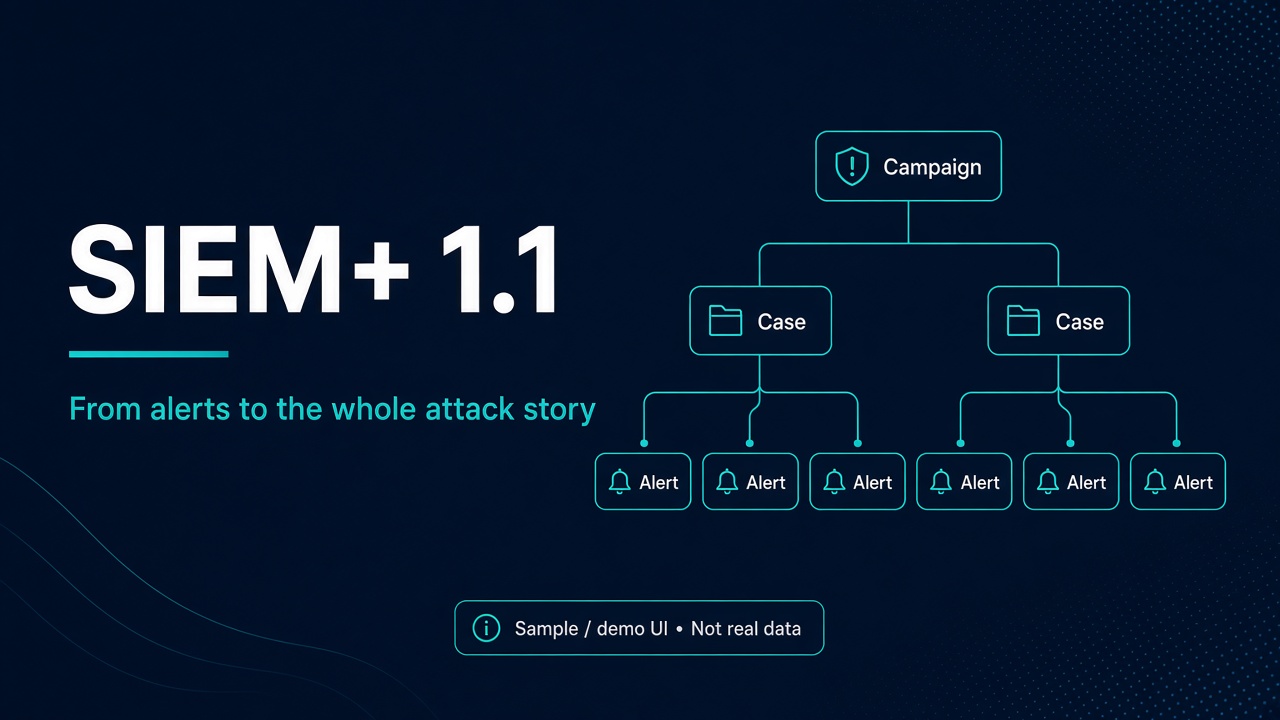
各キャンペーンは、展開可能なツリーとして開きます。
- 先頭にキャンペーン
- そのキャンペーンに属するケース
- 各ケースの背後にあるアラート(必要時に読み込み、ツリーを軽く保つ)
同じ画面から、エンティティを共有する関連キャンペーンへのリンクも辿れます。1件の騒がしいアラートから一貫したストーリーへ進む流れはこうです。ケースを開き、同じキャンペーン内の兄弟ケースを確認し、根拠となるアラートを展開し、同じユーザーやホストなどが別の場所に出たら関連キャンペーンへジャンプする。
例示(illustrative example): アナリストが不審なサインインアラートを開き、テクニックと日でまとめたキャンペーン配下のケースに含まれていることを確認し、オンデマンドのアラート一覧で証拠を展開し、共有エンティティのリンクから同じインフラを使った別キャンペーンへ進みます。調査の道筋はチケットの山ではなく、このツリーです。
ツリーの見せ方は、siem.plus/featuresで使っているキャンペーン→ケース→アラートのイラスト方針に合わせています(サンプルデータのみ)。
AIは提案し、判断するのはアナリスト
ブラックボックス型のAI SIEMアドオンとの決定的な違いがここにあります。
グルーピングはモデルではなくコードです。 キャンペーンへの所属はルールが決めます。AIが勝手に「どのケースが一緒か」を確定しません。
AIが行うのは次のことです。
- タイトルと要約の作成
- キャンペーン間リンクの提案
- テクニックマッピングの提案
AIの提案はすべて、アナリストが承認または却下するまで保留のままです。テクニックマッピングも、使う前にアナリストの承認が必要です。ここでのAIアラートトリアージは、文言と提案の支援であり、調査グラフの無人運転ではありません。
SOC責任者にとって、この分担は重要です。自動化の速さと、人の判断による説明責任の両方を残せます。
ケースを先に開く:ケースエージェント
キャンペーンが物語を語る前に、関連アラートはまずケースになる必要があります。
SIEM+のケースエージェントは、関連アラートを候補ケースにまとめ、エビデンステーブルを付けます。適格性の判断と書き込みはすべてルールが行います。AIが判断するのは曖昧なクラスタだけであり、ケース説明文を書きます。アカウントごとの新規ケース作成には日次上限があり、整理のための自動化がキューを埋め尽くすことを防ぎます。
実務では、証拠が揃った候補ケースから始め、キャンペーンでそれらがより広い攻撃の物語にどう収まるかを見ます。
SIEM+ 1.1.0のその他の新機能
キャンペーンが目玉ですが、1.1.0には次も含まれます。
- 次のバッチを待たずに特定ユーザーを調べられるオンデマンドユーザーハント
- スコアだけでなく読める説明付きのポスチャハント所見
- 遅れた場合でも追いつく日次・週次・月次レポートの自動キャッチアップ(キャンペーン節を含む)
- 忙しいシフトでもATT&CKレビューを現実的にするダッシュボードとMITREサマリーの高速化
既存のSIEMの上で動く
SIEM+は、すでに運用中のSIEMの上に乗ります。現時点で公式サポートしているのは次です。
- Devo
- Microsoft Sentinel
- LogEase
Fortinet FortiManager対応は近日予定です。ここではそれ以外の連携を主張しません。
詳細はIntegrations、機能の説明はFeatures、料金はPricingを参照してください。Platform Onlyは月額USD 300から。
次にやること
アラートとケースをバラバラのチケットとして見ているなら、同じキューをキャンペーンの物語として見てみてください。1アカウント、関連ケース、展開可能なアラート、関連エンティティのリンク、そして人の可否を待つAI提案。
それがSIEM+ 1.1.0の実務的な意味です。断片を減らし、攻撃の全体像を増やし、信頼しているSIEMは置き換えない。
FAQ
SIEM+のキャンペーン相関とは何ですか?
1アカウント内の関連ケースを、MITRE ATT&CKテクニック、データソース、日、共有インフラなどのルールでまとめる仕組みです。バラバラのケースではなく、一貫したキャンペーンとして調査できます。
AIがキャンペーンやケースを自動でマージしますか?
いいえ。グルーピングはコードで実装されています。AIはタイトル・要約の作成と、リンクやテクニックマッピングの提案のみです。提案はアナリストが承認または却下するまで保留です。
SIEM+ 1.1.0はどのSIEMに対応していますか?
Devo、Microsoft Sentinel、LogEaseを公式サポートしています。Fortinet FortiManagerは近日対応予定です。
Platform Onlyの料金はいくらですか?
Platform Onlyは月額USD 300からです。詳細はsiem.plus/pricingを参照してください。