SIEM+ が Alicloud Security Center に対応、マルチ SIEM でクロス SIEM 分析が可能に
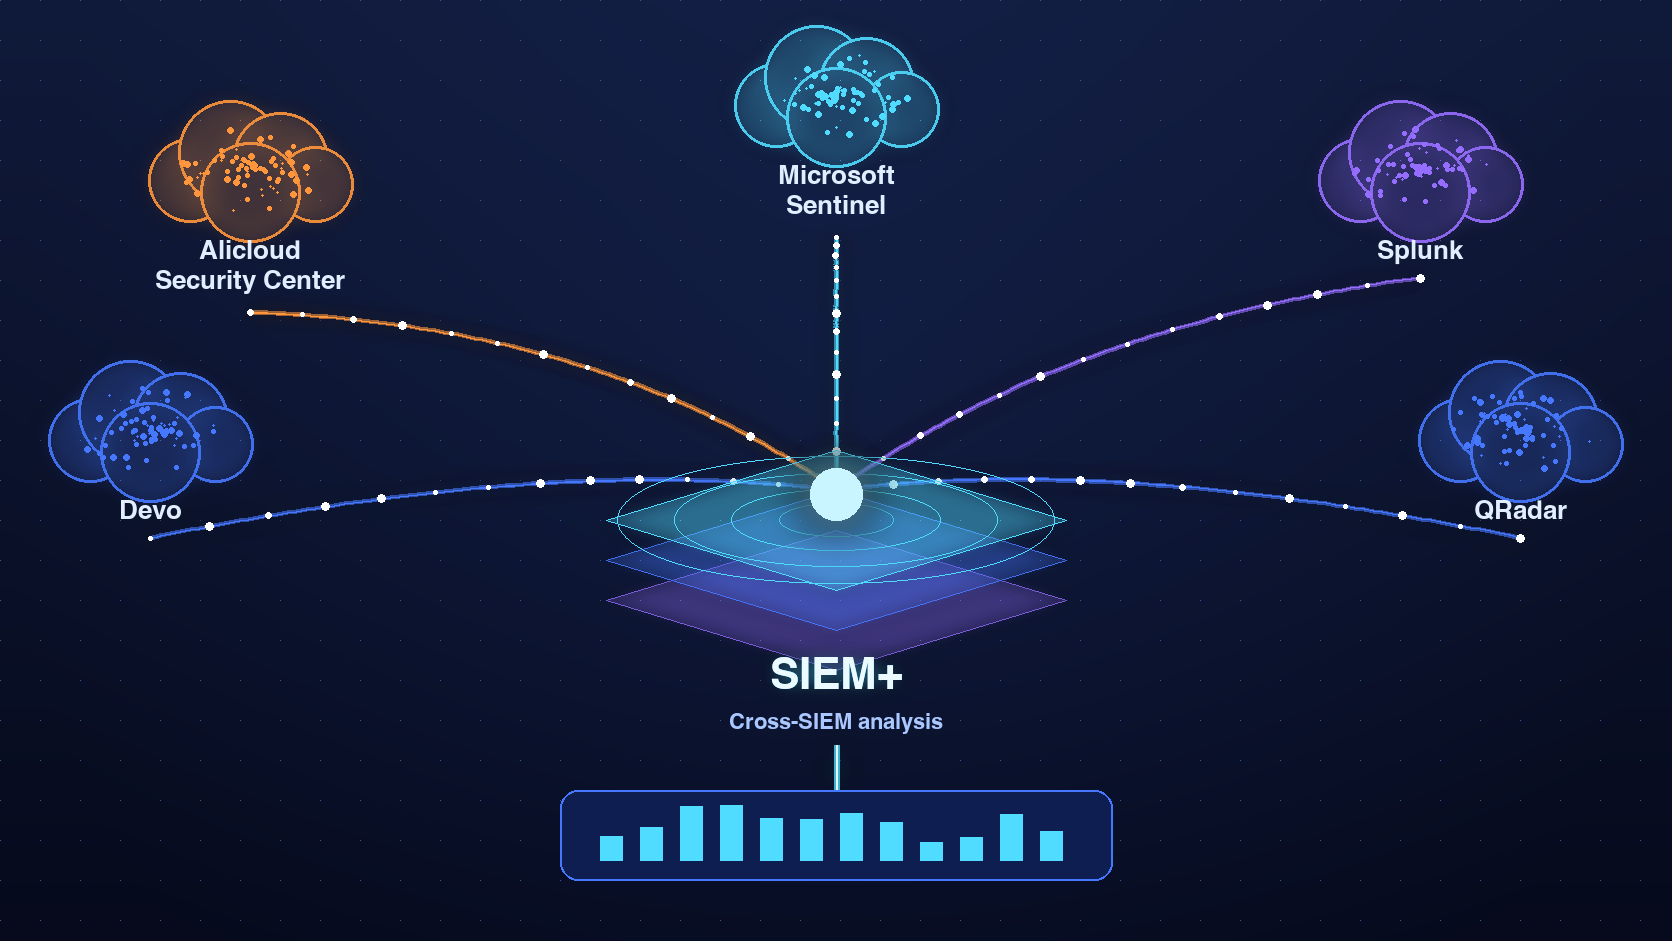
SIEM+ が Alicloud Security Center に対応しました。さらに今回のリリースでは、SIEM+ が複数の SIEM プラットフォームを同時に接続できるようになり、アナリストは個別のコンソールを行き来せずに、SIEM をまたいで調査できます。
なぜ Alicloud Security Center なのか
香港、日本、東南アジアでお付き合いのある多くの組織が、Alicloud 上でワークロードを運用しており、Microsoft Azure、AWS、オンプレミスと併用しているケースも少なくありません。Alicloud Security Center は、そうした環境における脅威検知、脆弱性、ベースライン、クラウドワークロードのアラートが集まる場所です。これまで、これらのアラートはほかのセキュリティ情報から切り離されていました。
今回のリリースにより、Alicloud Security Center は、SIEM+ が既に対応している Microsoft Sentinel、Devo、Splunk、QRadar に加わります。
単一の SIEM から複数の SIEM へ
SIEM+ は単一の SIEM に重ねるオーバーレイとして始まりました。今回のリリースで、マルチ SIEM が標準機能になります。複数のプラットフォームを同じ SIEM+ ワークスペースに接続し、一つの情報源として扱えます。
実際には、SIEM が一つだけという組織はまれです。地域の事業部は Alicloud Security Center、本社は Sentinel、買収した会社は Splunk や QRadar、ということがあります。各ツールは自分の範囲しか見えず、攻撃者はその境界を気にしません。
クロス SIEM 分析でできること
- 単一のアラートキュー。 接続したすべての SIEM のアラートが正規化・統合され、アナリストはコンソールを切り替えずに一か所でトリアージできます。
- プラットフォームをまたぐ相関。 別々のシステムに現れた関連アクティビティを結び付けます。たとえば、Sentinel で検知した不審なサインインに続く、Alicloud ワークロード上の異常な挙動などです。
- 共通のノイズ削減。 重複や優先度の低いアラートを、各ソース内だけでなくすべてのソースにわたって抑制します。
- 平易な言葉のケース。 ほかの連携と同じ AI による要約と対処ガイダンスが、Alicloud Security Center のアラートにも適用されます。
- 入れ替え不要。 各 SIEM の検知ルール、コネクタ、保持設定はそのままです。SIEM+ はその上に重ねて動作します。
こんな組織に役立ちます
- マルチクラウド企業:Alicloud を Azure、AWS、オンプレミスと併用している組織。
- 買収・地域拠点ごとに異なる SIEM を採用しているグループ。
- SIEM 移行中の組織:新旧プラットフォームの並行稼働中も継続的な可視性が必要な場合。
- マネージドセキュリティのお客様:スタック内のすべての SIEM をカバーする一つのサービスを求める場合。
提供形態
Alicloud Security Center への対応とマルチ SIEM 接続は、SIEM+ のすべての提供形態でご利用いただけます。
- スタンドアロン・オーバーレイ:既存の SIEM に重ねて利用。
- Devo とのバンドル:Devo を他のプラットフォームと併用している組織向け。
- マネージドサービス:接続されたすべての SIEM を横断して運用を代行。
セキュリティデータが複数の SIEM に分散している場合は、お客様の環境でクロス SIEM の単一ビューがどのように見えるかをご紹介します。お問い合わせください。