SIEM+ 新增支援 Alicloud Security Center,邁向多 SIEM 跨 SIEM 分析
· 閱讀時間約 3 分鐘
SIEM+ 現已支援 Alicloud Security Center。更重要的是,這次更新讓 SIEM+ 能同時連接多個 SIEM 平台,分析人員不必一次只待在一個主控台,而能跨 SIEM 進行調查。
為什麼是 Alicloud Security Center
我們在香港、日本與東南亞服務的許多組織,都在 Alicloud 上運行工作負載,並常與 Microsoft Azure、AWS 或地端系統並用。Alicloud Security Center 匯集了這些環境的威脅偵測、弱點、基準與雲端工作負載告警。過去,這些告警與其他資安資訊各自獨立。
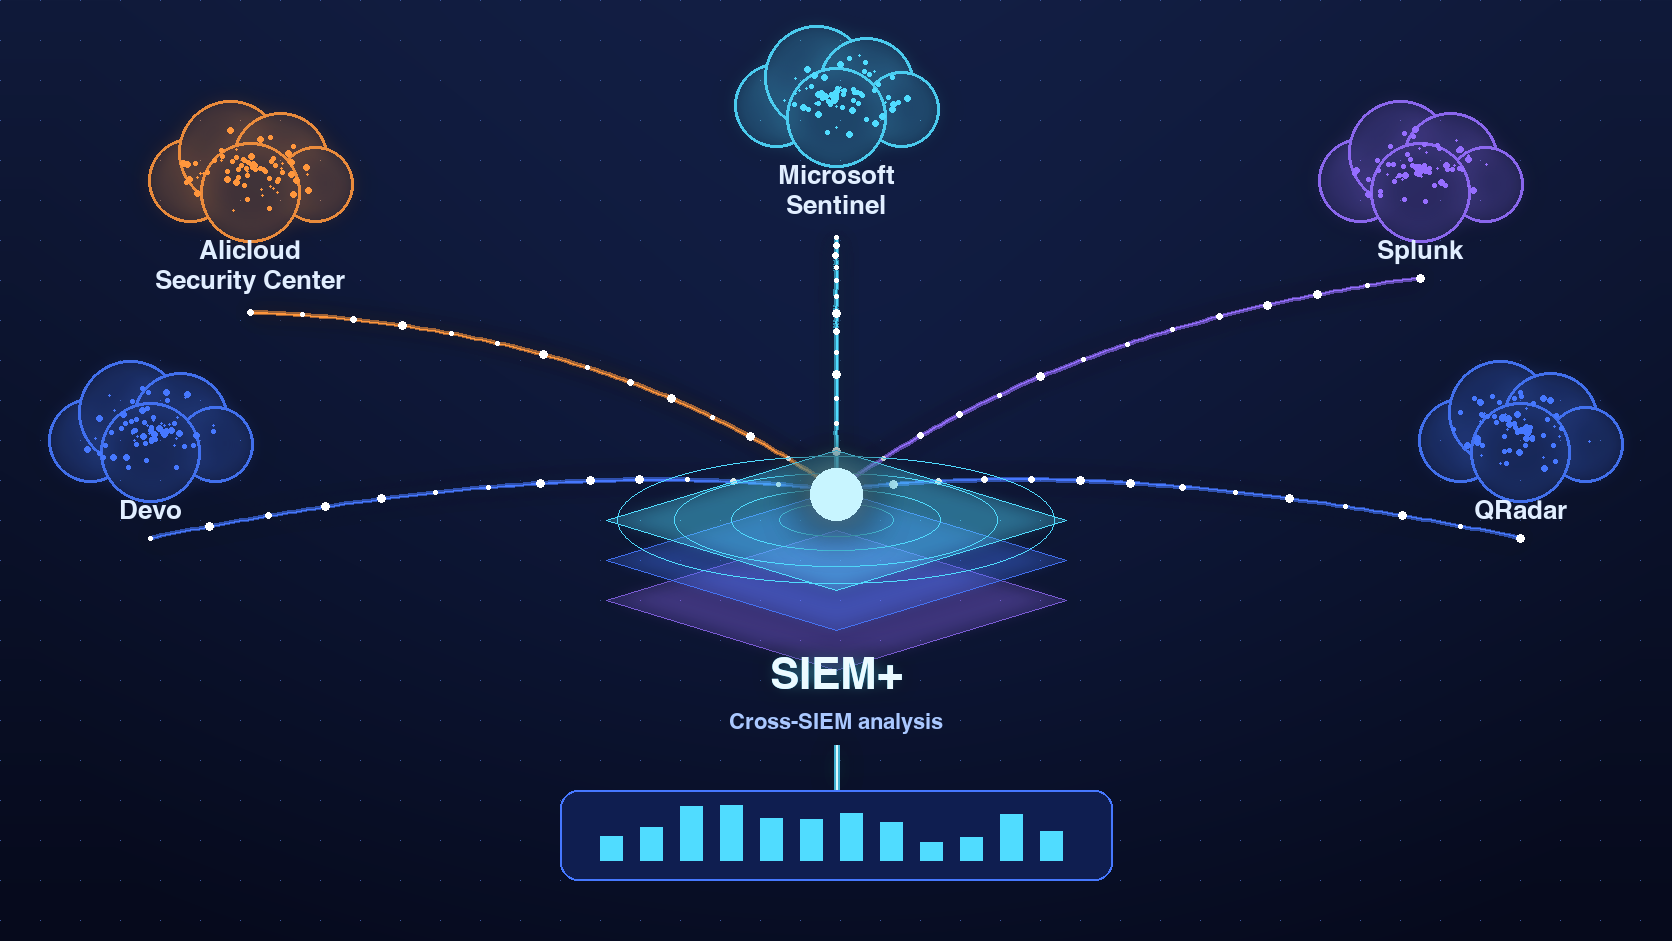
透過這次更新,Alicloud Security Center 加入 SIEM+ 既有支援的平台:Microsoft Sentinel、Devo、Splunk 與 QRadar。
從單一 SIEM 到多個 SIEM
SIEM+ 起初是疊加在單一 SIEM 之上的覆蓋層。這次更新讓多 SIEM 成為核心能力:您可以將多個平台連接到同一個 SIEM+ 工作區,並將它們視為單一事實來源。
這很重要,因為實務上很少有組織只有一套 SIEM。區域事業單位可能使用 Alicloud Security Center、總部使用 Sentinel、被併購的公司則使用 Splunk 或 QRadar。每個工具只看得到自己的那一部分,而攻擊者不會理會這些界線。
跨 SIEM 分析帶來的價值
- 單一告警佇列。 所有已連接 SIEM 的告警經過正規化與整合,分析人員無需切換主控台,在同一處完成分流。
- 跨平台關聯。 即使相關活動出現在不同系統,也能被串連起來,例如在 Sentinel 發現的可疑登入,隨後在 Alicloud 工作負載上出現異常行為。
- 共用的雜訊降低。 重複與低優先順序的告警會在所有來源間被抑制,而不只是在各自的系統內。
- 白話案件說明。 與其他整合相同的 AI 摘要與處置建議,同樣適用於 Alicloud Security Center 的告警。
- 無需汰換。 各 SIEM 中的偵測規則、連接器與保留政策維持原狀,SIEM+ 疊加其上運作。
適合哪些組織
- 多雲企業:同時使用 Alicloud 與 Azure、AWS 或地端系統。
- 擁有被併購公司或區域據點的集團:各單位標準化於不同的 SIEM。
- 正在遷移 SIEM 的組織:新舊平台並行期間,仍需要持續的可視性。
- 託管資安服務客戶:希望有單一服務涵蓋其架構中的所有 SIEM。
提供方式
Alicloud Security Center 支援與多 SIEM 連接,適用於所有 SIEM+ 交付模式:
- 獨立覆蓋層:疊加在您既有的 SIEM 之上。
- 與 Devo 搭配:適用於同時使用 Devo 與其他平台的組織。
- 託管服務:由我們代為營運,橫跨所有已連接的 SIEM。
如果您的資安資料分散在多個 SIEM,我們很樂意向您展示,在您的環境中單一跨 SIEM 檢視會是什麼樣子。歡迎與我們聯絡。