10 月中旬 Fortinet 資安公告潮:為什麼 SIEM 告警佇列更繁忙
2026 年 10 月中旬,Fortinet PSIRT 接連發布涵蓋 FortiOS、FortiSIEM、FortiSandbox、FortiManager、FortiAnalyzer、FortiMail 及相關產品的多項產品資安公告。這波公告中受到廣泛關注的一項是 FG-IR-26-181 / CVE-2026-106174:FortiOS 存在不當鎖定問題,可能讓未經驗證的網路攻擊者,對受影響的 8.0.0 與 7.6.4–7.6.6 版本執行 HTTPS 管理 GUI 阻斷服務攻擊。
對已經部署 SIEM 的資安團隊來說,值得關注的不只是某一個 CVE,而是大型廠商在短時間內密集發布多項公告時,告警佇列會如何變化。
10 月中旬這波公告的情況(僅採用廠商來源)
在 2026 年 10 月 13 日前後,Fortinet PSIRT 同一天列出多項新增或更新的資安公告。除了 FG-IR-26-181,公開索引還包括:
- FG-IR-26-180 / CVE-2026-106173 — FortiSIEM 嚴重路徑遍歷弱點(受影響的 7.5.0 版本可能遭未經驗證者執行程式碼/命令;公告指出 FortiSIEM Cloud 不受影響)。
- FG-IR-26-182 / CVE-2026-106175 — FortiOS、FortiProxy、FortiSwitch CLI 路徑存在 double-free 問題(本機已驗證使用者可造成阻斷服務)。
- FG-IR-26-183 / CVE-2026-106176 — FortiSIEM GUI 授權控管不當。
- FG-IR-26-179 / CVE-2026-106172 — FortiSandbox/FortiSandbox Cloud Fabric API 的驗證繞過疑慮。
- 同日還有其他公告,涵蓋 FortiSandbox GUI 工作階段問題、FortiAnalyzer/FortiManager SQL injection 路徑、FortiMail 問題,以及 FortiManager 命令注入修正,均列於 PSIRT 資安公告索引。
接著,第三方 PHP 核心 RCE 套件發布相關的重大資安公告(FG-IR-26-186,約於 10 月 21 日發布)讓這種情況延續到隔週:需要比對的 CVE 更多、需要核對的版本矩陣更多,「我們是否受到影響?」的詢問也更多。
本文並未假設讀者的環境使用 FortiGate 或 FortiSIEM。這是從公開廠商公告觀察到的產業情況:大型基礎架構廠商一次發布涵蓋多項產品的資安公告時,各地營運團隊的監控與變更時程都會受到後續影響。
為什麼廠商公告潮過後,SIEM 告警佇列會更繁忙
廠商 PSIRT 發布公告後,企業端的資安與 IT 團隊會同時面臨三種工作量:
- 盤點資產並確認曝險範圍。 哪些設備或周邊產品正在正式環境中運作?各自使用哪個版本?管理介面能否從外部連線?在時限壓力下,團隊得把公告中的受影響版本與已修補版本整理成清單。
- 修補與驗證工作反覆增加。 升級、虛擬修補(FG-IR-26-181 提到 FMWP 資料庫更新 26.073 中的 FortiGuard 虛擬修補)、設定強化及變更後驗證都會產生工作單,每項變更本身也可能帶來新的 SIEM 事件。
- 偵測與掃描器雜訊增加。 新增檢查項目,或公開資訊發布後出現探測與機會式掃描時,弱點掃描器、設定監控、IDS/IPS 特徵碼與防火牆日誌常會增加。SIEM 會照常記錄這些活動,於是人員待處理的佇列便塞滿高度相似的告警、嚴重度不一致的事件,以及「這是我們的資產嗎?」之類的確認工作。
結果並不陌生:告警更多、看起來緊急的案件更多,而分析師能投入真正需要人員處理之事件的時間更少。
汰換整套系統的陷阱
告警佇列膨脹時,很容易把問題歸咎於「SIEM」,並開始討論更換平台。但在 PSIRT 公告潮後的那一週,這通常無助於眼前的營運。
稽核與調查需要的日誌保存、偵測規則及證據軌跡,既有 SIEM 已經具備。在事件處理週期中途更換 SIEM,不會縮短修補後的驗證工作;只會在雜訊持續時,另外增加一項跨年度的移轉工作。
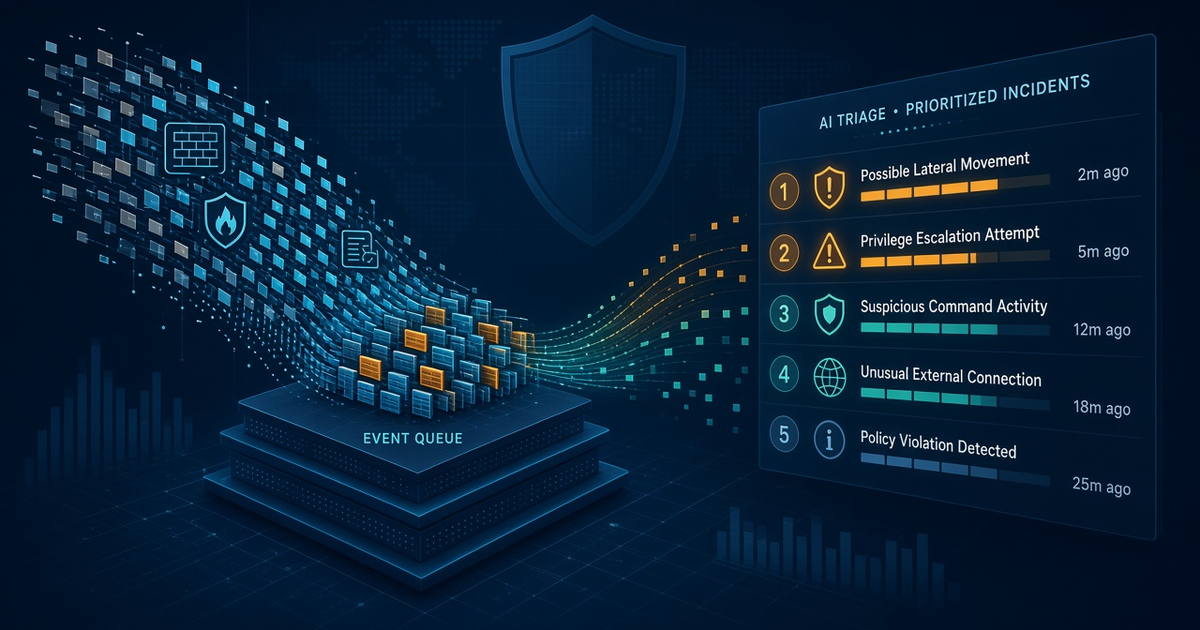
短期內真正有幫助的是告警分流能力:將相關告警分組,用淺白文字說明公告引發的告警高峰代表什麼,並提示分析師已確認的後續步驟,同時繼續使用現有 SIEM。
AI 告警分流層能扮演的角色
SIEM+ 是建置在既有 SIEM 上的 AI 層(Microsoft Sentinel 和 Devo 僅為整合範例),不會取代偵測規則或 SIEM 本身。有需要時,Enterprise 方案可支援地端部署。
在資安公告密集發布的一週,這個分流層可為企業 SOC 與 IT 資安團隊提供以下協助:
- 合併相關告警。 將相關告警彙整為數量較少、依優先順序排列的事件,不必讓每筆掃描結果與防火牆事件都各自成為一張工作單。
- 以淺白文字摘要。 協助一般資安人員判斷告警是公告帶來的雜訊,還是有人實際嘗試攻擊可從外部連線的管理介面。
- 提供由人員審閱的修復指引。 根據 SIEM 中既有的資產與案件提出建議;當修補時段與驗證工作都需要同一批人力時,這尤其有幫助。
- 保留可供稽核的處理軌跡。 之後能回答「10 月中旬這波公告發布後,我們採取了哪些行動?」
重點不是忽略 Fortinet 或其他廠商的資安公告,而是在團隊執行公告要求的盤點、修補與驗證工作時,讓 SIEM 告警佇列維持可用。
給營運團隊的實務重點
- 將 PSIRT 密集發布公告的日子視為營運工作量高峰,而不只是閱讀 CVE 清單的日子:預期公告發布後幾天內,防火牆與 SIEM 告警佇列都會更繁忙。
- 從 FortiGuard PSIRT 的廠商版本矩陣著手,核對受影響版本、因應措施與虛擬修補。以 FG-IR-26-181 為例,應檢查 FortiOS 8.0.0 與 7.6.4–7.6.6,並比對已修補的 8.0.1 以上版本/7.6.7 以上版本。
- 將曝險情況(管理介面是否可連線、產品是否在範圍內)與告警雜訊(掃描器或特徵碼帶來的頻繁訊息)分開評估。兩者都會進入 SIEM,但只有其中一類需要採取同等急迫的處理方式。
- 資安公告仍在發酵期間,優先考慮在現有 SIEM 上進行告警分流,而不是討論整套汰換。
廠商資安公告潮會持續出現。當整個產業的儀表板都轉紅時,能保持冷靜的團隊,是那些仍能從 SIEM 取得精簡且容易說明的案件清單的團隊。
資料來源(僅限 Fortinet PSIRT): PSIRT 資安公告索引;FG-IR-26-181 / CVE-2026-106174;FG-IR-26-180 / CVE-2026-106173;FG-IR-26-182 / CVE-2026-106175。本文僅說明產業營運層面的情況,並未宣稱任何讀者的環境受到影響。
產品說明: SIEM+ — 在既有 SIEM 上提供 AI 告警分流;不會取代 SIEM 或其偵測規則。