供應商風險已是董事會的問題:日本十月資安事件潮,對台灣企業跨境供應鏈的啟示
日本十月資安事件潮帶來的訊號,以及台灣企業管理層本週應能回答的五個問題。
2026 年 10 月上旬,日本接連發生因未經授權存取而導致的個資外洩事件,日本政府的回應也異常直接。10 月 8 日,日本政府召開相關部會會議,負責網路安全保障的大臣古川俊治表示,政府將要求企業修補系統漏洞、強化身分驗證、防止外洩資料遭到濫用,且對策範圍應涵蓋業務委託對象。
隔天,日本內閣官房國家網路統括室(NCO)發布正式文件「不正アクセスによる漏えい等の事案を踏まえた対応について」(暫譯:因應未經授權存取所致外洩等事件之對策),確認已有多起處理大量個資的業者遭入侵、資料被竊取。文件點名三種途徑:網站系統漏洞遭利用、經由供應鏈的入侵,以及資料管理不夠嚴謹。同一天,自民黨國家網路安全戰略本部召開會議,本部長平將明表示,網路安全已進入新階段,目前是「非常事態、有事」的狀況。這是政治層面的警示,並非法律上的緊急狀態宣告。而就在一週前,日本《主動網路防禦法》的主要條文才於 10 月 1 日施行。
這波事件透露了什麼
企業的揭露仍在持續。根據《The Japan Times》10 月 17 日報導,一家企業確認有 531 萬筆個人資料外洩;另一家企業則表示,其系統開發所使用的雲端服務遭未經授權存取,約 183 萬筆資料外洩。時事通訊社稍早報導的案例也呈現相同模式:一家雲端服務供應商遭勒索軟體攻擊,使其一家客戶約 609 萬個顧客帳號可能受影響;另一家企業則表示,經由外部委託廠商管理的系統,約 872 萬名顧客的資料可能外洩。這些多為企業對「可能」受影響筆數的估計,日後仍可能修正。
NCO 的文件把模式說得很清楚:攻擊者有時會先從防禦相對薄弱的委託廠商入侵,再擴大存取到真正的目標企業。因此 NCO 呼籲企業轉換思維,以「與委託廠商共同管理」的認知,從整條供應鏈而非僅自家系統的角度確保安全。
文件最後也直接對經營層喊話:資安受害「已不只是資訊部門的問題」,請經營層將資安定位為經營課題,並強化包括投資與人力配置在內的對策。
為什麼台灣企業不能只當旁觀者
對許多台灣企業而言,日本不是「國外新聞」,而是營運的一部分:日本客戶的訂單、日本供應商的料件與設備、在日本的子公司或據點。半導體、製造、金融與製藥產業尤其如此。
在日本企業的供應鏈裡,台灣企業往往正是「委託廠商」或「重要往來對象」。NCO 要求日本企業盤點委託廠商與再委託廠商、在合約中明定資安要求與事故通報義務,並持續確認對方的管理狀況。日本客戶很可能因此開始要求台灣供應商說明資安管控現況。反過來看,日方的服務商或子公司出事,影響也未必停在日本。提早準備好答案,在客戶稽核時會更從容。
管理層本週應能回答的五個問題
以下每個問題都對應 NCO 文件中的要點。不需要啟動新專案,但需要清楚的答案,而這些答案在許多企業裡分散在採購、IT 與 SOC 之間。
1. 哪些供應商與日本合作夥伴能存取我們的環境?方式為何? NCO 要求盤點重要往來對象與委託廠商(包括再委託廠商),並妥善管理授予對方的存取權限。實務上包括遠端維護帳號、VPN、API 金鑰、共用信箱與檔案傳輸服務。
2. 與供應商相關的帳號與帳密是否受到控管? 文件要求導入多因素驗證、將管理者權限降到最低、迅速停用不再使用的帳號,並且不以明文保存密碼或認證資訊。與供應商共用的帳號與服務帳號,往往是這些基本功最容易鬆動的地方。
3. 我們能否把與供應商相關的活動,從其他告警中區分出來? NCO 建議立即檢查存取日誌,確認是否有可疑通訊或大量存取的痕跡,並監控異常的外部驗證嘗試與大量資料擷取。多數 SOC 能說出昨天收到多少告警,但較少能說出哪些涉及供應商的帳號、IP 範圍或網域。
4. 若委託廠商遭入侵,我們會被通知嗎?多快能行動? 文件建議在合約中明定委託廠商發生未經授權存取或外洩時的通報義務,並建立事故時的協作機制。接著要知道哪些系統與資料仰賴該廠商,並能迅速搜尋自家日誌。
5. 今天就能交給稽核人員、主管機關、日本客戶或董事會的佐證是什麼? 當政府要求經營層把資安當作經營課題,一份註明日期、將監控範圍對應到公認框架的報告,遠比「我們正在了解中」更有說服力。
AI 告警分流層能幫上什麼,不能做什麼
先說清楚限制:第三方服務商本身遭入侵時,部署在你自家環境中的告警分流工具無法阻止那起入侵。能施力的地方在於合約、稽核與存取權限設計。
告警分流層能改變的,是團隊多快看見自家環境中與供應商相關的活動,以及你能多清楚地證明做了哪些處置,這也正呼應 NCO 對日誌監控與分析的要求。這是意德勤(Eventus)自家產品 SIEM+ 的定位。
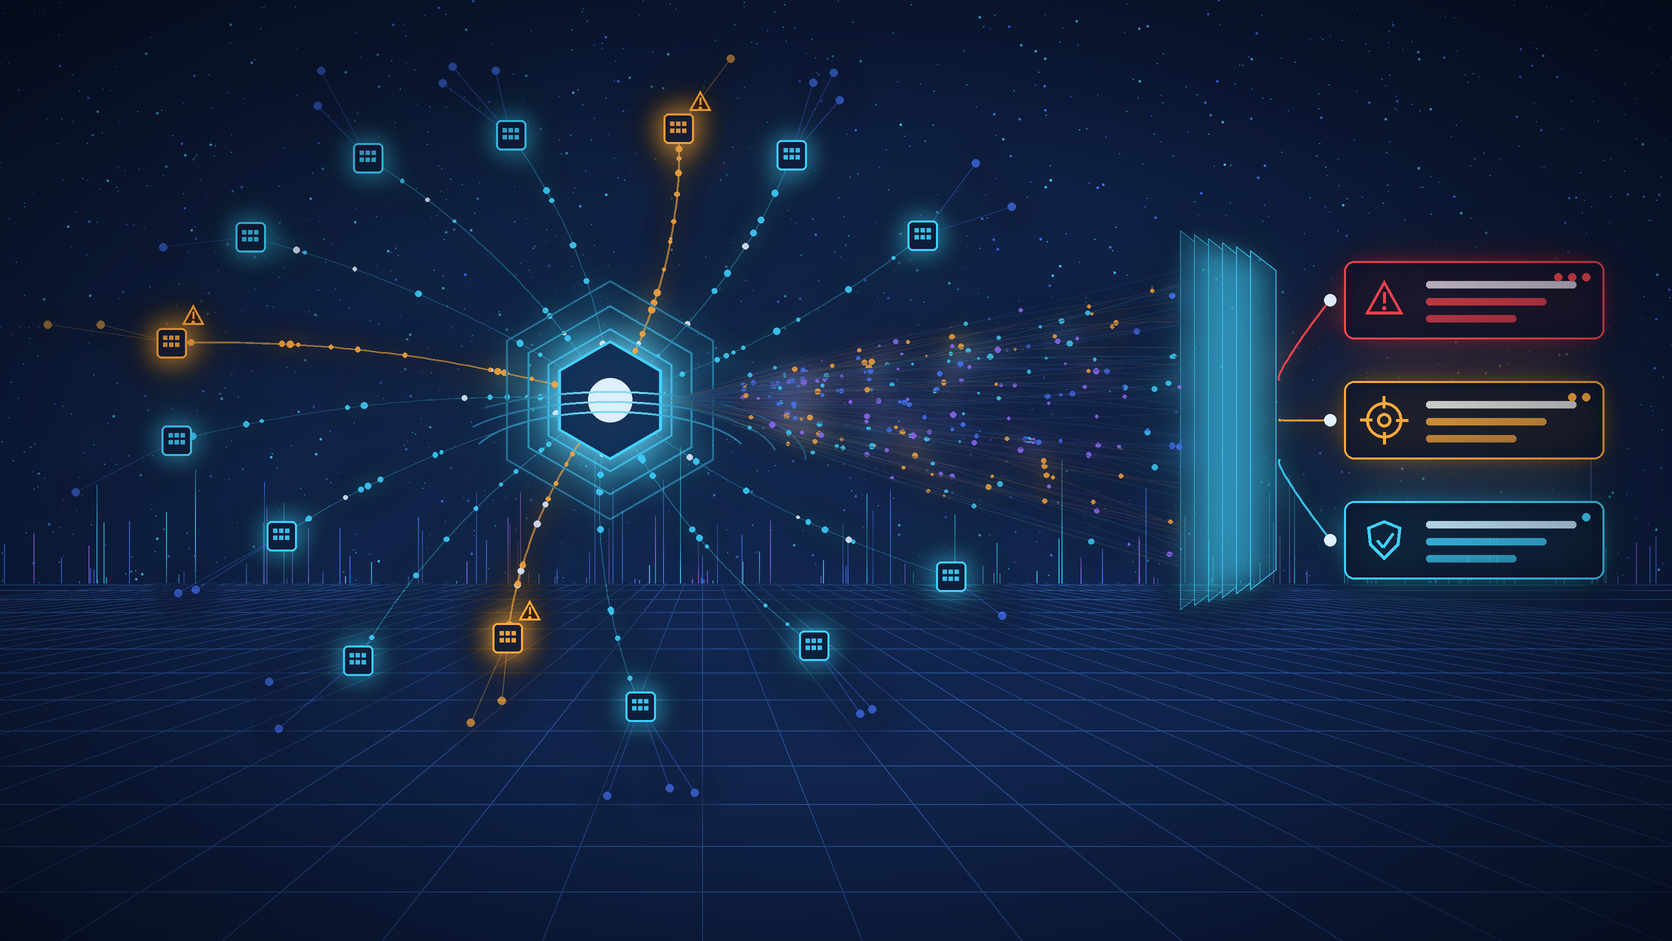
SIEM+ 是建立在既有 SIEM 之上的 AI 告警分流層,不會取代你的 SIEM。Microsoft Sentinel 整合目前已正式上線,也支援 Devo。實務上從四個面向協助:
- 降低雜訊,釐清優先順序。 將重複告警合併為排序後的事件,分析師面對的是簡短、有順序的清單。
- 由你定義供應商脈絡。 透過已知安全與已知惡意清單標記供應商與日本合作夥伴的 IP 範圍、網域與帳號,並針對 IP 與網域比對威脅情資。
- 更快理解狀況。 每個事件附有淺白易懂的威脅摘要與處置建議,供分析師審閱後決定。
- 隨時可用的佐證。 對應 NIST CSF 與 CIS 控制項,並能匯出給管理層與稽核人員的報告。
尚未建置 SIEM 的團隊可選擇搭配 Devo 的 SIEM+ Complete;需要營運支援者可選擇 Platform + Managed Services。Platform Only 方案每月 300 美元起,涵蓋最多 100 位使用者、每日 40,000 筆告警、1 個 SIEM 來源,採 12 個月合約、按年計費。SIEM+ 目前已在台灣一家製造業客戶的正式環境中運作。
董事會會問的問題
這波事件的調查還會持續,報導數字也可能變動。但日本政府的文件已經把結論說清楚:供應商風險不是採購流程中的勾選項目,資安也不只是資訊部門的事。董事會會問,日本客戶也會問,資安主管應準備好以事實回答。
如果您想了解 SIEM+ 如何在既有的 Microsoft Sentinel 或 Devo 環境上,協助處理與供應商相關的告警並產出可供稽核的報告,歡迎至 siem.plus/zh-tw 預約 15 分鐘產品展示。
資料來源:日本內閣官房國家網路統括室,2026 年 10 月 9 日(日文);自民黨,2026 年 10 月 14 日(日文);共同社/東京新聞,2026 年 10 月 8 日;ITmedia ビジネスオンライン,2026 年 10 月 9 日;The Japan Times,2026 年 10 月 17 日;時事通訊社/Nippon.com,2026 年 10 月 9 日。外洩筆數為媒體報導之企業揭露數字,日後可能修正。