サプライヤーリスクは経営の問いになった:10月のサイバー攻撃の連鎖からセキュリティリーダーが考えるべきこと
10月のサイバー攻撃の連鎖が示したことと、経営層が今週答えられるべき5つの問い
2026年10月上旬、国内で不正アクセスによる情報漏えいが相次ぎました。政府は8日に関係省庁会議を開き、古川俊治サイバー安全保障担当相が、脆弱性対策、個人認証の強化、流出情報の悪用防止を、業務委託先も含めて企業に要請する方針を示しました。
翌9日、内閣官房国家サイバー統括室(NCO)は「不正アクセスによる漏えい等の事案を踏まえた対応について」を公表しました。ウェブシステムの脆弱性の悪用、サプライチェーンを通じた侵害、堅牢さを欠くデータ管理などにより、個人情報を含むデータが窃取される事案を複数確認したとしています。同日、自民党国家サイバーセキュリティ戦略本部の会合で平将明本部長は「サイバーセキュリティは新しいフェーズに入り、現在は非常事態、有事という状況」と述べています。能動的サイバー防御関連法の主要部分の施行(10月1日)から1週間後の出来事です。
一連の攻撃が示したこと
その後も企業の公表は続いています。The Japan Times(10月17日)によれば、ある企業は531万件の個人情報の漏えいを確認し、別の企業はシステム開発に使っていたクラウドサービスへの不正アクセスで約183万件が流出したと公表しました。時事通信が報じた事例も同じ構図です。クラウド事業者へのランサムウェア攻撃で、その顧客企業の約609万件の会員アカウントが影響を受けた可能性があるほか、外部委託先が管理するシステム経由で約872万人分の顧客情報が漏えいした可能性を公表した企業もあります。多くは「可能性がある」件数の推計で、今後修正されることがあります。
NCOの文書は、その構図を明確に述べています。攻撃者は比較的防御が弱い委託先企業等を足掛かりに侵入し、標的企業へアクセスを広げることがある。だからこそ、自社システムだけでなく、**「委託先企業と共に管理する」**という認識でサプライチェーン全体の安全を確保すべきだ、という整理です。
さらに文書は、被害は「もはや情報システム部門だけの問題ではありません」とし、経営層にサイバーセキュリティを経営課題と位置づけ、投資や人的体制を含めた対策強化を求めています。
経営層が今週答えられるべき5つの問い
いずれもNCOの文書の要点に対応しています。必要なのは新しいプロジェクトではなく、調達、情報システム、SOCに分散しがちな答えをそろえることです。
1. どの委託先・取引先が、どのような形で自社環境にアクセスしているか NCOは、重要な取引先や委託先の洗い出し、再委託先を含む管理状況の把握、委託先に付与するアクセス権の適切な管理を求めています。リモート保守アカウント、VPN、APIキー、共有メールボックスなどが対象です。
2. 委託先に関連するアカウントと認証情報を管理できているか 多要素認証の導入、管理者権限の最小化、不要なアカウントの速やかな無効化、認証情報を平文で保存しないこと。共有アカウントやサービスアカウントは、こうした基本が崩れやすい部分です。
3. サプライヤー関連の動きを、他のアラートと区別して把握できているか NCOは、不審な通信や大量アクセスの痕跡がないか、アクセスログを点検・分析することを推奨しています。外部からの異常な認証試行や大量データの取得の監視も挙げています。委託先のアカウント、IPレンジ、ドメインに関わるものを即答できる組織は多くありません。
4. 委託先が侵害されたとき、自社は知らされ、すぐ動けるか 文書は、不正アクセスや漏えい時の報告義務を委託契約に規定し、インシデント時の連携体制を整えるよう求めています。そのうえで依存するシステムとデータを把握し、自社ログを素早く検索できることが必要です。
5. 監査人、規制当局、取締役会に今日提示できる証跡は何か 経営課題として対策を求められる中、「確認中です」より、監視対象をフレームワークに対応付けた日付入りレポートの方がはるかに説得力があります。
AIトリアージレイヤーにできること、できないこと
まず限界を明確にします。第三者の事業者そのものが侵害された場合、自社環境内のアラートトリアージでその侵害を防ぐことはできません。影響を及ぼせるのは契約、監査、アクセス設計です。
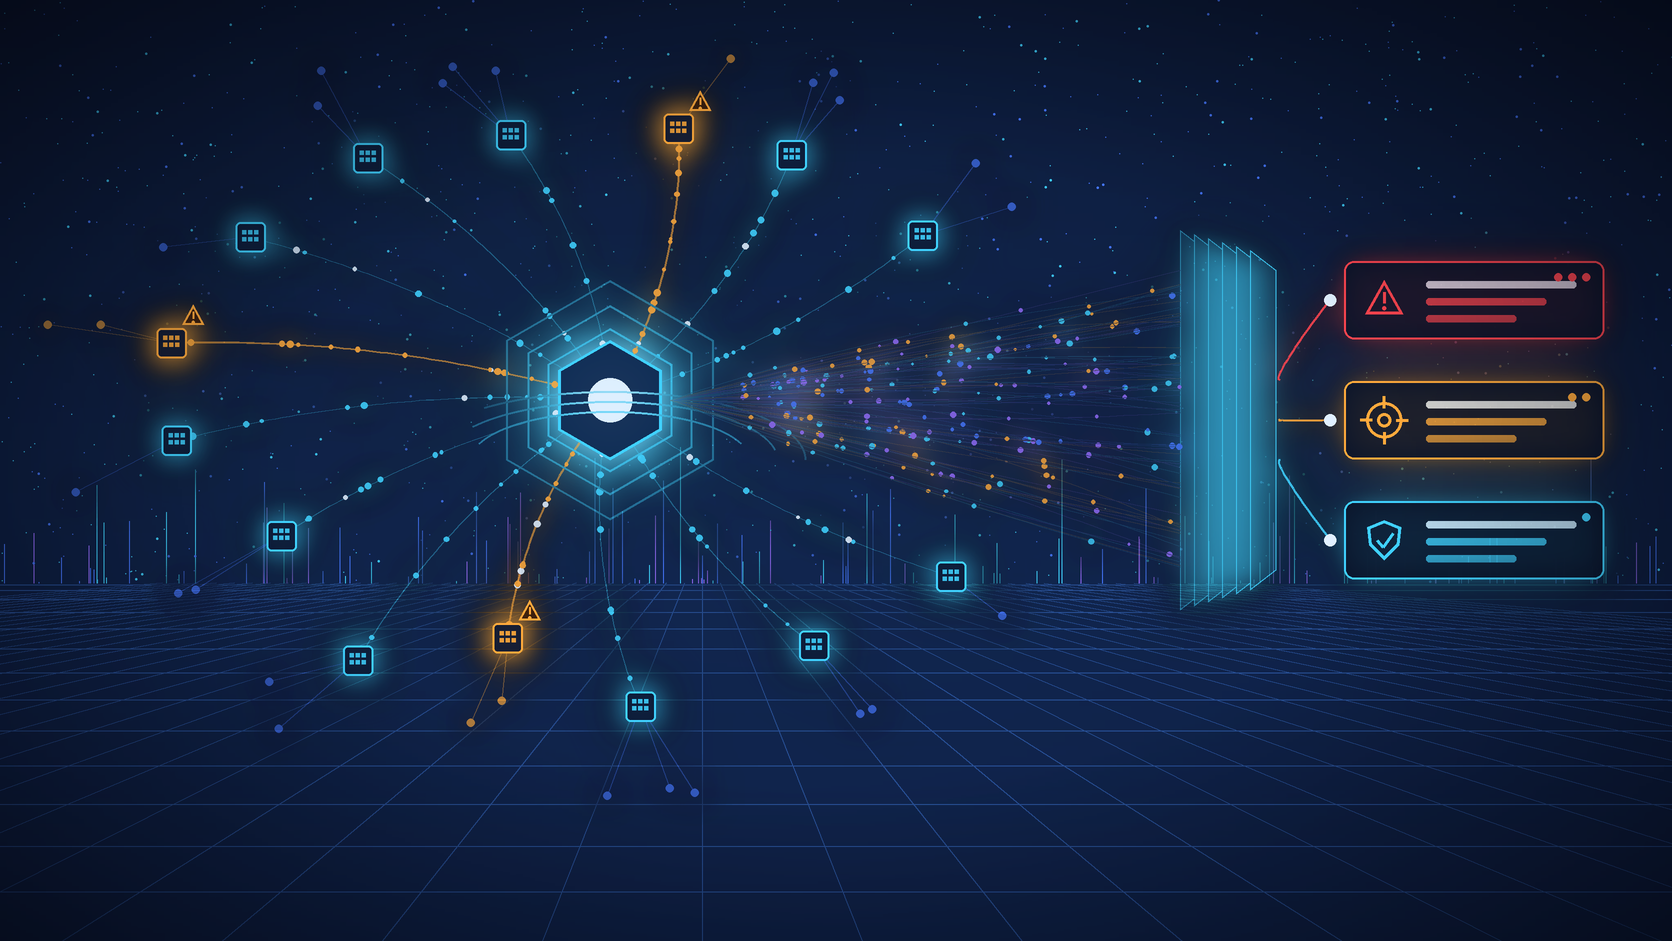
変えられるのは、自社環境でのサプライヤー関連の動きにどれだけ早く気づけるか、何をしたかをどれだけ明確に示せるかです。NCOが求めるログの監視・分析にも直結する部分で、イベントスの SIEM+ はここを担います。
SIEM+ は既存SIEMに重ねるAIアラートトリアージレイヤーで、SIEMを置き換えません。Microsoft Sentinel との連携は提供中で、Devo にも対応しています。
- ノイズを減らし、優先順位を明確に。 重複を排除し、優先度付きのインシデントにまとめます。
- 自社で定義するサプライヤー文脈。 既知の安全・悪性リストに委託先のIPレンジ、ドメイン、アカウントを登録し、関連する動きを浮かび上がらせます。脅威インテリジェンス照合も行います。
- 状況把握を速く。 平易な脅威サマリーと対処ガイダンスを付与し、アナリストがレビューして判断します。
- すぐに出せる証跡。 NIST CSF・CISコントロールへのマッピングと、経営層・監査人向けレポートのエクスポートに対応します。
SIEM未導入なら Devo と組み合わせた SIEM+ Complete、運用支援が必要なら Platform + Managed Services もあります。Platform Only は月額300米ドルから(最大100ユーザー、1日40,000アラート、SIEMソース1つ、12か月契約・年額請求)。台湾の製造業のお客様の本番環境で稼働しています。
取締役会が問うこと
調査は続き、報道された数字も変わる可能性があります。それでも政府の文書が示す教訓は明らかです。サプライヤーリスクは調達手続きのチェック項目ではなく、セキュリティは情報システム部門だけの問題でもありません。セキュリティリーダーは、事実で答える準備をしておくべきです。
既存の Microsoft Sentinel や Devo の環境上で、SIEM+ がサプライヤー関連アラートの把握と監査対応レポートをどう支援するかをご覧になりたい方は、siem.plus/ja から15分のデモをお申し込みください。
出典:内閣官房国家サイバー統括室「不正アクセスによる漏えい等の事案を踏まえた対応について」(2026年10月9日)、自由民主党「サイバーセキュリティ有事に対峙 不正アクセス再発防止へ議論」(2026年10月14日)、共同通信(東京新聞デジタル、2026年10月8日)、ITmedia ビジネスオンライン(2026年10月9日)、The Japan Times(2026年10月17日)、時事通信(Nippon.com、2026年10月9日)。漏えい件数は各社公表に基づく報道数値で、今後修正される可能性があります。