SIEM+、キャンペーングループを1つの攻撃チェーンに連結。ArcSight・QRadar・Splunkにも近日対応
SIEM+のキャンペーンは、関連するケースを1つのストーリーにまとめます。最新リリースではさらに一段上へ。同じ攻撃に属するキャンペーングループを、1つのキャンペーンチェーンに連結できるようになりました。あわせて、OpenText ArcSight、IBM QRadar、Splunkへの対応も準備中で、近日対応予定です。
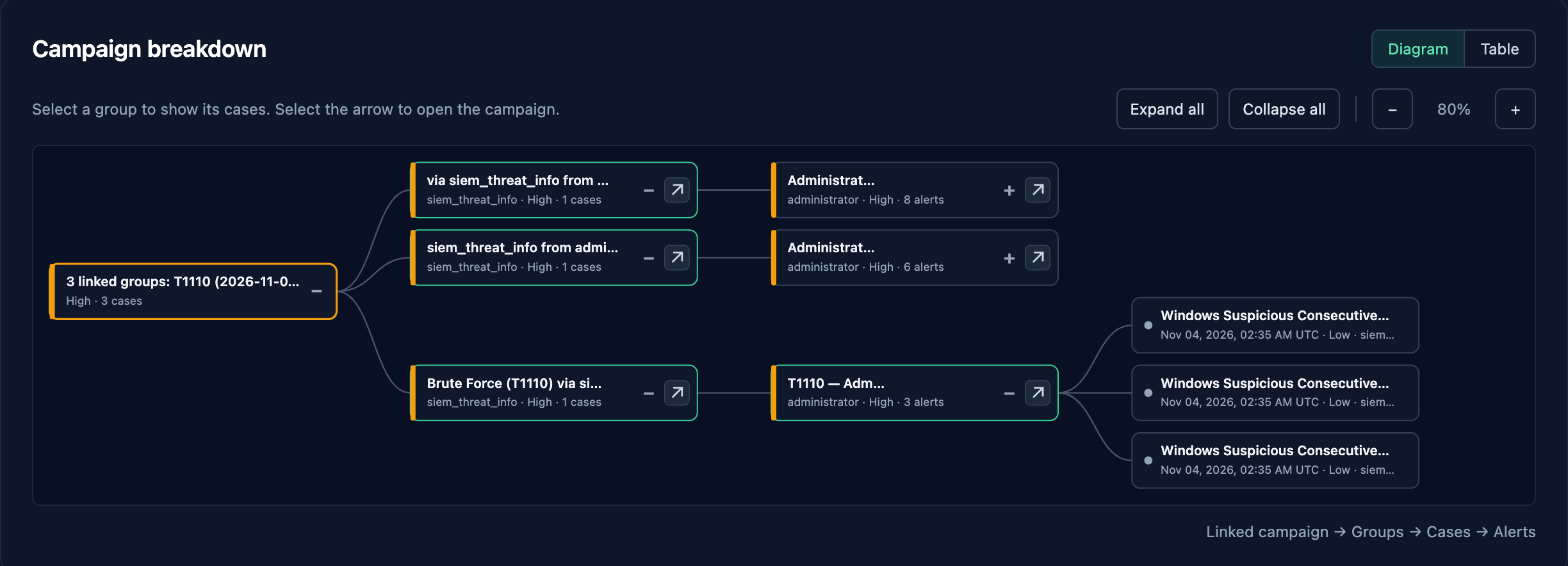
サンプルデータはイメージ用です。
ケースからグループ、そしてチェーンへ
上のグラフは、アナリストが階層をたどる流れを示しています。
- 連結キャンペーン:最上位にある攻撃の全体像。
- キャンペーングループ:チェーンを構成する、ルールベースのグループ。
- ケース:各グループに含まれるケース。
- アラート:個々のケースの背後にある証拠。
グループを展開するとケースが、ケースを展開するとアラートが表示されます。各ノードの矢印から元のレコードを開けます。
グループが連結される仕組み
ID、侵害指標(IOC)、ターゲットを共有するキャンペーングループがチェーンの候補になります。SIEM+は根拠の強さに応じて扱いを分けます。
- 強い根拠は自動で統合。 例:同じアクターIDで結びつくグループ。
- 判断が難しいペアはAIが評価。 信頼度スコアと理由コード(例:共有アクターチェーン)付きで連結を提案します。
- 主導権はアナリストに。 提案された連結はレビューまで保留され、すべての統合を承認または取り消せます。
各チェーンには、フローチャートとタイムライン付きの短い要約も付くため、シフト引き継ぎや経営層への報告をゼロから始める必要がありません。
監査できる判定とMITRE審査
判定エージェントがケースとキャンペーンを評価し、MITRE ATT&CKのマッピングを提案します。提案はアナリストが承認するまで保留され、日次のセキュリティスコアで状態の推移を追跡できます。一貫した考え方は「AIが提案し、アナリストが判断」です。
ArcSight・QRadar・Splunk:近日対応
SIEM+は現在、Microsoft Sentinel、Devo、LogEaseに正式対応しており、AliCloud Security Center連携も利用できます。Fortinet FortiManagerとAWS Security Hubも準備を進めています。
そこにOpenText ArcSight、IBM QRadar、Splunkを加えます。アジアでは多くの組織が、新しいSIEMと並行してどちらかを運用しており、既存環境を置き換えずにAIアラートトリアージ、キャンペーンのグルーピング、修復ガイダンスを使いたいと考えています。検知ルールと保管はSIEM側に残り、SIEM+はその上に重なります。
いずれの連携も近日対応予定です。ArcSight、QRadar、Splunkのいずれかをお使いで先行利用をご希望の方は、お問い合わせください。