SIEM+ 將活動群組串成單一攻擊鏈,ArcSight、QRadar 與 Splunk 支援即將推出
· 閱讀時間約 3 分鐘
SIEM+ 的活動(Campaign)已能把相關案件彙整成一個故事。最新版本再往上一層:屬於同一次攻擊的活動群組,現在可串連成單一活動鏈。同時,我們也正準備支援另外三個 SIEM 平台:OpenText ArcSight、IBM QRadar 與 Splunk,即將推出。
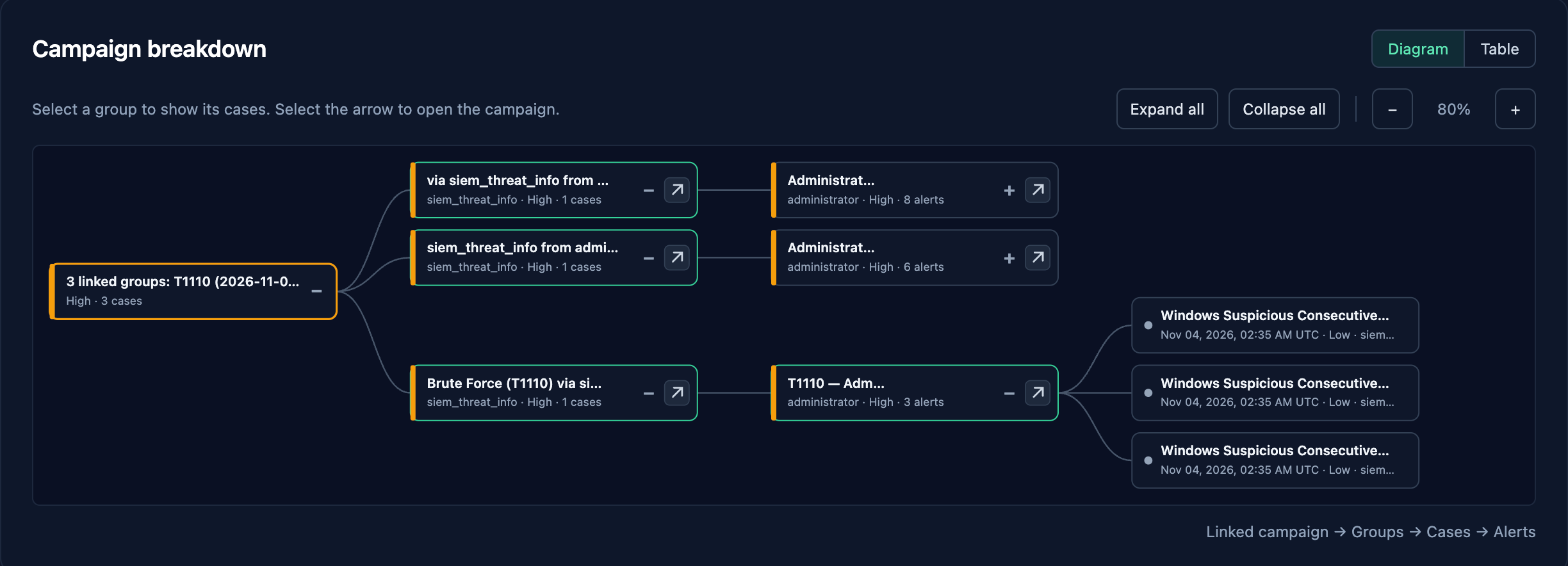
範例資料僅供示意。
從案件、群組到攻擊鏈
上圖呈現分析人員逐層檢視的方式:
- 串連活動:最上層的完整攻擊脈絡。
- 活動群組:組成攻擊鏈、依規則建立的群組。
- 案件:各群組所包含的案件。
- 警報:單一案件背後的佐證資料。
展開群組可查看其案件,展開案件可查看警報。各節點上的箭頭可開啟原始紀錄。
群組如何被串連
共用身分、入侵指標(IOC)或目標的活動群組,會成為串連的候選。SIEM+ 依證據強度分層處理:
- 強證據自動合併。 例如由同一行為者身分串起的群組。
- 邊界情況交由 AI 判斷。 AI 會附上信心分數與原因代碼(例如共用行為者鏈)提出串連建議。
- 主導權仍在分析人員。 建議的串連在審核前維持待處理,所有合併皆可接受或復原。
每條攻擊鏈還附有簡短敘事、流程圖與時間軸,交接班或向管理層報告時不必從零開始。
可稽核的裁定與 MITRE 審查
裁定代理會評估案件與活動,並提出 MITRE ATT&CK 對應建議。建議在分析人員核准前維持待處理,每日資安分數快照可追蹤態勢變化。整體原則一致:AI 提出建議,由分析人員決定。
ArcSight、QRadar 與 Splunk:即將推出
SIEM+ 目前正式支援 Microsoft Sentinel、Devo 與 LogEase,並提供 AliCloud Security Center 整合。Fortinet FortiManager 與 AWS Security Hub 也在準備中。
我們現在要把 OpenText ArcSight、IBM QRadar 與 Splunk 加入清單。亞洲有許多組織在使用其中之一,且常與較新的 SIEM 並行,他們希望在不更換現有系統的情況下,獲得 AI 警報分類、活動分組與修復指引。偵測規則與資料保存留在您的 SIEM,SIEM+ 則疊加其上。
三項整合皆即將推出。若您使用 ArcSight、QRadar 或 Splunk 並希望搶先體驗,歡迎聯絡我們。