SIEM+ Menghubungkan Grup Kampanye Menjadi Satu Rantai Serangan, Dukungan ArcSight, QRadar, dan Splunk Segera Hadir
Kampanye di SIEM+ sudah merangkum kasus-kasus terkait menjadi satu cerita. Rilis terbaru naik satu tingkat: grup kampanye yang berasal dari serangan yang sama kini dihubungkan menjadi satu rantai kampanye. Kami juga sedang menyiapkan dukungan untuk tiga platform SIEM lagi, yaitu OpenText ArcSight, IBM QRadar, dan Splunk, yang segera hadir.
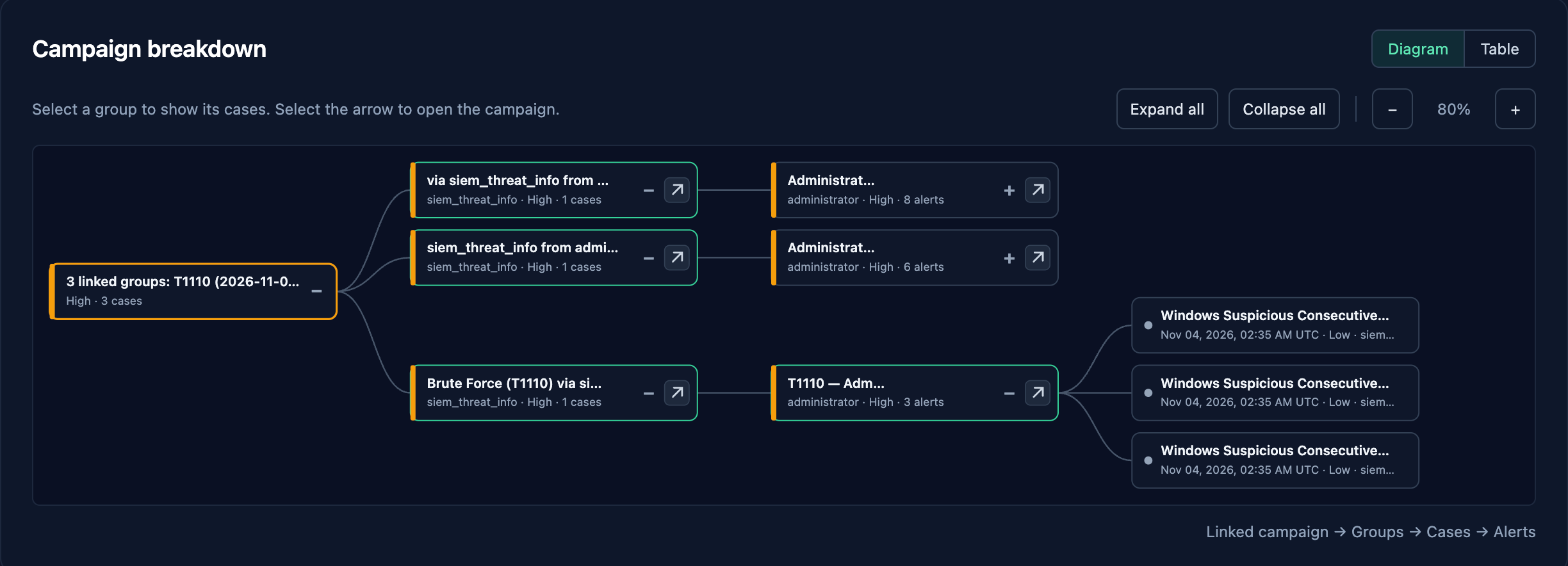
Data contoh hanya untuk ilustrasi.
Dari kasus, ke grup, hingga rantai
Grafik di atas menunjukkan cara analis menelusuri hierarki:
- Kampanye tertaut: seluruh alur serangan di tingkat teratas.
- Grup kampanye: grup berbasis aturan yang membentuk rantai.
- Kasus: isi setiap grup.
- Peringatan: bukti di balik satu kasus.
Perluas grup untuk melihat kasusnya, dan perluas kasus untuk melihat peringatannya. Panah pada setiap node membuka catatan aslinya.
Cara grup dihubungkan
Grup kampanye yang berbagi identitas, indikator kompromi (IOC), atau target menjadi kandidat rantai. SIEM+ memperlakukan bukti secara bertingkat:
- Bukti kuat digabung otomatis. Misalnya grup yang terikat oleh identitas aktor yang sama.
- Pasangan yang meragukan dinilai AI. AI mengusulkan tautan dengan skor keyakinan dan kode alasan, seperti rantai aktor bersama.
- Analis tetap memegang kendali. Tautan yang diusulkan tetap tertunda sampai ditinjau, dan setiap penggabungan dapat diterima atau dibatalkan.
Setiap rantai juga mendapat narasi singkat dengan diagram alur dan lini masa, sehingga serah terima shift atau laporan untuk pimpinan tidak perlu dimulai dari nol.
Vonis dan tinjauan MITRE yang dapat diaudit
Agen vonis menilai kasus dan kampanye serta mengusulkan pemetaan MITRE ATT&CK. Usulan tetap tertunda sampai disetujui analis, dan snapshot skor keamanan harian melacak postur dari waktu ke waktu. Polanya konsisten: AI mengusulkan, analis memutuskan.
ArcSight, QRadar, dan Splunk: segera hadir
SIEM+ saat ini resmi mendukung Microsoft Sentinel, Devo, dan LogEase, dengan integrasi AliCloud Security Center. Fortinet FortiManager dan AWS Security Hub juga sedang disiapkan.
Kini kami menambahkan OpenText ArcSight, IBM QRadar, dan Splunk ke daftar itu. Banyak organisasi di Asia menjalankan salah satunya, sering berdampingan dengan SIEM yang lebih baru, dan ingin triase peringatan AI, pengelompokan kampanye, serta panduan remediasi tanpa mengganti sistem yang ada. Aturan deteksi dan retensi tetap di SIEM Anda; SIEM+ berada di atasnya.
Ketiga integrasi segera hadir. Jika Anda menggunakan ArcSight, QRadar, atau Splunk dan ingin akses awal, hubungi kami.