Lewati ke konten utama

14 artikel memiliki tag "Keamanan Siber"

Lihat Semua Tag

Mengapa Auditor Tidak Membutuhkan Log Mentah Anda: Membuat Laporan Audit yang Mudah Dibaca

· 4 menit membaca

James Yip
Direktur Utama

Setiap musim audit, pola yang sama berulang. Tim keamanan mengekspor tumpukan log mentah, spreadsheet jumlah alert, dan tangkapan layar dasbor berwarna merah serta kuning. Semua diserahkan kepada auditor dengan harapan hasilnya baik.

Auditor ingin satu pertanyaan dijawab dengan jelas: “Bisakah Anda membuktikan kontrol ini bekerja dan menunjukkan buktinya?” Jika jawabannya perlu dua puluh menit menelaah dasbor, yang gagal adalah kemampuan mengomunikasikan postur keamanan.

Itulah masalah yang ingin kami selesaikan melalui Auditor View SIEM+ (siem.plus). Kami ingin visibilitas yang mudah dipahami dan siap audit sejak awal, bukan setelah seminggu menyusun laporan manual.
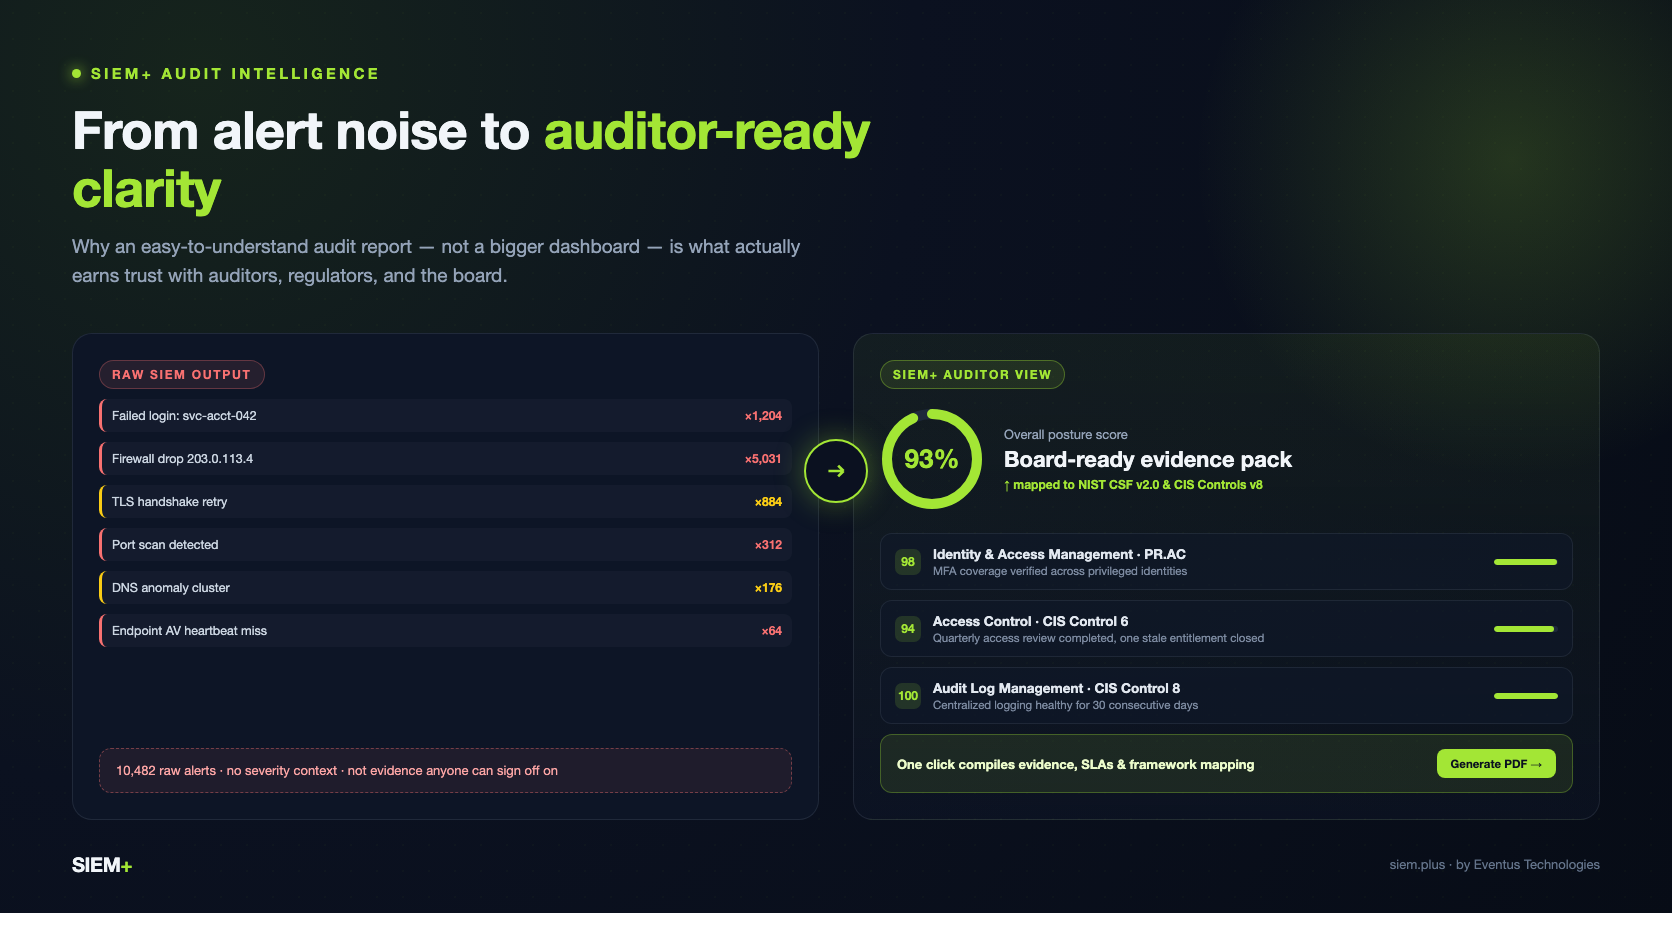
Laporan audit SIEM+ mengubah gangguan alert menjadi paket bukti siap untuk auditor dan pimpinan

Mengapa Dasbor Statis Tidak Lagi Memadai: Merancang Dynamic Posture Score di SIEM+

· 4 menit membaca
James Yip
Direktur Utama

Industri keamanan siber sering menyamakan “volume” dengan “risiko”. Jika dasbor SIEM tradisional menampilkan 10.000 alert, indikator berubah merah, skor postur jatuh ke nol, dan pimpinan panik.

Namun, analis SOC Tier 1 tahu bahwa pemindaian port otomatis pada IP publik dapat menghasilkan 5.000 penolakan firewall mentah dalam tiga menit. Itu bukan 5.000 ancaman kritis terpisah, melainkan satu peristiwa tingkat rendah.

Saat membangun SIEM+ (siem.plus), kami memahami bahwa memasukkan jumlah alert mentah ke antarmuka hanya akan mengulang kelelahan akibat alert yang ingin kami atasi. Kami membutuhkan cara mengubah data lake yang bising menjadi metrik untuk pimpinan yang mencerminkan risiko nyata.

Berikut penjelasan tentang Dynamic Posture Score SIEM+, algoritma peluruhan penalti, dan cara kami memastikan LLM memetakan ancaman ke kerangka kepatuhan tanpa berhalusinasi.

Dynamic Posture Score SIEM+ menampilkan kasus yang dikelompokkan dan risiko yang dapat ditindaklanjuti

Eventus Bergabung dengan Qiita: Berbagi Wawasan Keamanan dan Teknologi yang Praktis

· 2 menit membaca
James Yip
Direktur Utama

Eventus dengan senang hati mengumumkan bahwa kami telah bergabung dengan Qiita, platform berbagi pengetahuan teknologi Jepang, agar pengalaman praktis kami lebih mudah diakses oleh engineer, tim TI, dan pemimpin teknologi.

Qiita menjadi tempat berbagi pelajaran saat kami membantu organisasi meningkatkan operasi keamanan, memanfaatkan teknologi cloud, dan mengubah data operasional menjadi keputusan yang lebih baik.

Eventus di TECH BEAT Shizuoka 2026: Menghubungkan Inovasi Keamanan dan IoT

· 2 menit membaca
James Yip
Direktur Utama

Eventus K.K. (イベントス株式会社) senang berpartisipasi dalam TECH BEAT Shizuoka 2026, platform yang mempertemukan bisnis di Shizuoka dan startup untuk menciptakan nilai baru melalui kolaborasi serta inovasi terbuka.

Pada acara ini, kami menampilkan dua solusi untuk membantu organisasi memanfaatkan data operasional: SIEM+ untuk visibilitas dan respons keamanan, serta SEKHMET untuk pengumpulan data IoT dan pengembangan aplikasi.

SIEM+ Managed SIEM: Pemantauan Keamanan Devo Cloud-Native | Eventus

· 5 menit membaca
James Yip
Direktur Utama

Bagi Direktur TI, CISO, dan Manajer Operasi Keamanan, tantangannya bukan lagi apakah organisasi memiliki cukup alat keamanan. Tantangan sebenarnya adalah apakah tim yang ramping dapat mengubah ribuan sinyal harian menjadi sejumlah kecil keputusan yang benar-benar penting.

Lingkungan modern menghasilkan alert dari firewall, endpoint, platform identitas, Microsoft 365, beban kerja cloud, aplikasi SaaS, dan infrastruktur jaringan. Banyak alert berkualitas rendah, duplikat, atau false positive yang sudah dikenal. Sebagian kecil mungkin menunjukkan risiko bisnis nyata.

Di sinilah SIEM Plus Eventus berperan. SIEM Plus menggabungkan SIEM cloud-native Devo, layanan terkelola Eventus, pengurangan gangguan dengan AI, dan alur kerja ITSM yang dapat ditindaklanjuti agar tim dapat mengatasi kelelahan akibat alert tanpa membangun SOC internal besar dari awal.