Lewati ke konten utama

Dari 40.000 Alert Menjadi Kurang dari 10 Kasus per Hari: Dampak Kelelahan Akibat Alert bagi Tim Keamanan

· 5 menit membaca
James Yip
Direktur Utama

Tim keamanan tidak kekurangan alert. Mereka kekurangan waktu, konteks, dan perhatian.

Survei 2025 terhadap 2.058 pemimpin keamanan menemukan bahwa 59% menerima terlalu banyak alert, sementara 52% menyebut SOC mereka bekerja berlebihan. Ringkasan riset oleh Security Magazine juga menemukan bahwa banyak tim kehilangan waktu investigasi karena data keamanan sulit dikelola dan terpisah antaralat.

Dampak terhadap manusia juga jelas. Dalam ISC2 Cybersecurity Workforce Study 2025, 48% responden merasa lelah mengikuti ancaman dan teknologi baru, sementara 47% kewalahan oleh beban kerja. Studi ISC2 melibatkan lebih dari 16.000 profesional keamanan siber dan pengambil keputusan.

Inilah kelelahan akibat alert: setiap notifikasi mulai tampak sama, setiap investigasi terasa mendesak, dan analis menghabiskan lebih banyak energi menentukan apa yang diabaikan daripada apa yang penting.

Ini adalah masalah operasional tim keamanan di mana-mana, bukan hanya satu perusahaan.
AI di Atas SIEM: Kebutuhan SIEM AI untuk Mengurangi Kelelahan Akibat Alert

· 8 menit membaca
James Yip
Direktur Utama

Senin pagi pukul 09.02, firewall yang menghadap publik mulai mencatat pemindaian port.

Pada 09.05, SIEM sudah menghasilkan 5.000 alert. Pimpinan TI membuka dasbor, melihat tampilan penuh warna merah, dan mengajukan pertanyaan yang akhirnya muncul pada setiap tim keamanan kecil:

“Bisakah kita menambahkan AI di atas SIEM agar memberi tahu mana yang penting?”

Pertanyaan itu masuk akal. AI di atas SIEM memang arah yang tepat. SIEM yang ada sudah mengumpulkan peristiwa, menerapkan aturan deteksi, dan menyimpan bukti. Lapisan AI dapat mengubah keluarannya menjadi prioritas, penjelasan, dan tindakan berikutnya.

Inilah gagasan SIEM+, lapisan AI keamanan untuk tim yang ingin triase lebih baik dan postur lebih jelas tanpa mengganti SIEM yang sudah digunakan.

Chatbot umum, skrip LLM sekali pakai, atau copilot AI yang terhubung secara longgar mungkin memberi jawaban mengesankan untuk satu alert. Operasi keamanan membutuhkan sistem yang lebih tahan lama: mengingat konteks, mengelompokkan bukti terkait, menghormati batas data, melacak postur dari waktu ke waktu, dan menghasilkan keluaran yang dapat ditindaklanjuti serta dipertanggungjawabkan.

Lapisan AI operasi keamanan mengubah alert SIEM yang bising menjadi kasus insiden terkorelasi

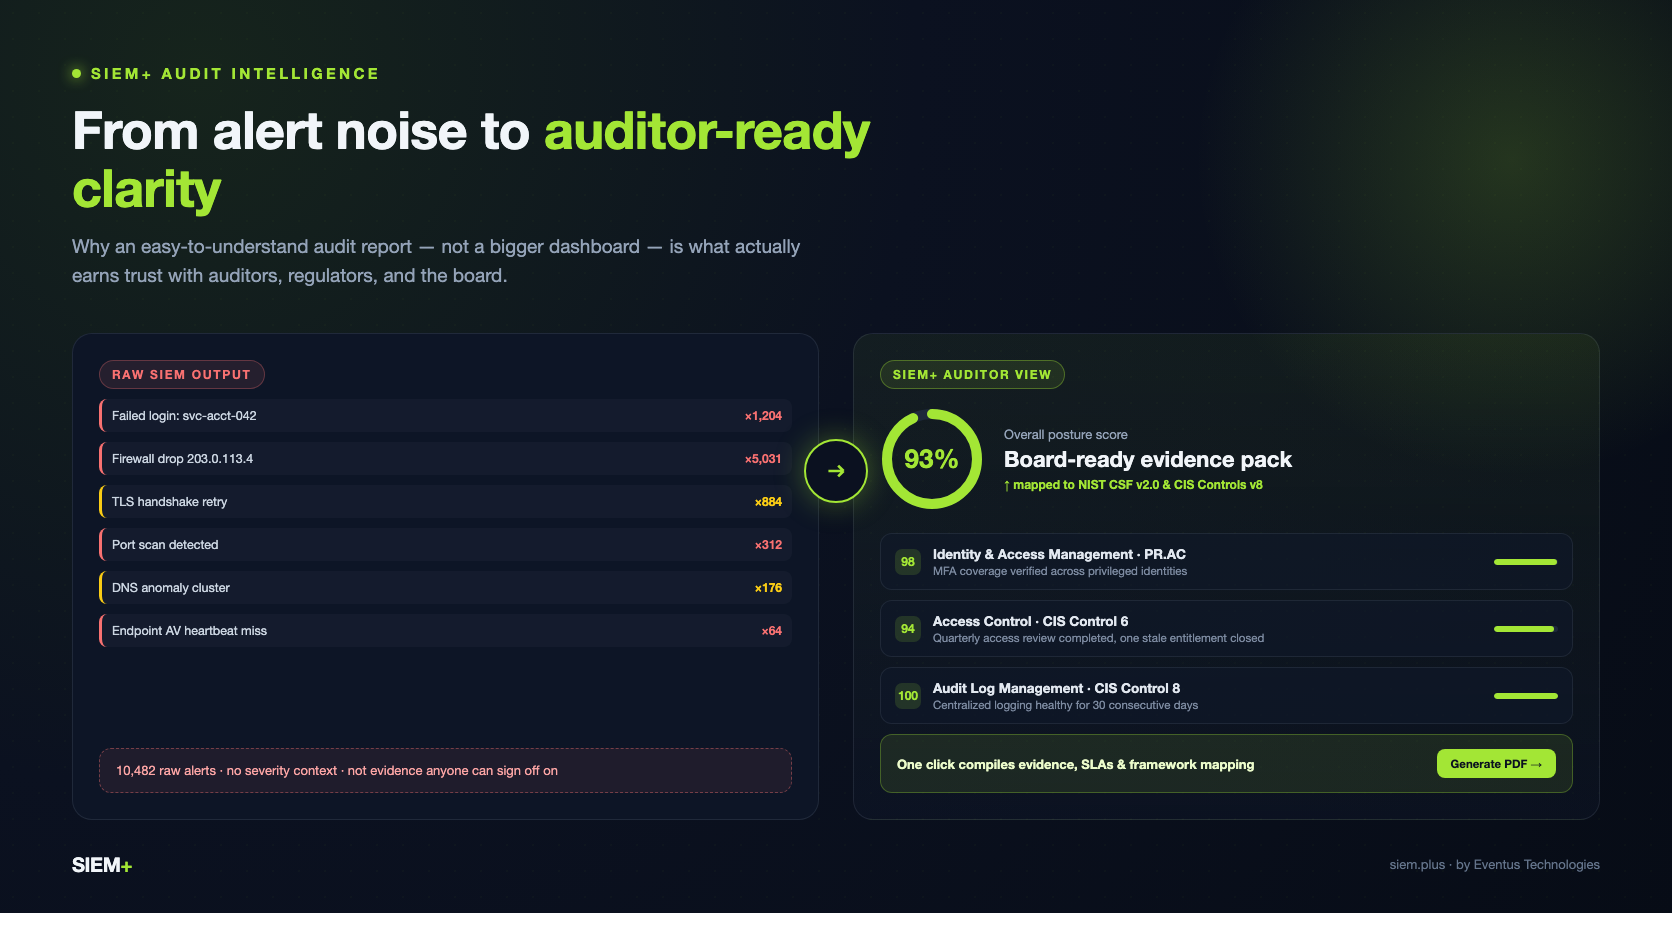
Mengapa Auditor Tidak Membutuhkan Log Mentah Anda: Membuat Laporan Audit yang Mudah Dibaca

· 4 menit membaca
James Yip
Direktur Utama

Setiap musim audit, pola yang sama berulang. Tim keamanan mengekspor tumpukan log mentah, spreadsheet jumlah alert, dan tangkapan layar dasbor berwarna merah serta kuning. Semua diserahkan kepada auditor dengan harapan hasilnya baik.

Auditor ingin satu pertanyaan dijawab dengan jelas: “Bisakah Anda membuktikan kontrol ini bekerja dan menunjukkan buktinya?” Jika jawabannya perlu dua puluh menit menelaah dasbor, yang gagal adalah kemampuan mengomunikasikan postur keamanan.

Itulah masalah yang ingin kami selesaikan melalui Auditor View SIEM+ (siem.plus). Kami ingin visibilitas yang mudah dipahami dan siap audit sejak awal, bukan setelah seminggu menyusun laporan manual.

Laporan audit SIEM+ mengubah gangguan alert menjadi paket bukti siap untuk auditor dan pimpinan

Eventus Menerbitkan Artikel Baru tentang SEKHMET di Qiita

· 1 menit membaca
James Yip
Direktur Utama

Kami senang membagikan artikel baru Eventus di Qiita: “Kisah Lengkap SEKHMET, Software-Defined Gateway yang Menghilangkan Kebutuhan Perangkat Keras Khusus.”

Artikel berbahasa Jepang ini memperkenalkan visi kami untuk membuat penerapan IoT lebih ringan dan mudah diakses. Alih-alih memerlukan gateway khusus untuk setiap proyek, SEKHMET menggunakan perangkat lunak pada smartphone dan tablet yang sudah tersedia untuk menghubungkan sensor, memproses data di edge, dan menghubungkan informasi operasional dengan layanan cloud.

Mengapa Dasbor Statis Tidak Lagi Memadai: Merancang Dynamic Posture Score di SIEM+

· 4 menit membaca
James Yip
Direktur Utama

Industri keamanan siber sering menyamakan “volume” dengan “risiko”. Jika dasbor SIEM tradisional menampilkan 10.000 alert, indikator berubah merah, skor postur jatuh ke nol, dan pimpinan panik.

Namun, analis SOC Tier 1 tahu bahwa pemindaian port otomatis pada IP publik dapat menghasilkan 5.000 penolakan firewall mentah dalam tiga menit. Itu bukan 5.000 ancaman kritis terpisah, melainkan satu peristiwa tingkat rendah.

Saat membangun SIEM+ (siem.plus), kami memahami bahwa memasukkan jumlah alert mentah ke antarmuka hanya akan mengulang kelelahan akibat alert yang ingin kami atasi. Kami membutuhkan cara mengubah data lake yang bising menjadi metrik untuk pimpinan yang mencerminkan risiko nyata.

Berikut penjelasan tentang Dynamic Posture Score SIEM+, algoritma peluruhan penalti, dan cara kami memastikan LLM memetakan ancaman ke kerangka kepatuhan tanpa berhalusinasi.

Dynamic Posture Score SIEM+ menampilkan kasus yang dikelompokkan dan risiko yang dapat ditindaklanjuti