メインコンテンツまでスキップ

Eventus Blog

Practical insights from Eventus on cybersecurity, SIEM+, managed security, IoT data platforms, cloud operations, and digital transformation.

静的ダッシュボードは終わった:SIEM+の動的ポスチャスコアを設計する

· 約5分
James Yip
Managing Director

サイバーセキュリティ業界には、「量」を「リスク」と同一視する悪い習慣があります。従来型SIEMのダッシュボードに10,000件のアラートが表示されると、ステータスは赤になり、ポスチャスコアはゼロまで下がり、経営層は不安になります。

しかし、Tier-1 SOCアナリストなら誰でも知っているように、外部公開IPへの単純な自動ポートスキャンだけで、3分間に5,000件のファイアウォールドロップが発生することがあります。これは5,000件の重大な脅威ではなく、1つの低レベルイベントです。

SIEM+(siem.plus)を構築したとき、未加工のアラート数をそのままUIへ渡せば、解消したかった「アラート疲れ」を再現してしまうと分かっていました。そこで、データレイクのノイズを実際のリスクを反映する、経営会議でも使える指標へ変換する方法が必要でした。

ここでは、SIEM+動的ポスチャスコア、ペナルティ減衰アルゴリズム、そしてLLMに脅威をコンプライアンスフレームワークへ幻覚なくマッピングさせる方法を詳しく説明します。
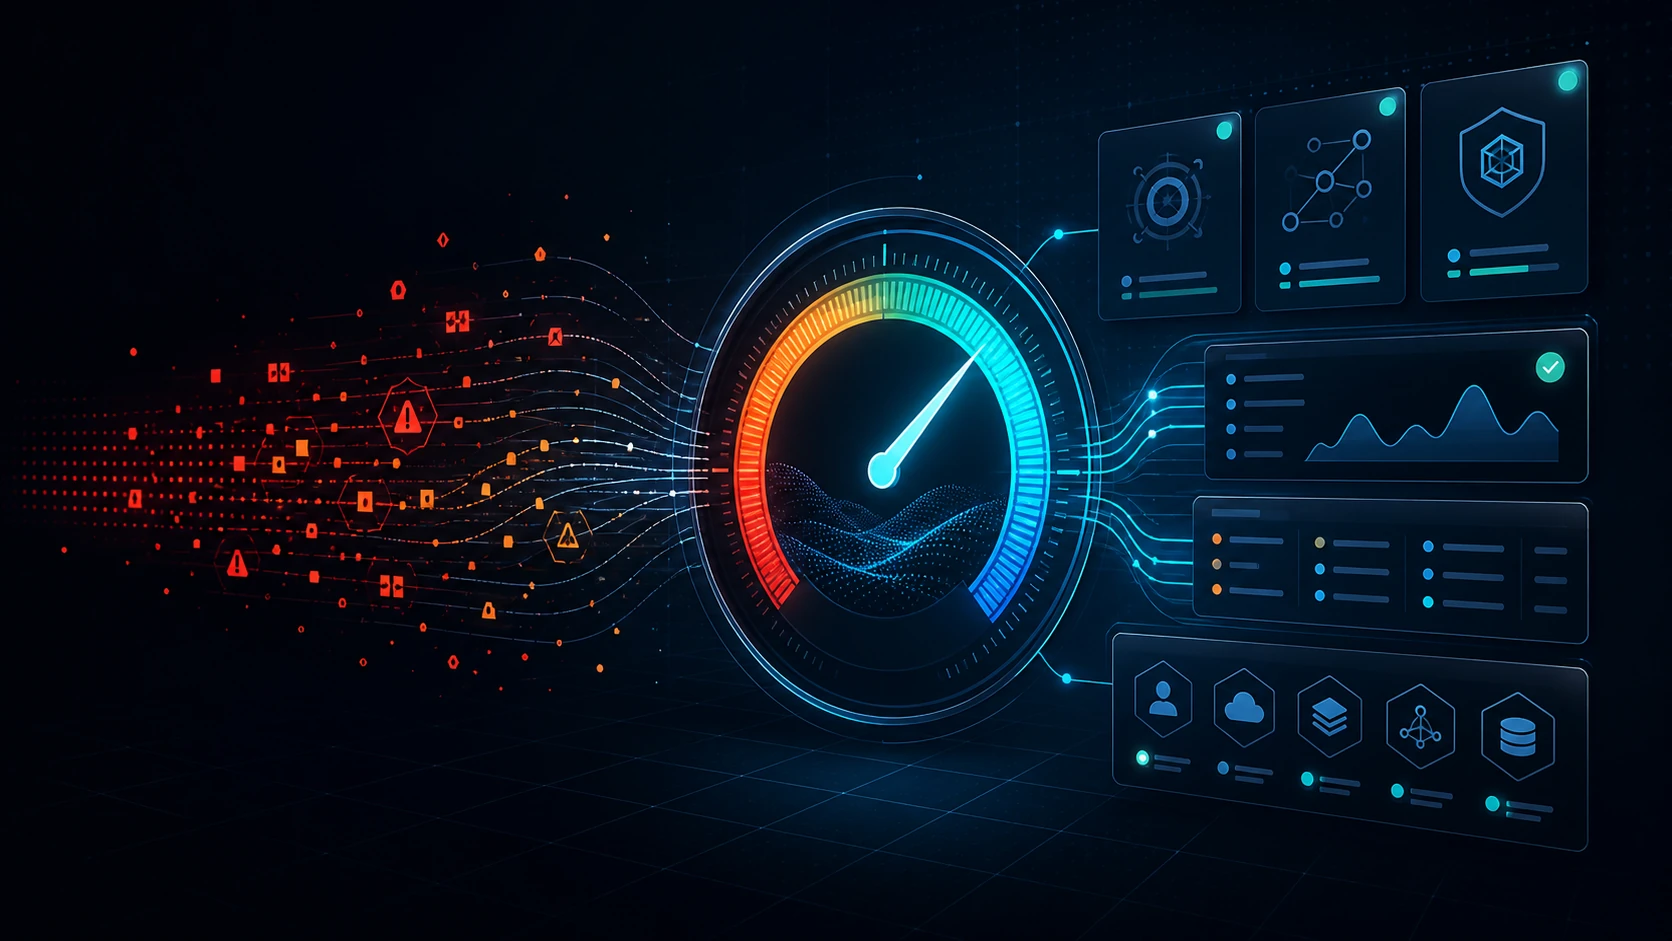
SIEM+動的ポスチャスコアがグループ化されたケースと実行可能なリスクを可視化

Eventus Joins Qiita: Sharing Practical Security and Technology Insights

· 約2分
James Yip
Managing Director

Eventus is pleased to announce that we have joined Qiita, Japan's technology knowledge-sharing platform, to make our practical experience more accessible to engineers, IT teams, and technology leaders.

Qiita gives us a place to share what we learn while helping organizations improve security operations, use cloud technologies effectively, and turn operational data into better decisions.

Eventus、TECH BEAT Shizuoka 2026に参加:セキュリティとIoTのイノベーションをつなぐ

· 約3分
James Yip
Managing Director

イベントス株式会社(Eventus K.K.)は、静岡県内の事業者とスタートアップをつなぎ、共創とオープンイノベーションを通じて新しい価値を生み出す TECH BEAT Shizuoka 2026 に参加しました。

会場では、企業の業務に流れるデータをより有効に活用する2つのソリューション、セキュリティの可視化と対応を支援する SIEM+ と、IoTデータの収集・アプリケーション開発を支援する SEKHMET を紹介しました。

ツールを超えて:クラウドネイティブSIEMとマネージドサービスがアラート疲れを解決する方法

· 約9分
James Yip
Managing Director

ITディレクター、CISO、セキュリティ運用マネージャーにとって、課題はもはや「十分なセキュリティツールがあるか」ではありません。少人数のチームが、日々発生する何千ものシグナルを、本当に重要な少数の判断へ変換できるかどうかです。

現代の環境では、ファイアウォール、エンドポイント、IDプラットフォーム、Microsoft 365、クラウドワークロード、SaaSアプリケーション、ネットワークインフラからアラートが生成されます。その多くは低信頼度のアラートです。重複もあれば、既知の誤検知もあります。一方で、ごく一部は実際のビジネスリスクを示している可能性があります。

そこでEventusの SIEM Plus が力を発揮します。SIEM Plusは、DevoのクラウドネイティブSIEM、Eventusのマネージドサービス、AI強化型ノイズ削減、実行可能なITSMワークフローを組み合わせ、企業が大規模な社内SOCをゼロから構築することなくアラート疲れを克服できるよう支援します。

イベントス (Eventus) SIEM+ と Devo が支援する、香港「重要インフラ保護条例」(Cap. 653)への対応手法

· 約5分
James Yip
Managing Director

香港のサイバーセキュリティ環境は、「重要インフラ(コンピュータシステム)保護条例」(Cap. 653) の導入によって大きな転換期を迎えています。この新しい規制のもとで、重要インフラ事業者(CIO)は、セキュリティ組織のガバナンス、予防的なセキュリティ対策、および迅速なインシデント対応に関する厳格な法的義務を果たす必要があります。

イベントス(Eventus)は、Devoと連携した統合型SIEMおよびセキュリティデータプラットフォームを提供し、お客様の継続的なシステム可視化、調査の迅速化、そしてCap. 653への完全な準拠を支援します。