SEKHMETに関する新しい記事をQiitaで公開しました
· 約1分
Eventusは、Qiitaに新しい記事を公開しました。
記事では、専用ハードウェアを前提としないIoTの実現に向けた、SEKHMETのソフトウェア定義型ゲートウェイという考え方を紹介しています。既存のスマートフォンやタブレットを活用し、センサー接続、エッジでのデータ処理、クラウドや業務システムとの連携をよりシンプルにするアプローチです。
Eventusは、Qiitaに新しい記事を公開しました。
記事では、専用ハードウェアを前提としないIoTの実現に向けた、SEKHMETのソフトウェア定義型ゲートウェイという考え方を紹介しています。既存のスマートフォンやタブレットを活用し、センサー接続、エッジでのデータ処理、クラウドや業務システムとの連携をよりシンプルにするアプローチです。
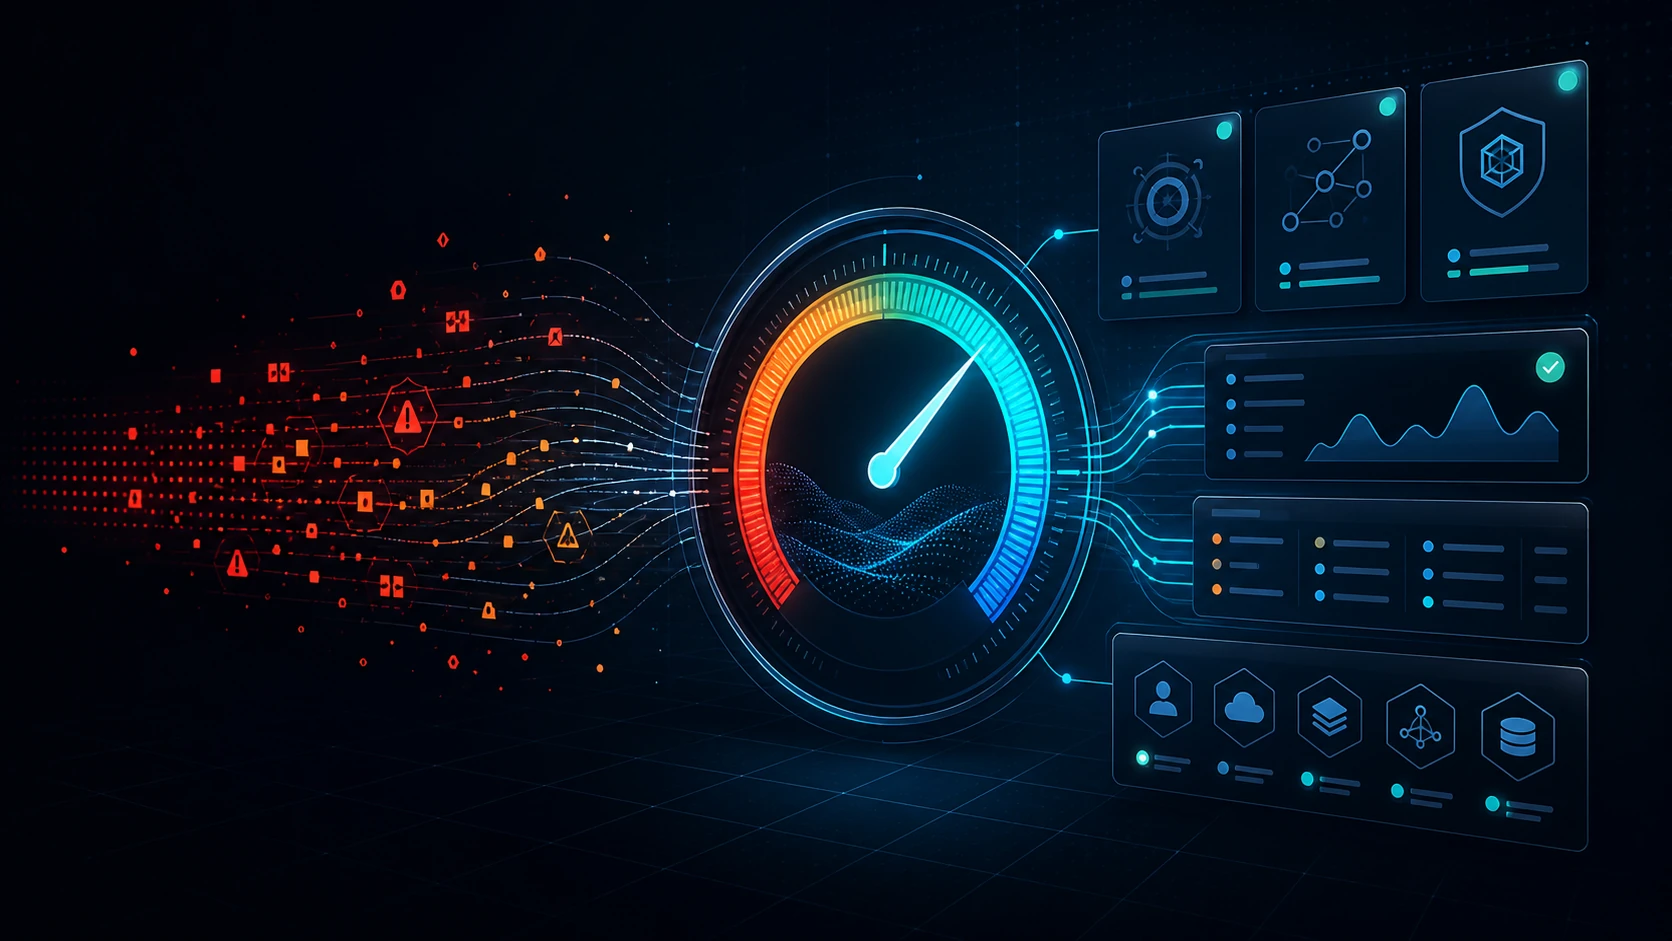
サイバーセキュリティ業界には、「量」を「リスク」と同一視する悪い習慣があります。従来型SIEMのダッシュボードに10,000件のアラートが表示されると、ステータスは赤になり、ポスチャスコアはゼロまで下がり、経営層は不安になります。
しかし、Tier-1 SOCアナリストなら誰でも知っているように、外部公開IPへの単純な自動ポートスキャンだけで、3分間に5,000件のファイアウォールドロップが発生することがあります。これは5,000件の重大な脅威ではなく、1つの低レベルイベントです。
SIEM+(siem.plus)を構築したとき、未加工のアラート数をそのままUIへ渡せば、解消したかった「アラート疲れ」を再現してしまうと分かっていました。そこで、データレイクのノイズを実際のリスクを反映する、経営会議でも使える指標へ変換する方法が必要でした。
ここでは、SIEM+動的ポスチャスコア、ペナルティ減衰アルゴリズム、そしてLLMに脅威をコンプライアンスフレームワークへ幻覚なくマッピングさせる方法を詳しく説明します。
Eventus is pleased to announce that we have joined Qiita, Japan's technology knowledge-sharing platform, to make our practical experience more accessible to engineers, IT teams, and technology leaders.
Qiita gives us a place to share what we learn while helping organizations improve security operations, use cloud technologies effectively, and turn operational data into better decisions.
イベントス株式会社(Eventus K.K.)は、静岡県内の事業者とスタートアップをつなぎ、共創とオープンイノベーションを通じて新しい価値を生み出す TECH BEAT Shizuoka 2026 に参加しました。
会場では、企業の業務に流れるデータをより有効に活用する2つのソリューション、セキュリティの可視化と対応を支援する SIEM+ と、IoTデータの収集・アプリケーション開発を支援する SEKHMET を紹介しました。
ITディレクター、CISO、セキュリティ運用マネージャーにとって、課題はもはや「十分なセキュリティツールがあるか」ではありません。少人数のチームが、日々発生する何千ものシグナルを、本当に重要な少数の判断へ変換できるかどうかです。
現代の環境では、ファイアウォール、エンドポイント、IDプラットフォーム、Microsoft 365、クラウドワークロード、SaaSアプリケーション、ネットワークインフラからアラートが生成されます。その多くは低信頼度のアラートです。重複もあれば、既知の誤検知もあります。一方で、ごく一部は実際のビジネスリスクを示している可能性があります。
そこでEventusの SIEM Plus が力を発揮します。SIEM Plusは、DevoのクラウドネイティブSIEM、Eventusのマネージドサービス、AI強化型ノイズ削減、実行可能なITSMワークフローを組み合わせ、企業が大規模な社内SOCをゼロから構築することなくアラート疲れを克服できるよう支援します。